Jouw klant valt onder NIS2. Betekent dat ook iets voor jou?

In onze vorige blogs,
Waarom dit ook over jou kan gaan
Direct onder NIS2 val je pas vanaf 50 medewerkers of meer dan 10 miljoen euro omzet, in een aangewezen sector. Zit je daaronder, dan hoef je op papier niets te doen. Maar NIS2 verplicht organisaties die er wel onder vallen om ook hun toeleveringsketen te beveiligen. Zij moeten erop toezien dat hun leveranciers passende maatregelen nemen: ketenzorgplicht.
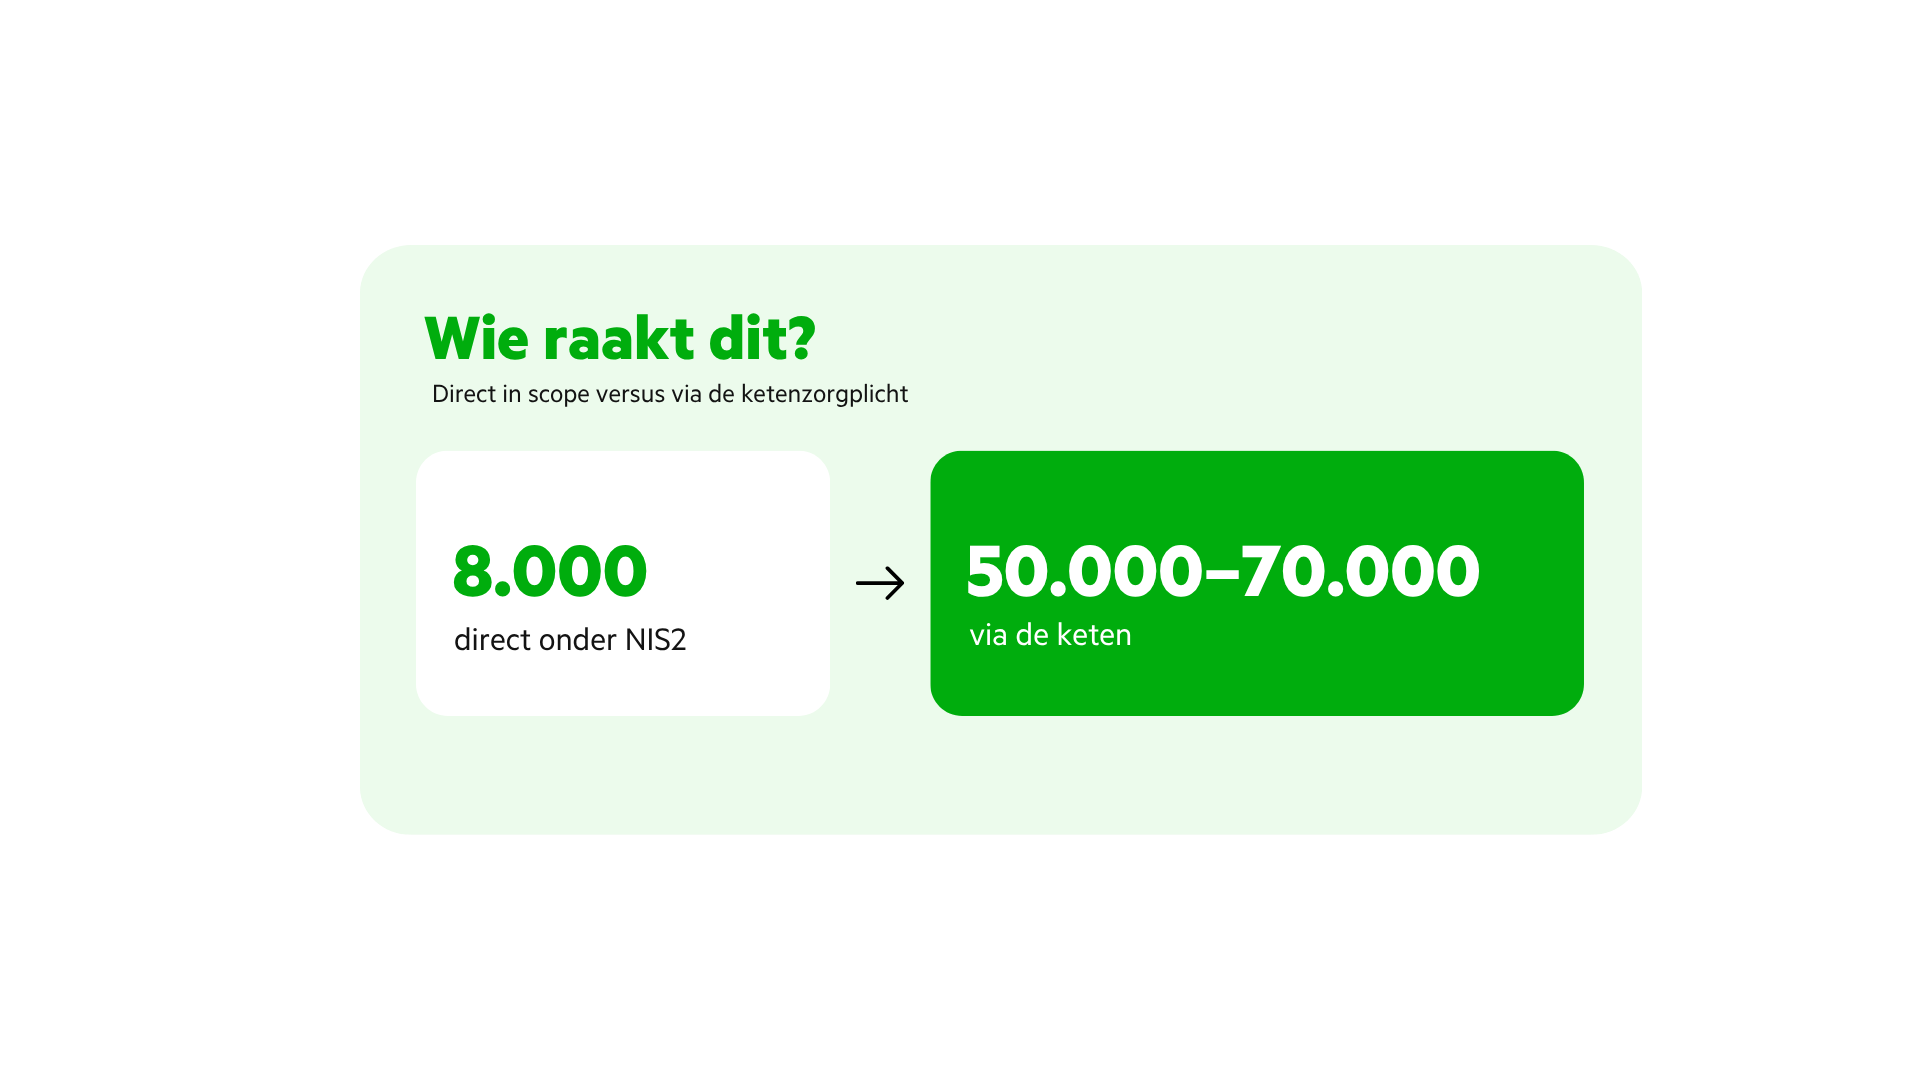
Direct vallen ongeveer 8.000 organisaties in Nederland onder NIS2. Via de ketenzorgplicht komen daar naar schatting van branche-initiatief Samen Digitaal Veilig nog eens 50.000 tot 70.000 mkb-leveranciers bij, een brancheschatting en geen officieel cijfer, maar wel een indicatie van de orde van grootte. De kans dat je via een klant geraakt wordt, is dus een stuk groter dan de kans dat je zelf direct in scope zit.
Een pakket op maat
Dat geldt voor jou zodra jouw dienst, product of toegang direct raakt aan de systemen van je klant. Denk aan de IT-dienstverlener die inlogt op het netwerk van een ziekenhuis, de softwareleverancier wiens applicatie draait bij een energiebedrijf, of het bedrijf dat simpelweg een koppeling heeft met het systeem van een klant om bestellingen te verwerken. Lever je een dienst, product of ICT-onderdeel dat met netwerk- en informatiesystemen te maken heeft, of heb je toegang tot de omgeving van je klant? Dan tel je mee.
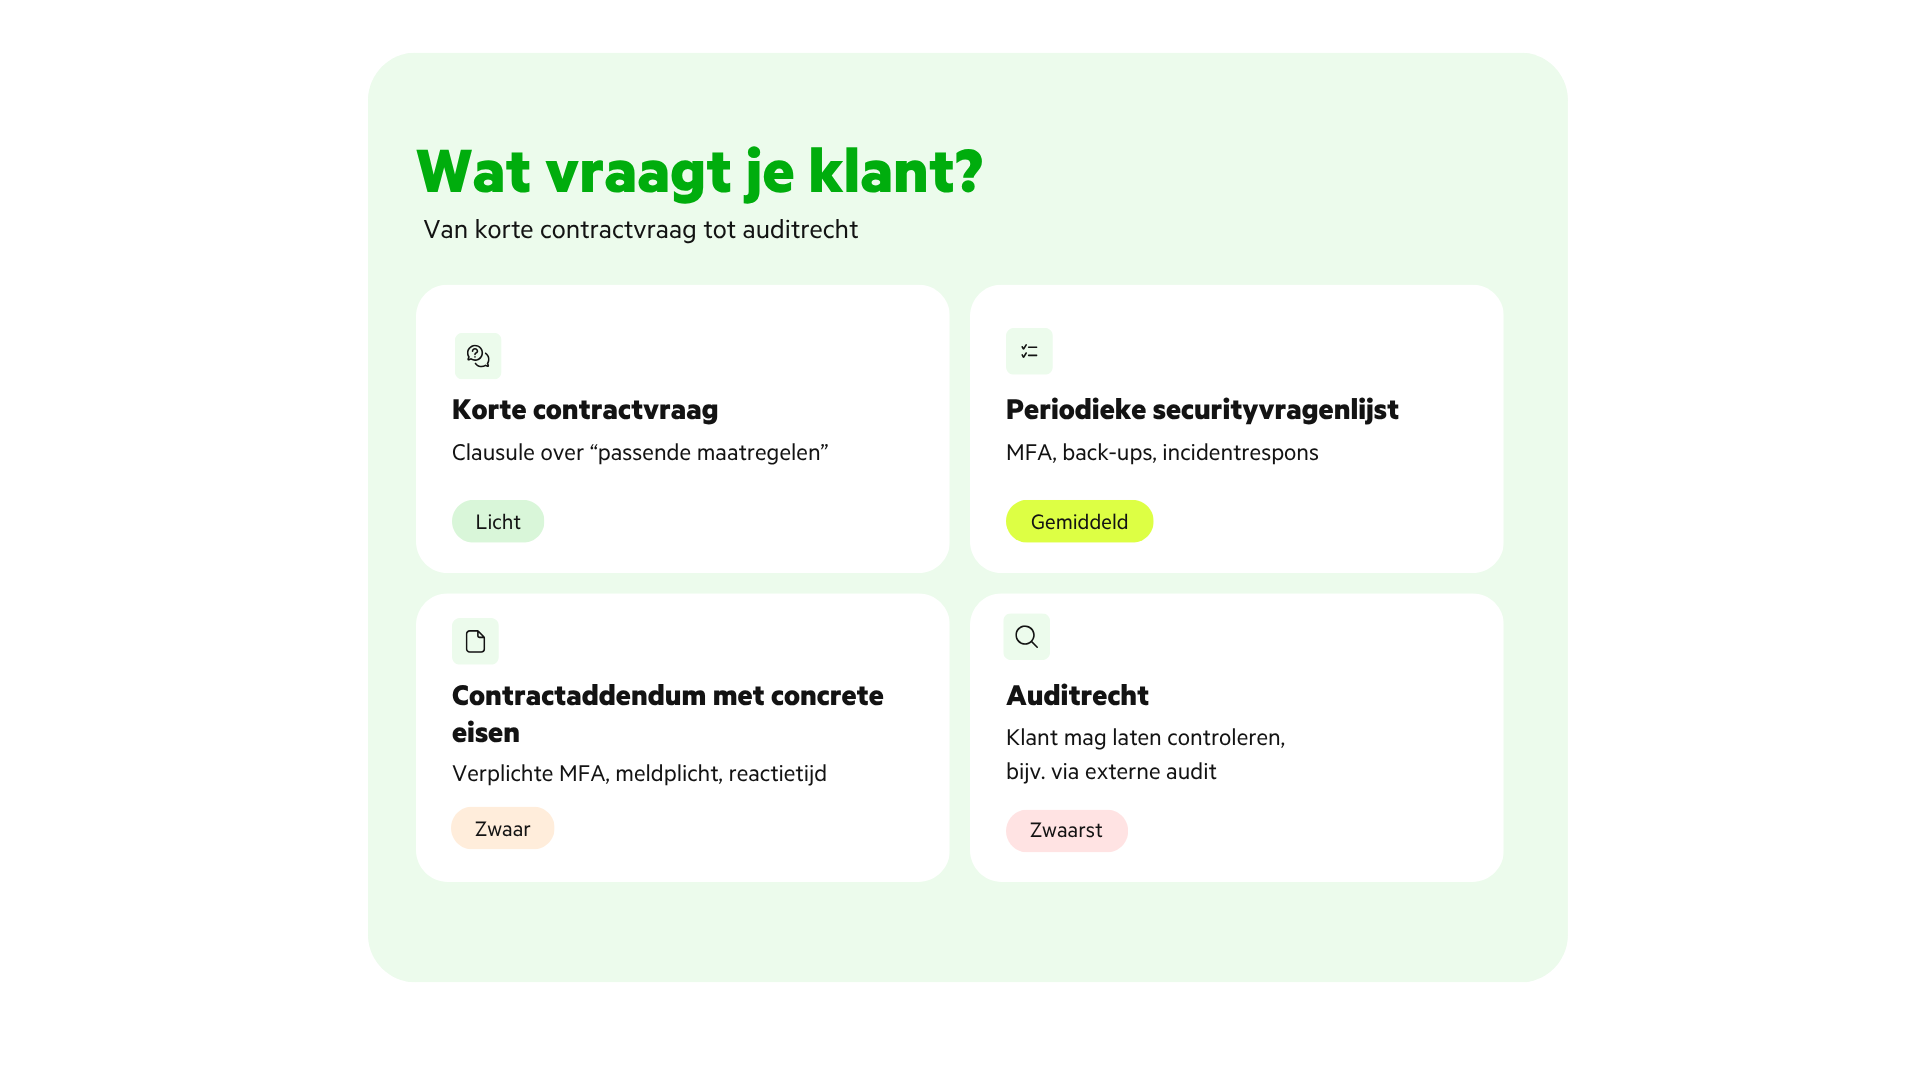
Maar niet elke leverancier krijgt hetzelfde te verduren. Er is geen vast keurmerk of vaste checklist die voor iedereen hetzelfde is: NIS2 vraagt om passende en evenredige maatregelen, en dat vertaalt zich in de praktijk naar een pakket op maat: hoe crucialer jouw dienst voor de klant, hoe zwaarder de eisen. Dat kan variëren van een korte vraag in het contract tot een uitgebreide securityvragenlijst of een addendum met concrete eisen.
Herken je deze signalen?
Je hoeft geen jurist te zijn om te checken of dit ook voor jou geldt. Vaak zie je het aan een paar concrete signalen:
- Je levert aan een sector die onder NIS2 valt, zoals energie, zorg, de financiële sector, digitale infrastructuur, overheid of voedselproductie.
- Je kreeg de afgelopen tijd een securityvragenlijst, contractaddendum of auditverzoek van een klant op je bureau.
- Je hebt toegang tot systemen of gegevens van een klant die onder NIS2 valt.
- Je grootste klant is recent gestart met zijn eigen NIS2-traject.
Herken je drie of meer van deze signalen? Dan is de kans groot dat je via de ketenzorgplicht alsnog met NIS2-achtige eisen te maken krijgt, ook zonder dat je zelf onder NIS2 valt.
Wat kan je van je klant verwachten
In de praktijk vragen klanten uiteenlopende dingen, meestal in verhouding tot hoe kritiek jouw dienst voor hen is:
- Een korte contractvraag. Een clausule waarin staat dat je “passende maatregelen” moet nemen, zonder verdere invulling.
Zo regel je dat alvast: zorg dat je concreet kan aanwijzen wat je al hebt staan. Denk aan multifactorauthenticatie op alle accounts met toegang tot systemen van klanten, een firewall die actief gemonitord wordt, en een back-up die je recent hebt getest. Leg dit in een paar zinnen vast, zodat je bij zo'n vraag meteen een concreet antwoord hebt in plaats van een vage toezegging.
- Een periodieke securityvragenlijst. Vragen over bijvoorbeeld multifactorauthenticatie, back-ups en incidentrespons, die je jaarlijks of per contractperiode opnieuw invult.
Zo regel je dat alvast: leg nu al vast wat je hebt staan, dan hoef je niet te gokken op het moment dat de lijst binnenkomt.
- Een contractaddendum met concrete eisen. Denk aan verplichte multifactorauthenticatie, een meldplicht bij incidenten binnen een vastgestelde termijn, of een minimale reactietijd.
Zo regel je dat alvast: zorg voor 24/7 detectie en opvolging van wat er in je netwerk gebeurt, vaak Managed Detection and Response (MDR) genoemd. Dat gebeurt meestal in samenwerking met je IT-partner, die de regie houdt en op tijd kan signaleren en ingrijpen.
- Auditrecht. Het recht voor de klant om te laten controleren of je doet wat je hebt toegezegd, bijvoorbeeld via een externe audit.
Zo regel je dat alvast: begin met dossiervorming, bewaar wat je al doet in plaats van het achteraf te reconstrueren.
Klanten leggen dit meestal vast in een Service Level Agreement (SLA) of een Dossier Afspraken en Procedures (DAP).
Wil je weten hoe je dit vervolgens aantoont, niet alleen inregelt?
Geen reden voor paniek
De kern is simpel: ook als je zelf niet onder NIS2 valt, is de kans groot dat je klant vroeg of laat om bewijs vraagt. Die vraag wordt de komende jaren eerder groter dan kleiner: klanten hechten steeds meer waarde aan continuïteit, veiligheid en vertrouwen in hun partners. Wie dat nu structureel oppakt, hoeft niet te schrikken van de volgende vragenlijst, audit of contractwijziging. De basis die je hiervoor legt, is dezelfde basis die je sowieso digitaal weerbaarder maakt en die je geloofwaardiger maakt als partner, ongeacht wie er om bewijs vraagt.
Herken je de signalen uit dit artikel, maar wil je dit liever in één keer structureel aanpakken in plaats van blok voor blok?
Lees ook onze eerdere blogs: