NIS2 voor mkb'ers: voldoen is niet hetzelfde als aantonen

Stel: een nieuwe, grote klant stuurt je een vragenlijst met een deadline. Je accountant vraagt naar je securitybeleid voor de jaarrekening. Of een leverancier laat weten dat hij voortaan bewijs wil zien dat je digitale zaken op orde zijn. Je denkt van wel. Tot je het moet bewijzen.
In onze vorige
Voldoen is niet hetzelfde als aantonen
Veel IT-managers en security-eigenaren zien NIS2 als een project met een einddatum, zoals ze een ISO 27001-certificering aanpakken: inrichten, audit halen, afvinken. Maar in de praktijk vraagt elke serieuze norm niet alleen om maatregelen, maar om bewijs dat die maatregelen ook echt werken. Bij NIS2 geldt dat nog sterker: een beleidsstuk in de kast overtuigt geen auditor, klant of toezichthouder meer.
Wat NIS2 ook alweer inhoudt
Sinds 15 augustus 2026 is NIS2 in Nederland van kracht, verankerd in de Cyberbeveiligingswet, ook wel CBW genoemd. Veel mkb-bedrijven vallen als belangrijke entiteit al direct onder NIS2 vanaf 50 medewerkers of een jaaromzet boven € 10 miljoen, in een sector die onder de richtlijn valt.
Val je zelf niet direct onder de wet? Dan is de kans groot dat een klant die er wel onder valt, jou toch om bewijs vraagt. Naar schatting krijgen tussen de 50.000 en 70.000 mkb-leveranciers in Nederland op deze manier alsnog te maken met securityeisen, via de zogeheten ketenzorgplicht. In totaal vallen ongeveer 8.000 organisaties direct onder de wet.
Welke verplichtingen horen bij NIS2, en hoe toon je ze aan
Voldoen aan deze verplichtingen is één ding. Ze aantonen is echter de opgave waar de meeste mkb-bedrijven op vastlopen. Zeker met een klein team en een volle agenda voelt het als nóg een verplichting erbij.
Zorgplicht
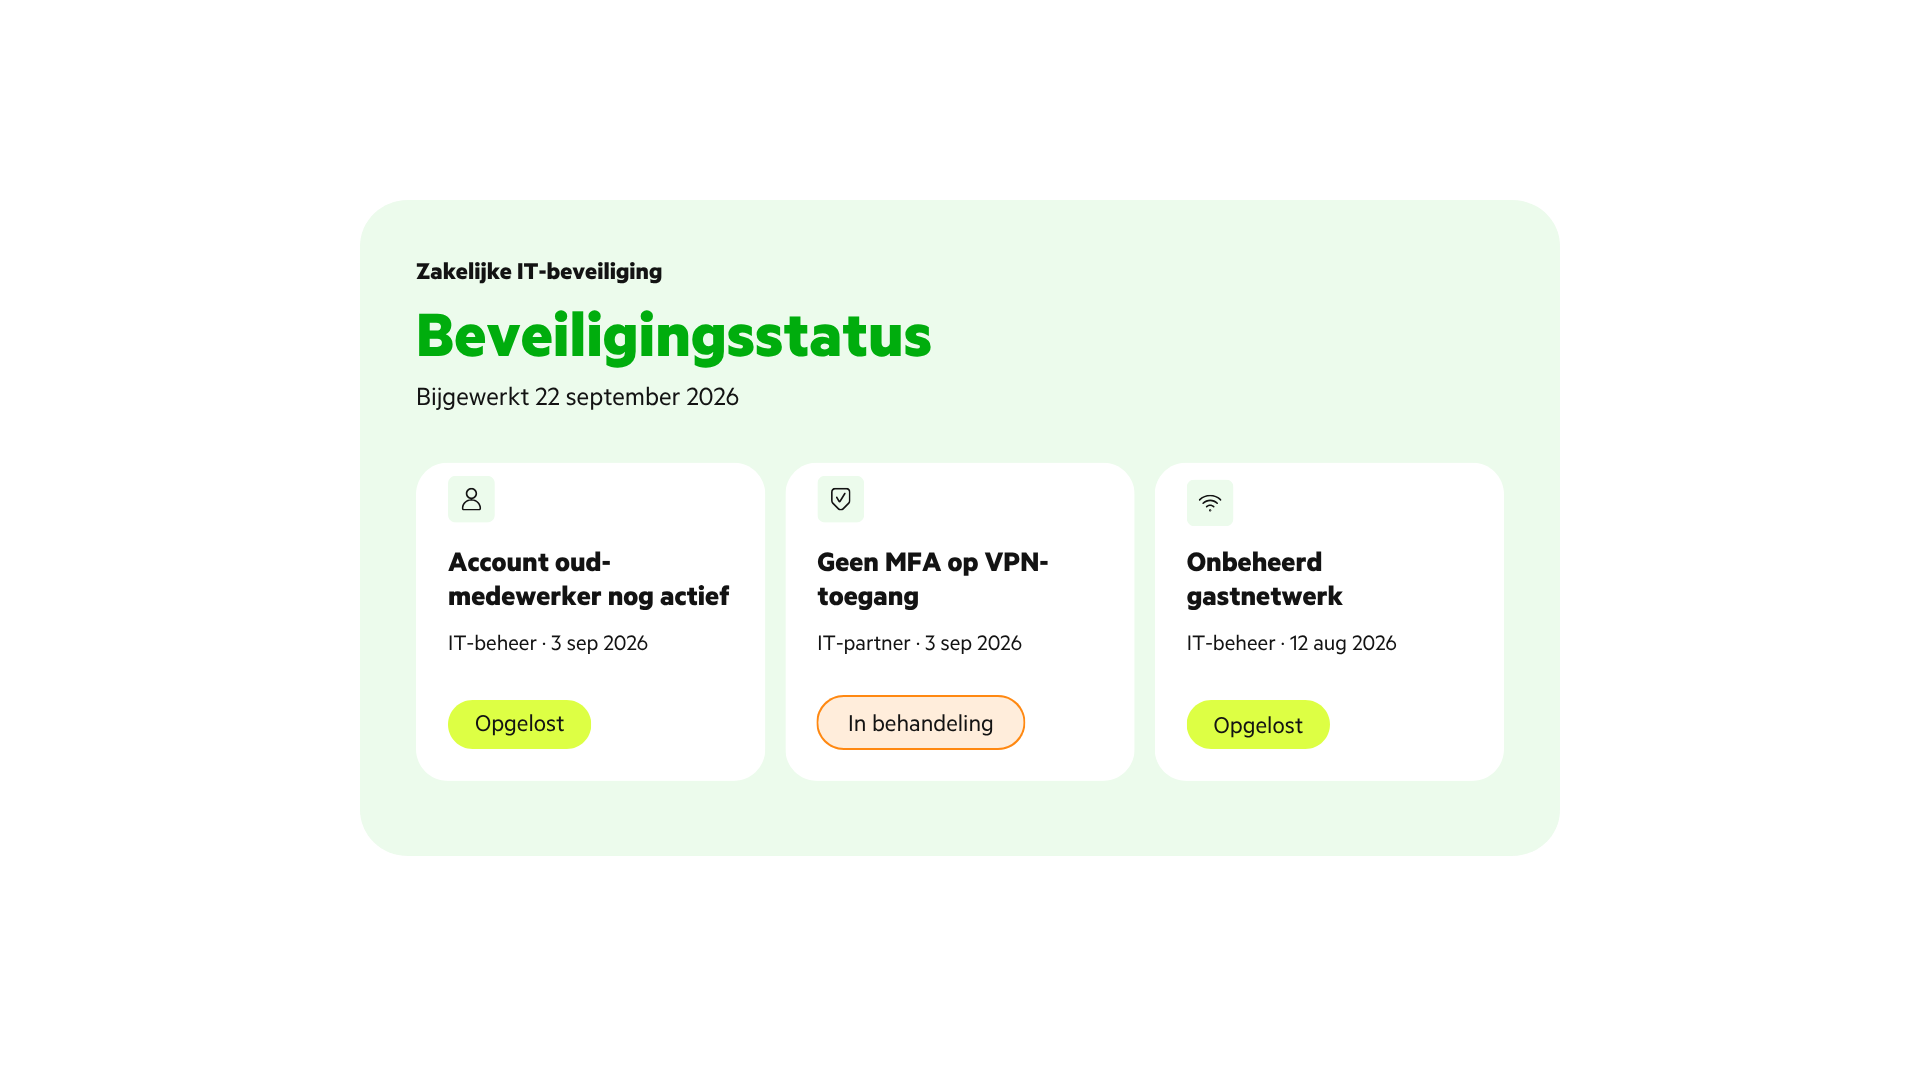
Je beheerst de risico’s voor je netwerk- en informatiesystemen met passende maatregelen. Denk aan een account van een oud-medewerker dat nog openstaat zonder dat iemand het weet, of een phishingmail waar een medewerker net iets te snel op klikt. Dat soort risico’s breng je in kaart en dek je af, bijvoorbeeld met multifactorauthenticatie, netwerksegmentatie en monitoring.
Zo toon je het aan: zet het risico-overzicht in een levend document dat je op een vast ritme bijwerkt, bijvoorbeeld ieder kwartaal, met een datum en wie de laatste update deed. Vul dat aan met de logs en configuraties die laten zien wanneer welke maatregel is ingesteld en hoe die actueel wordt gehouden. Zo kan je altijd laten zien wanneer er voor het laatst naar is gekeken, in plaats van een overzicht uit 2023 dat niemand meer heeft aangeraakt. Concreet ziet zo’n overzicht er bijvoorbeeld zo uit:
Meldplicht
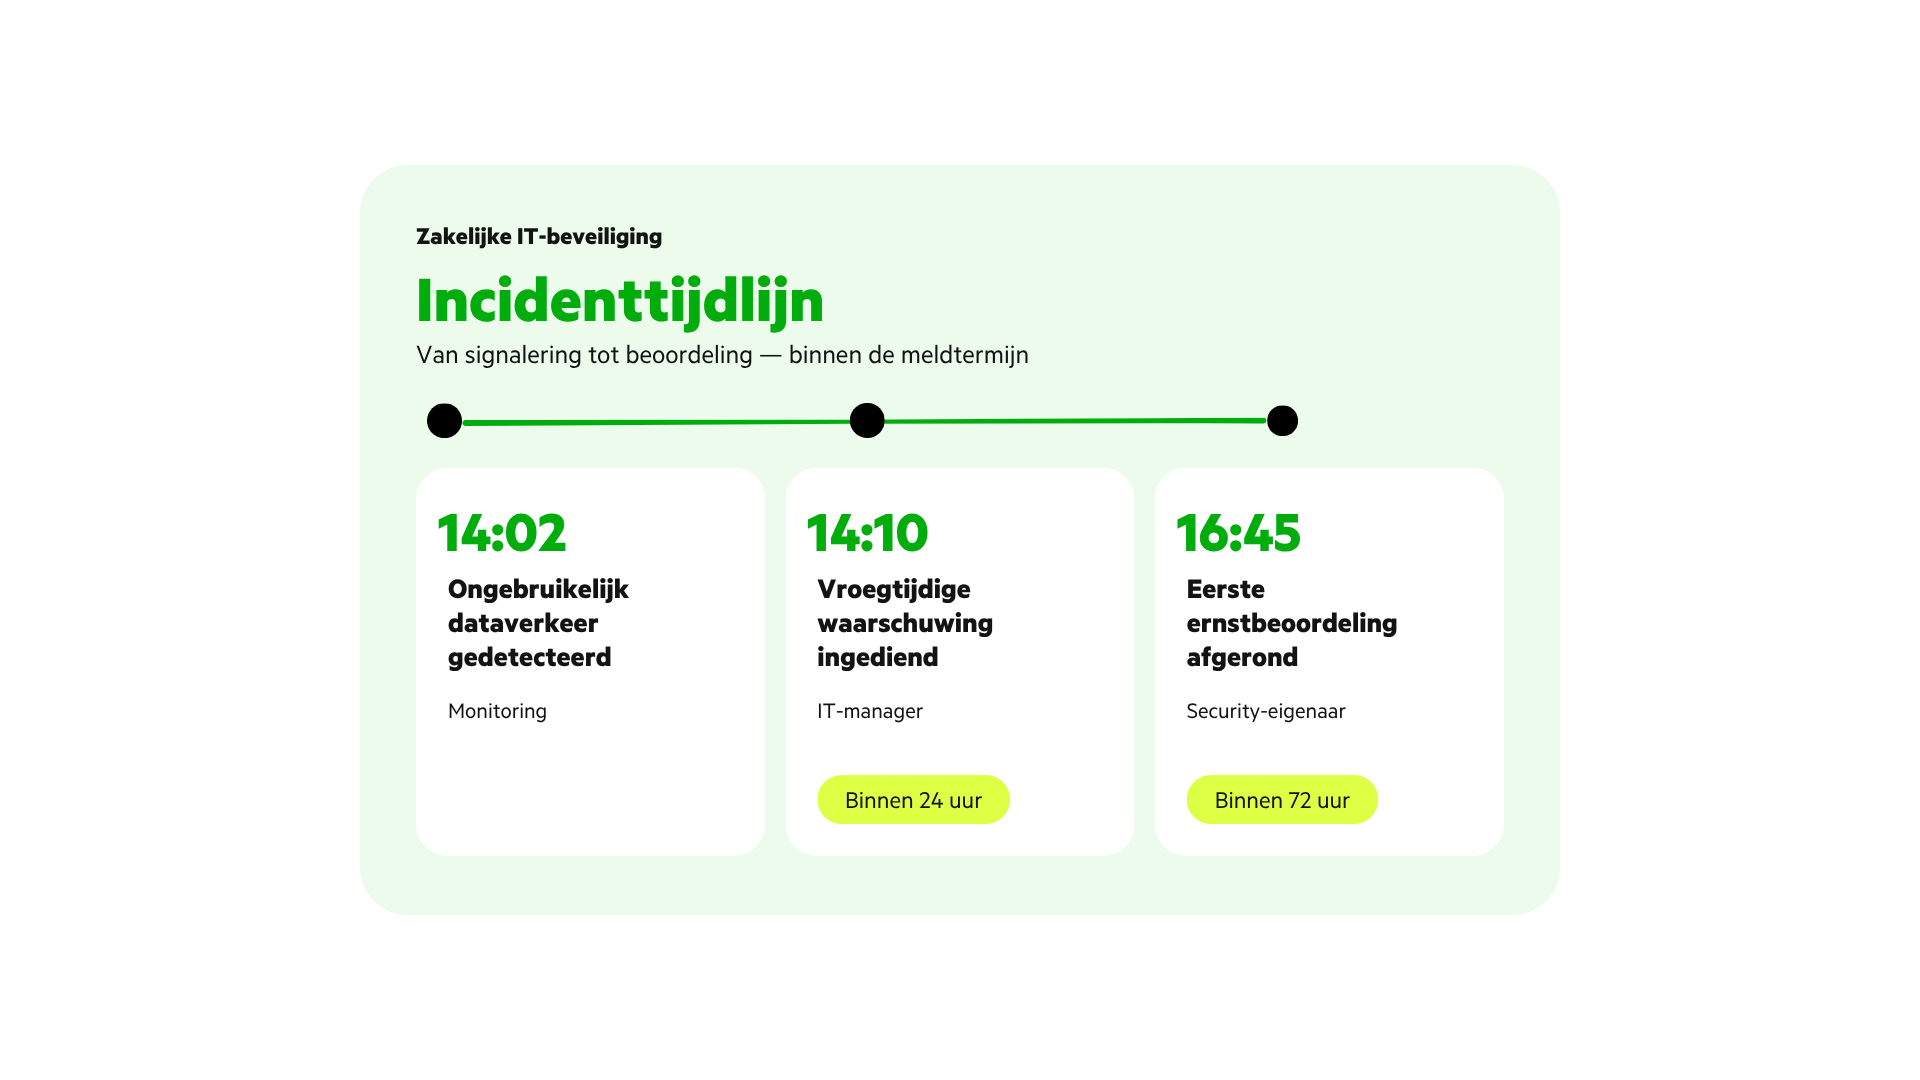
Je meldt een significant incident in stappen: een vroegtijdige waarschuwing binnen 24 uur, een eerste beoordeling binnen 72 uur, en een eindverslag binnen 1 maand. Dat lukt alleen als vooraf duidelijk is wie waarvoor verantwoordelijk is. Op het moment dat een server zich vreemd gedraagt, onverklaarbaar dataverkeer, verbindingen met een onbekend IP-adres, is er geen tijd meer om dat uit te zoeken.
Zo toon je het aan: stel een reactieplan op met heldere rollen, oefen het, en houd de datum van de laatste test bij. Een plan dat nooit is opengeslagen, telt niet als bewijs. Een deel van die tijdlijn, wat er precies gebeurde en wanneer, ontstaat vanzelf als je continu je netwerk laat monitoren en opvolgen: 24/7 detectie en opvolging, soms Managed Detection and Response of MDR genoemd, legt automatisch vast wat er is gezien, beoordeeld en gestopt. Dat gebeurt in samenwerking met je eigen team of IT-partner, die de regie houdt. Zo’n tijdlijn, die je bij de melding gebruikt, ziet er in de praktijk bijvoorbeeld zo uit:
Bestuurlijke verantwoordelijkheid
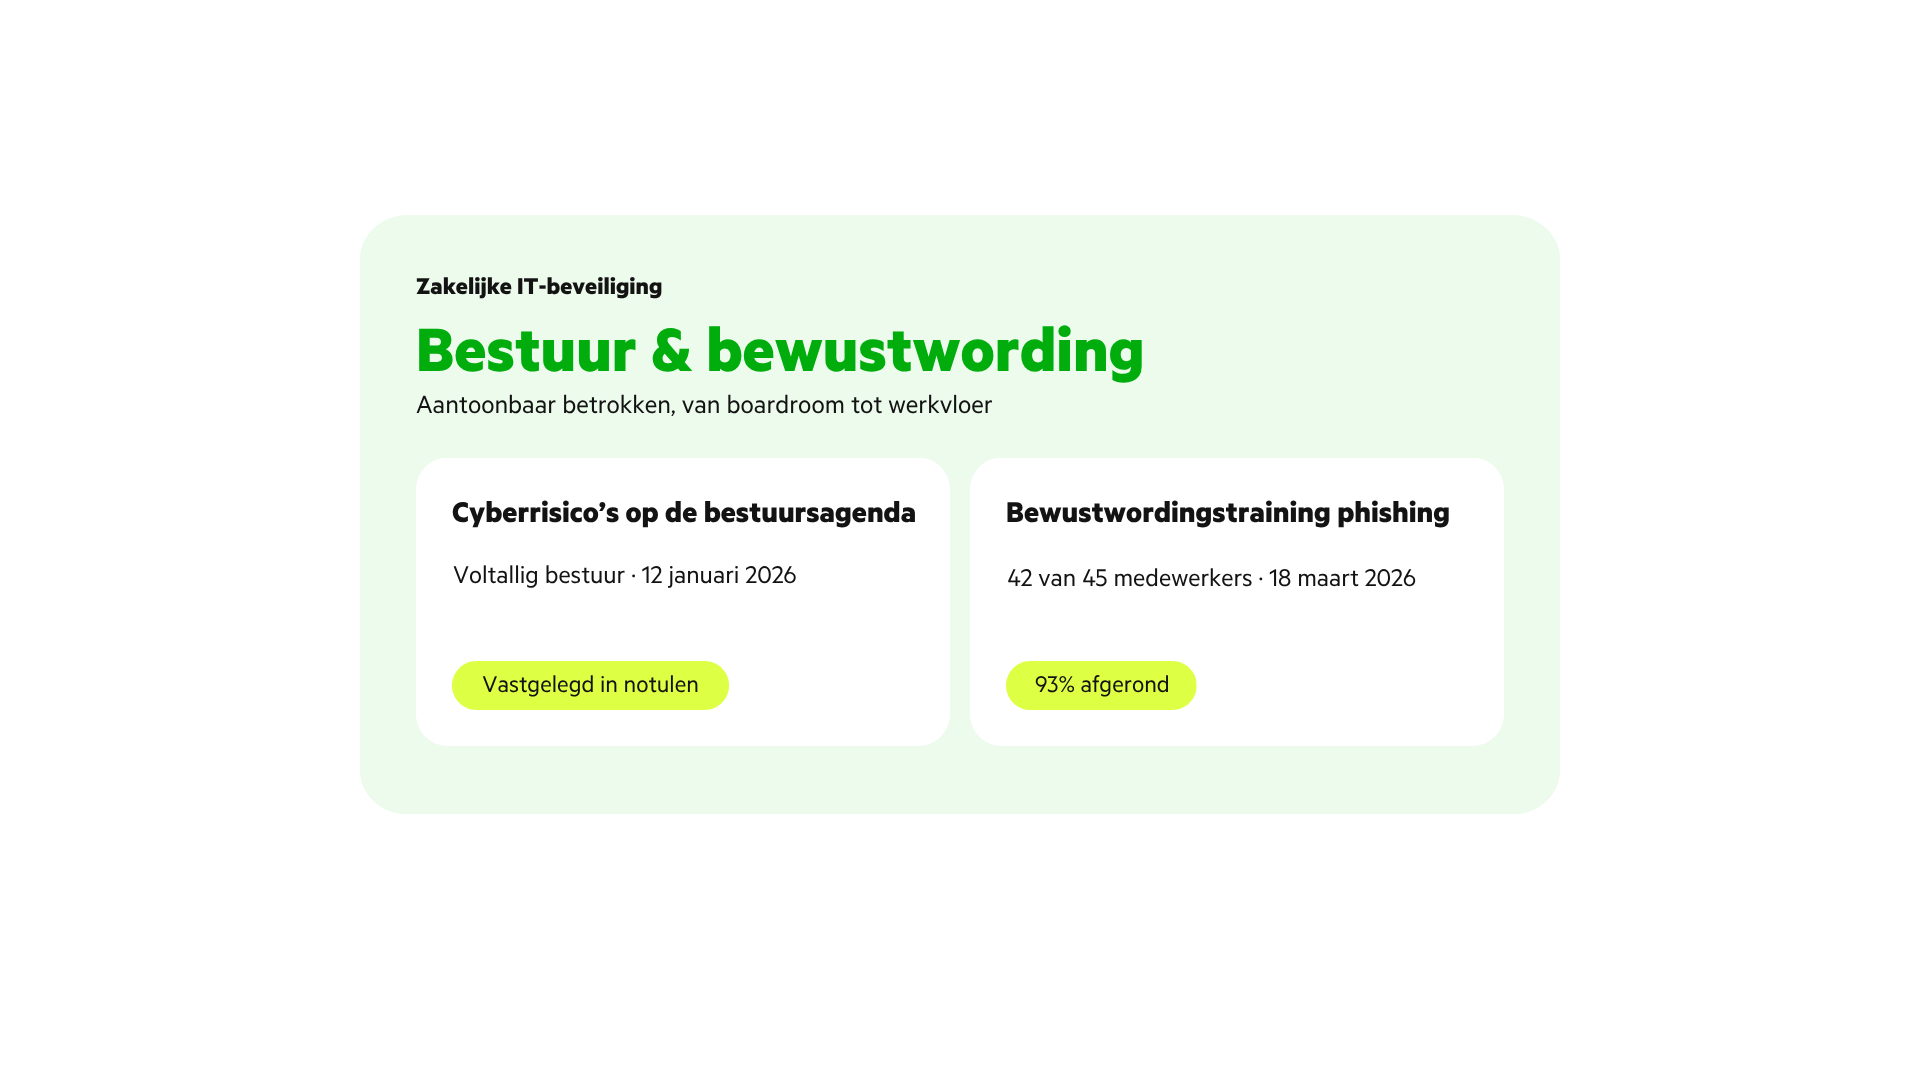
Je bestuur is eindverantwoordelijk voor cyberrisicobeheersing en volgt daarvoor passende training. Dat stopt niet bij de IT-afdeling: een phishingmail die bijna werkte, is net zo goed een signaal voor de directie als voor de helpdesk.
Zo toon je het aan: leg vast wanneer het bestuur training volgde en cyberrisico’s op de agenda stonden, en houd deelnamecijfers en resultaten van bedrijfsbrede bewustwordingstraining bij. Bijvoorbeeld in een kort register:
Registratieplicht
Je meldt je organisatie aan in het entiteitenregister van het Nationaal Cyber Security Centrum, met gegevens zoals je contactpersoon en de sector waarin je actief bent.
Zo toon je het aan: bewaar de registratiebevestiging en leg vast wie verantwoordelijk is om de gegevens actueel te houden, bijvoorbeeld als een bevestigingsmail van het NCSC met referentienummer, gedateerd op het moment van registreren, met de naam van de verantwoordelijke ernaast in je eigen overzicht.
Zo toon je het écht aan
Een beleidsdocument is geen bewijs. Een aantoonbare geschiedenis wel. Auditors, klanten en toezichthouders willen niet weten wat je van plan bent, maar wat er daadwerkelijk gebeurt: wie greep wanneer in, welke melding kwam wanneer binnen, welk rapport is wanneer opgeleverd.
In Nederland houdt de Autoriteit Persoonsgegevens toezicht op naleving van de Cbw. Voldoe je niet, dan kan je een boete krijgen, die kan oplopen tot 4 procent van je jaarlijkse omzet. Nu zul je niet direct een hoge boete opgelegd krijgen bij elke kleine onvolkomenheid, maar je moet bij controle wél kunnen aantonen dat je serieus bezig bent geweest met je compliance.
Bouw daarom een dossier op dat vanzelf meegroeit: bewaar rapportages, logboeken en testresultaten structureel, in plaats van ze achteraf te reconstrueren op het moment dat er om gevraagd wordt. Ook het NCSC vraagt bij de eerste melding al om een inschatting van de ernst en de gevolgen, dat lukt alleen als je al vastlegt wat er gebeurt voordat het misgaat.
Val je niet direct onder NIS2 maar jouw partners/leveranciers wel,
Aantonen wordt een gewoonte
Aantonen dat je in control bent, hoeft geen jaarlijkse stressvolle exercitie te zijn als je het structureel aanpakt. De basis die je nu legt voor NIS2, is dezelfde basis die je digitaal weerbaarder maakt, ongeacht wie er straks om bewijs vraagt.
Wil je weten waar jouw organisatie staat? Een adviesgesprek met een van onze mkb-adviseurs geeft je in een half uur duidelijkheid.
Lees ook onze vorige blog: