"Je daglimiet is verhoogd." Zo herken je de zeven nepberichten die nu rondgaan
Spam per mail zijn we ondertussen wel gewend, maar het is je vast niet ontgaan dat je ook per sms tegenwoordig steeds meer spamberichten ontvangt. Verzoekjes om op links te klikken of om een nummer te bellen, bijvoorbeeld. Met AI zijn criminelen steeds beter in staat om geloofwaardige nepberichten te verzenden die je bijna niet meer van echt kan onderscheiden.
Zeven van die berichten staan hieronder, op volgorde van herkenbaarheid. Bij de eerste herken je de fraude direct, als je weet waar je moet kijken. Bij de laatste drie werkt die aanpak niet meer, en blijft er maar één vraag over.
De screenshots in dit artikel zijn deels echt en deels nagespeeld met fictieve namen en bedragen. De scenario’s zijn dat niet.
1. “Je daglimiet is verhoogd”
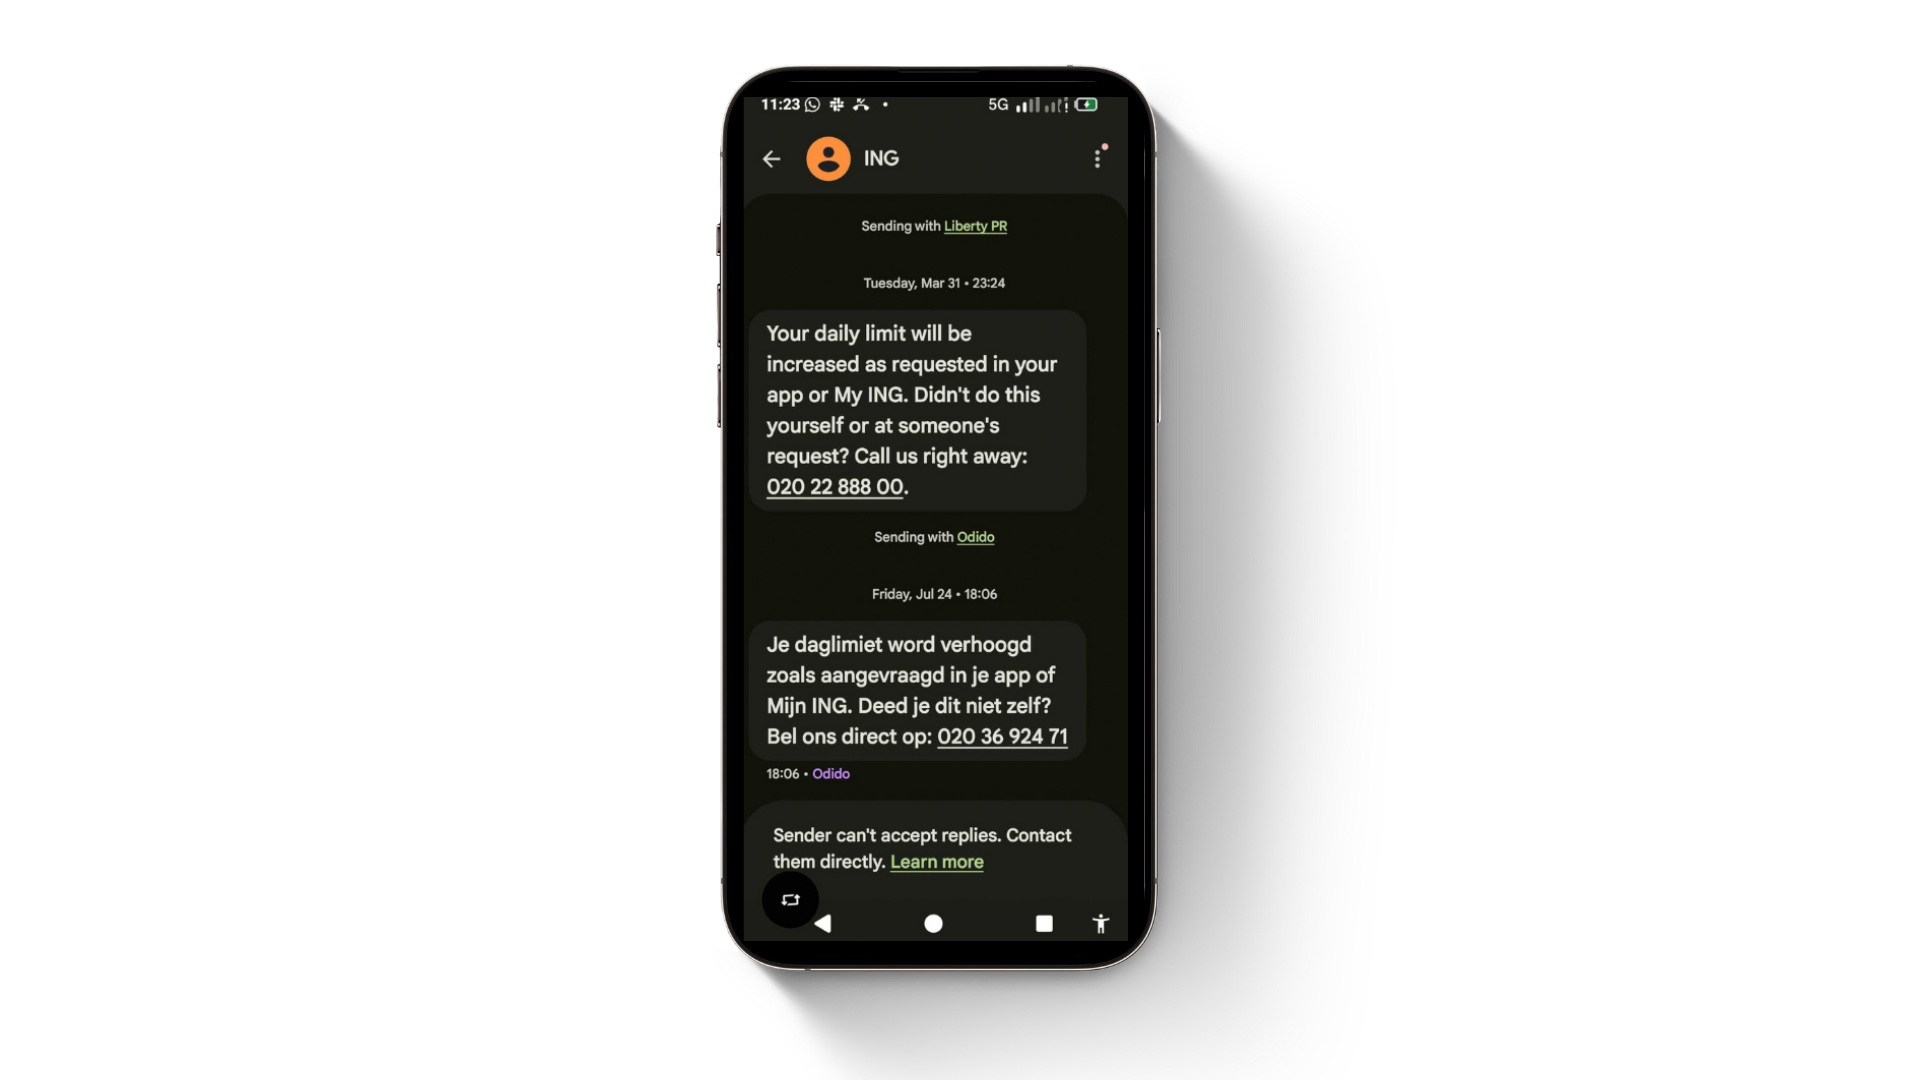
Een sms van je bank: je daglimiet wordt verhoogd zoals aangevraagd, en als jij dat niet was, bel dan dit nummer. Dit bericht is bedoeld om je schrik of paniek aan te jagen: iemand zit kennelijk in jouw bankomgeving te knoeien. Uiteraard is dat niet het geval, en moet je dit nummer nooit bellen. Aan de andere kant zit namelijk een “medewerker” die je stap voor stap je rekening laat leeghalen.
Herken het aan:
- De taalfout: “je daglimiet word verhoogd”. Zelfs met AI erbij blijft dit het soort steekje dat een bank nooit laat vallen.
- Het telefoonnummer in het bericht. Bel altijd het nummer op je eigen bankpas of in de app.
- Twee bijna identieke berichten van verschillende afzenders in één chat. Zo ziet een bulkcampagne eruit.
2. De boeking die “geverifieerd” moet worden
Een bedrijfsaccount op WhatsApp stuurt je een berichtje met een hotelreservering: de verificatie is niet afgerond, klik op de link, er wordt niets afgeschreven. Binnen 24 uur, anders gaat de kamer naar een ander. Het bericht ziet er professioneel uit, met knoppen voor bevestigen en annuleren.
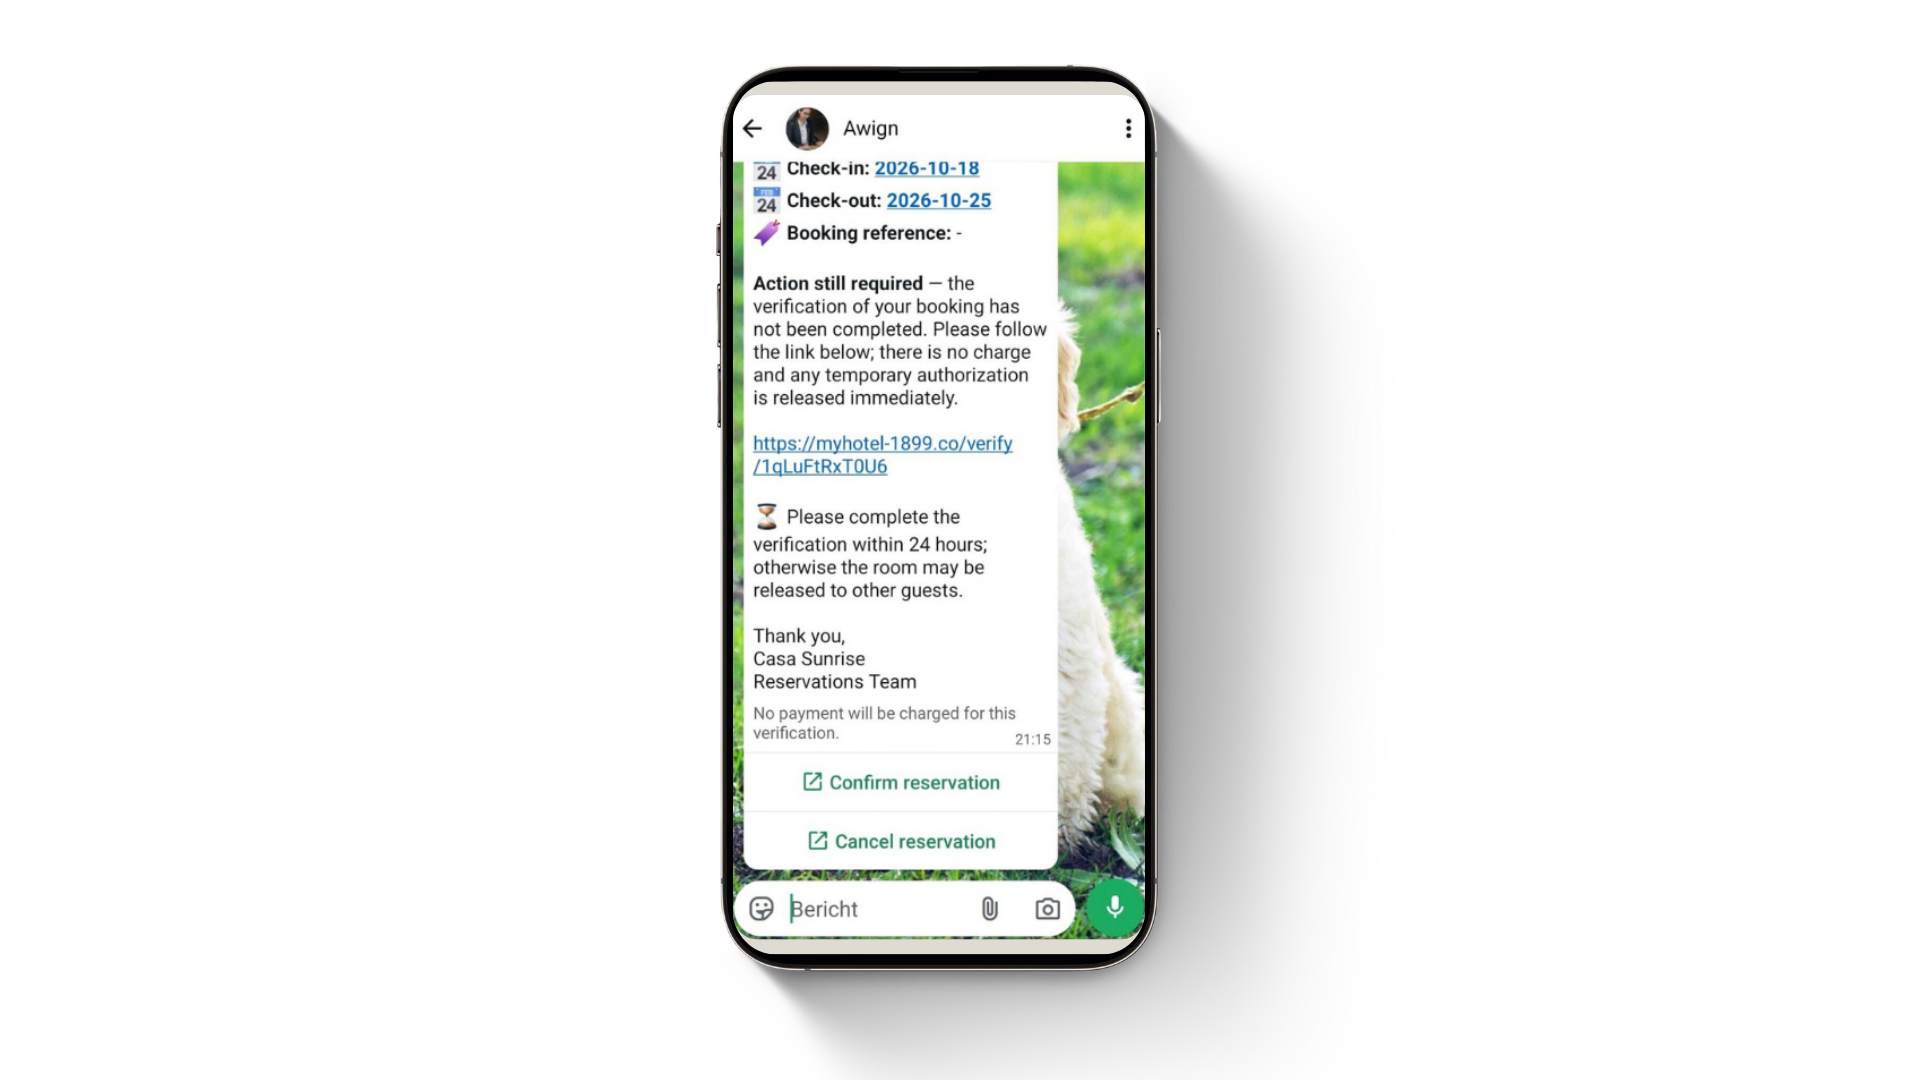
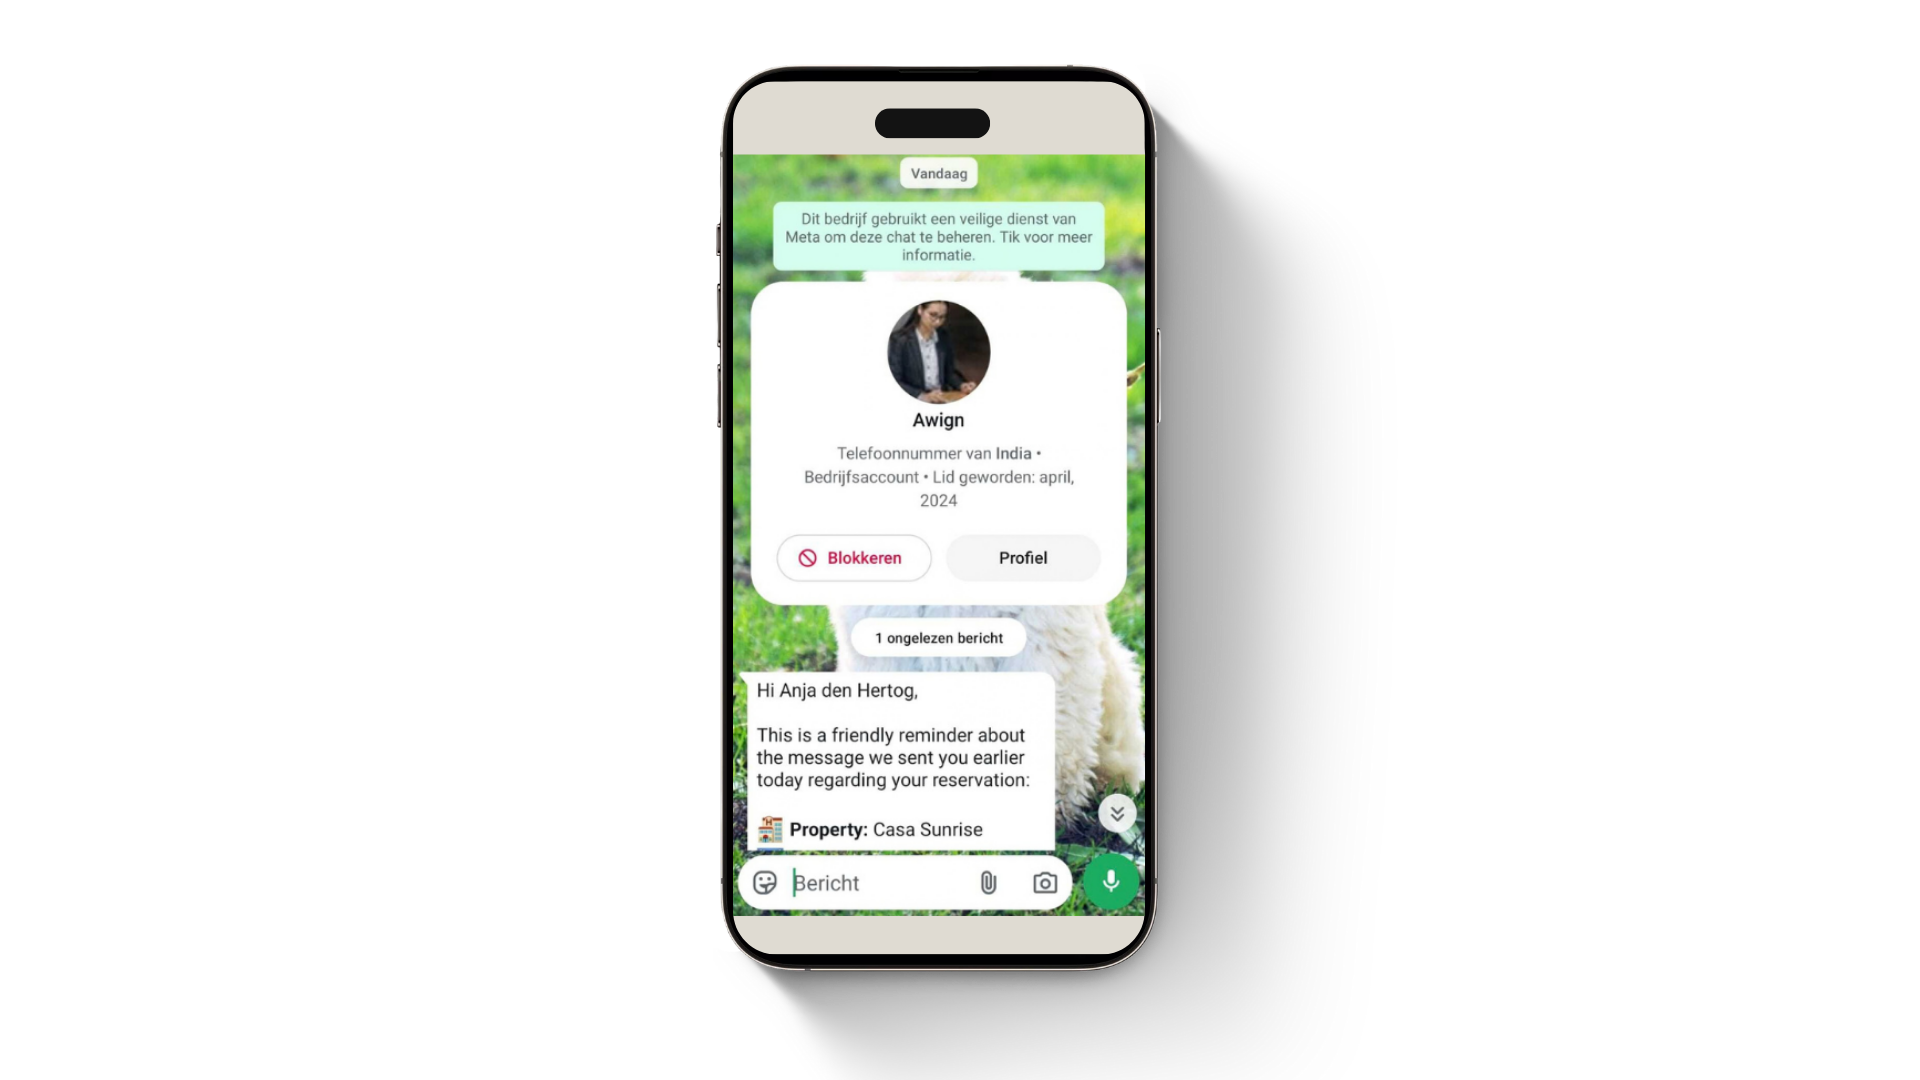
En dan de simpelste controle die er bestaat: tik op de naam en bekijk het profiel.
Herken het aan:
- Een telefoonnummer uit India, terwijl je een hotel in Europa hebt geboekt.
- Myhotel-1899 punt co is geen hotelketen en geen boekingsplatform.
- De geruststelling zelf. “Er wordt niets afgeschreven” staat er omdat de afzender weet dat je twijfelt.
3. De factuur met het nieuwe rekeningnummer
Een keurige mail van een leverancier: factuur in de bijlage, en let op, de bankgegevens zijn gewijzigd vanwege een overstap naar een nieuwe bank. Oude rekeningnummers zijn niet meer in gebruik. Alles zit erin: logo, handtekening met telefoonnummer, pdf-bijlage, betalingskenmerk.
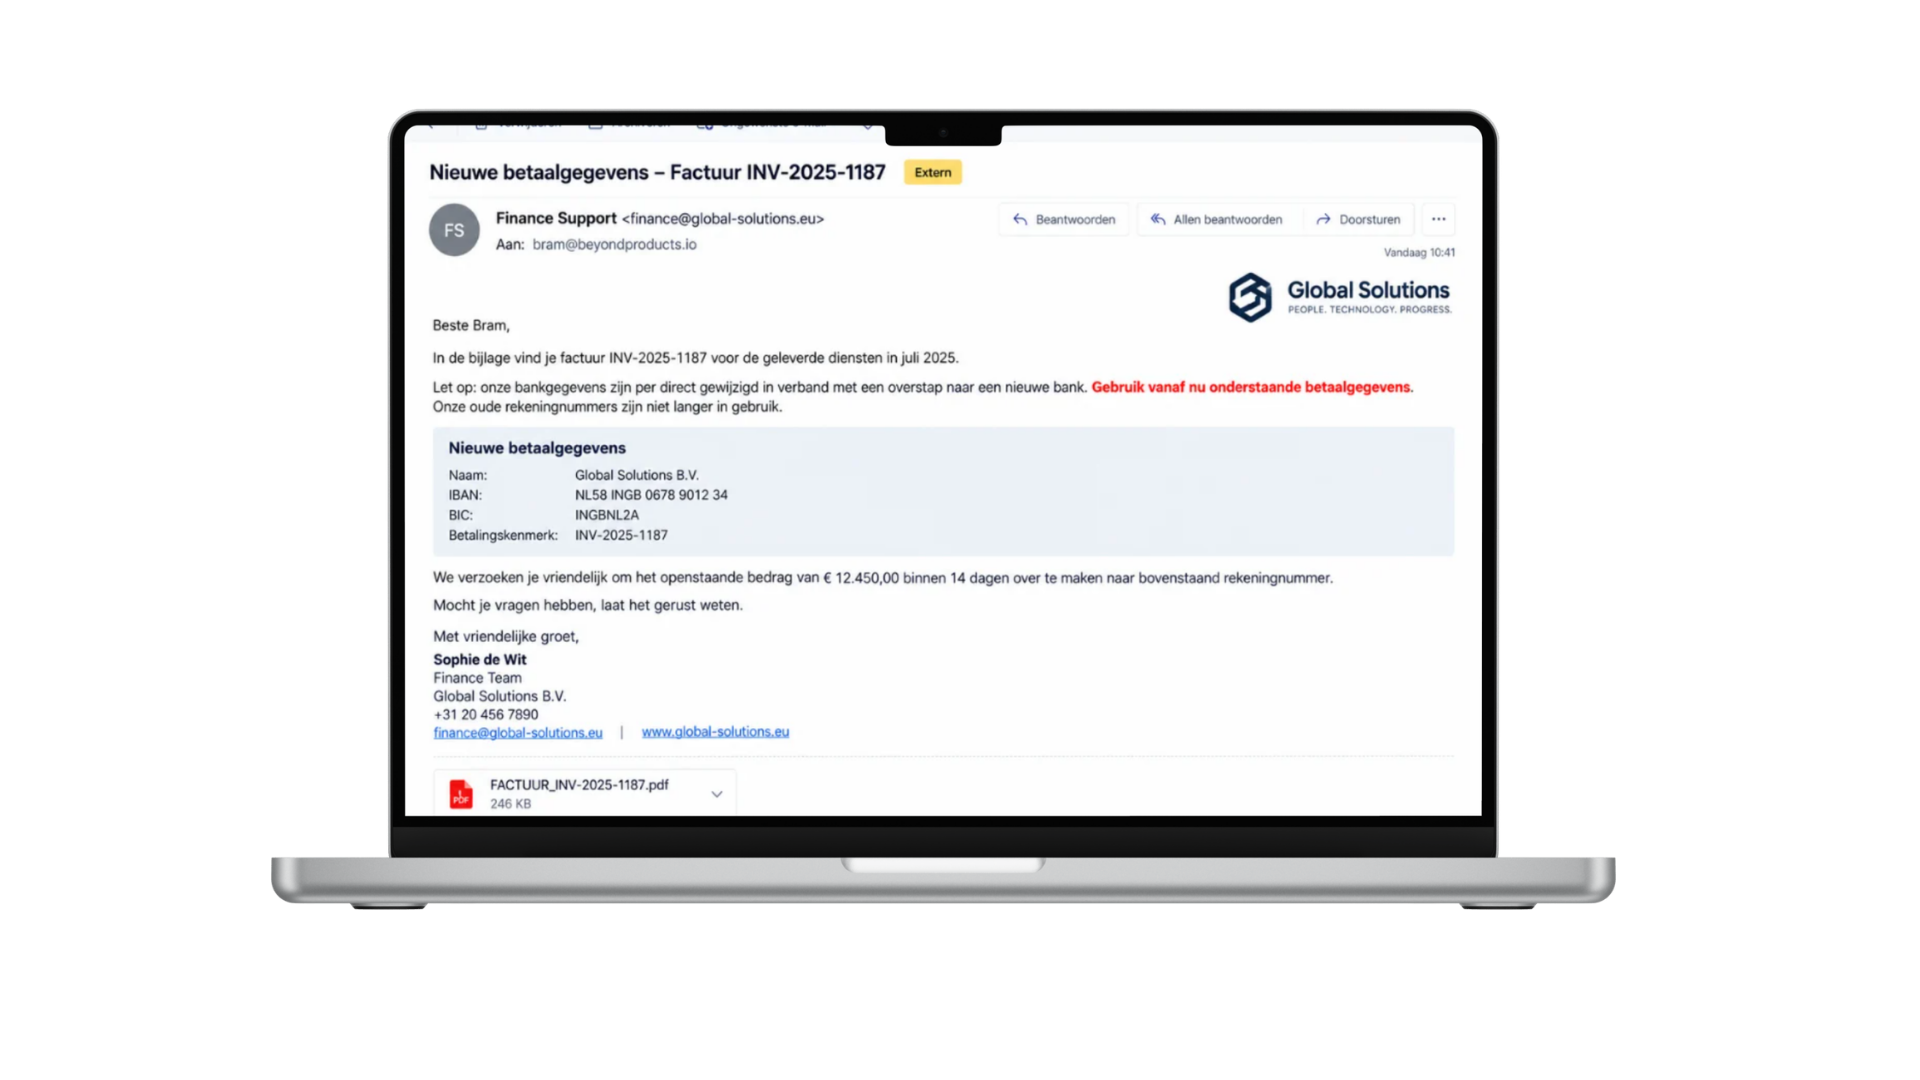
Herken het aan:
- Het afzenderdomein. Global-solutions punt eu is niet het domein waarmee je normaal correspondeert.
- Het label “Extern” naast het onderwerp. Bij een leverancier klopt dat, maar het is wel je reminder om beter te kijken.
- De regel zelf. Een gewijzigd rekeningnummer per mail is altijd een telefoontje waard, naar het nummer dat je al had. Niet naar het nummer in de handtekening.
4. De cadeaubonnen via Teams
Teams voelt als veilig terrein, en juist daar zit het risico: ook externe accounts kunnen je aanschrijven. “De CEO” heeft twee minuten, zit in een overleg en kan niet bellen. Of je tien cadeaubonnen van vijftig euro wilt regelen voor vaste klanten. Hij zet het vanmiddag terug in de onkosten, en er zit zelfs een keurige link naar bol.com bij.
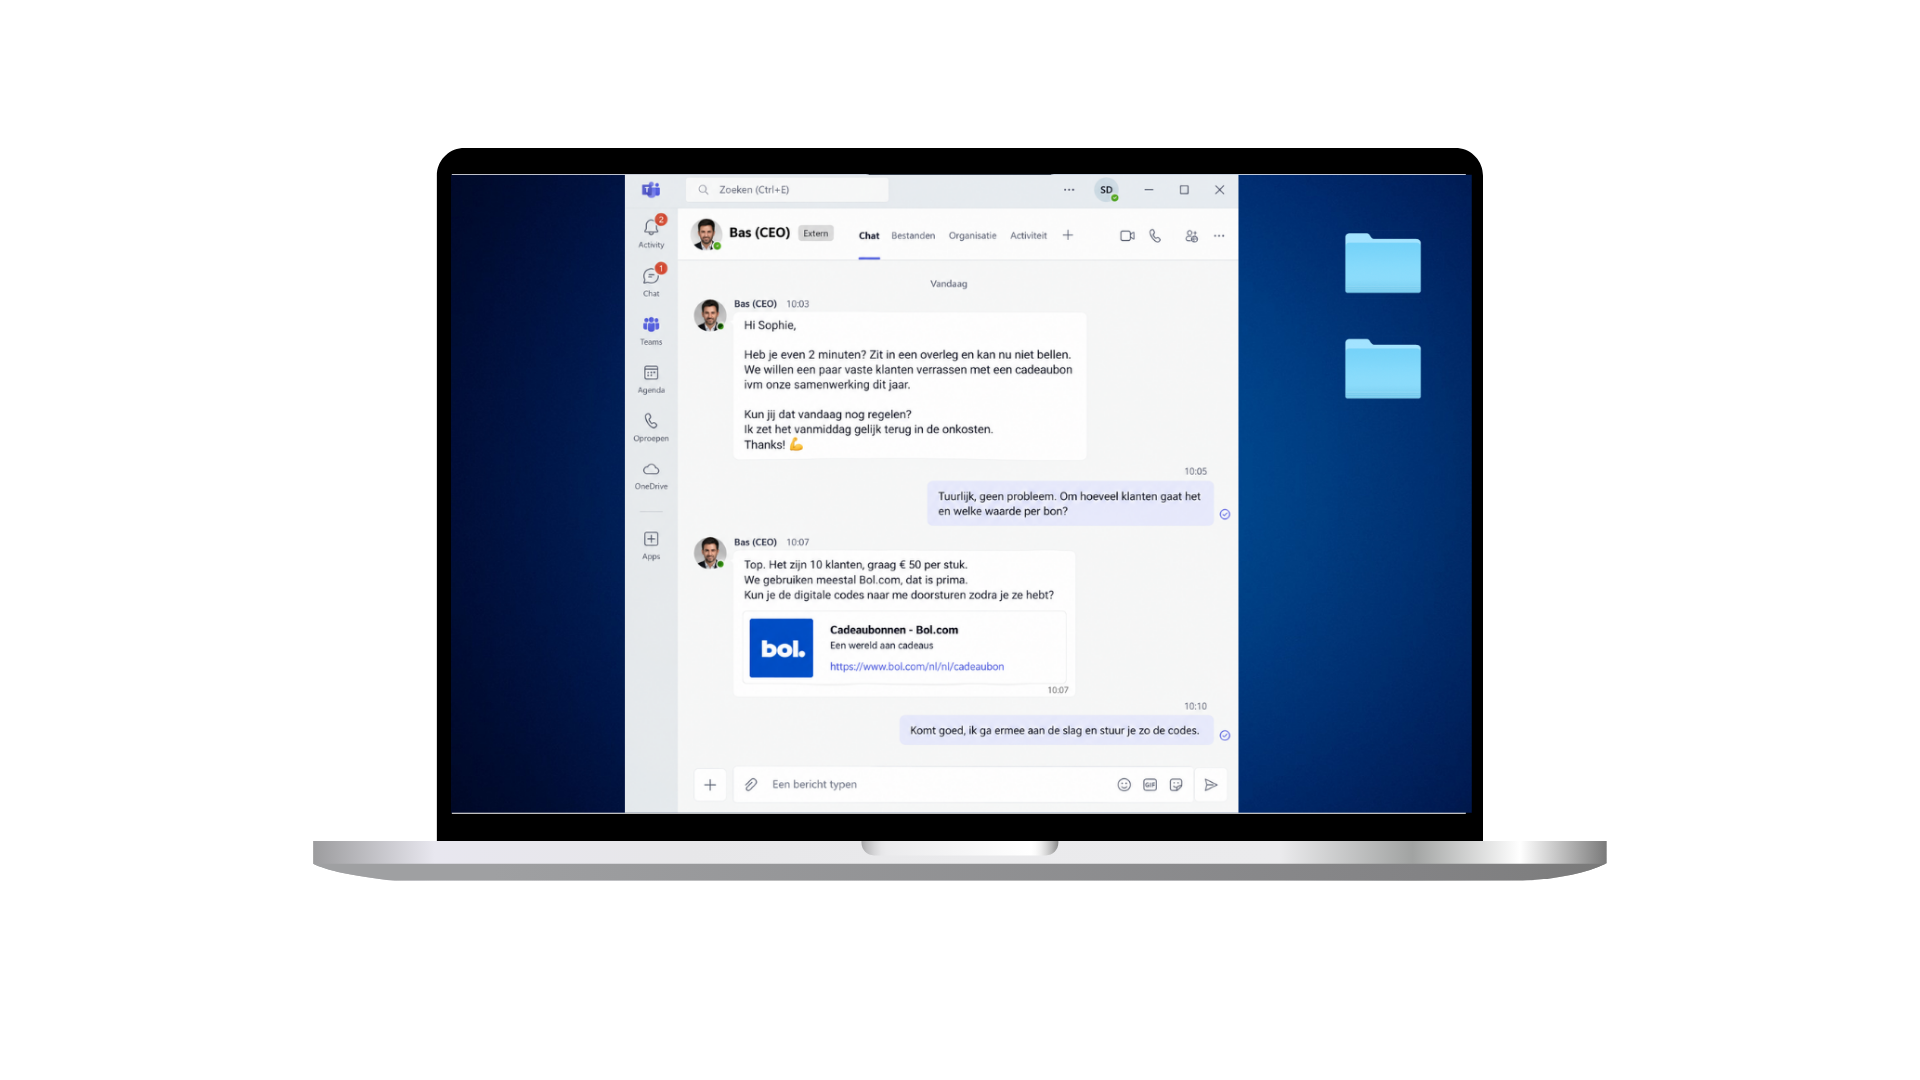
Die echte bol.com-link maakt het overigens niet betrouwbaarder. Die is er om jou aan het kopen te krijgen; de buit zijn de codes die je daarna doorstuurt.
Herken het aan:
- Het label “Extern” naast de naam. Bij je eigen CEO staat dat daar nooit.
- Cadeaubonnen. Geen enkele legitieme bedrijfsuitgave loopt via codes die een medewerker privé voorschiet.
Vanaf hier helpt de afzender je niet meer
De eerste vier hebben iets gemeen: er is duidelijk iets aan te wijzen. Een taalfout, een vreemd profiel, een domein dat net niet klopt, een label dat er niet hoort. Bij de volgende drie werkt dat niet meer.
5. De code die je nooit hebt aangevraagd
Kwart voor twaalf ’s avonds, twee meldingen onder elkaar op je scherm. Eerst een verificatiecode van Microsoft, daarna een “beveiligingswaarschuwing” van een Duits nummer: er is ingelogd vanaf een nieuw apparaat, blokkeer de toegang via deze link.
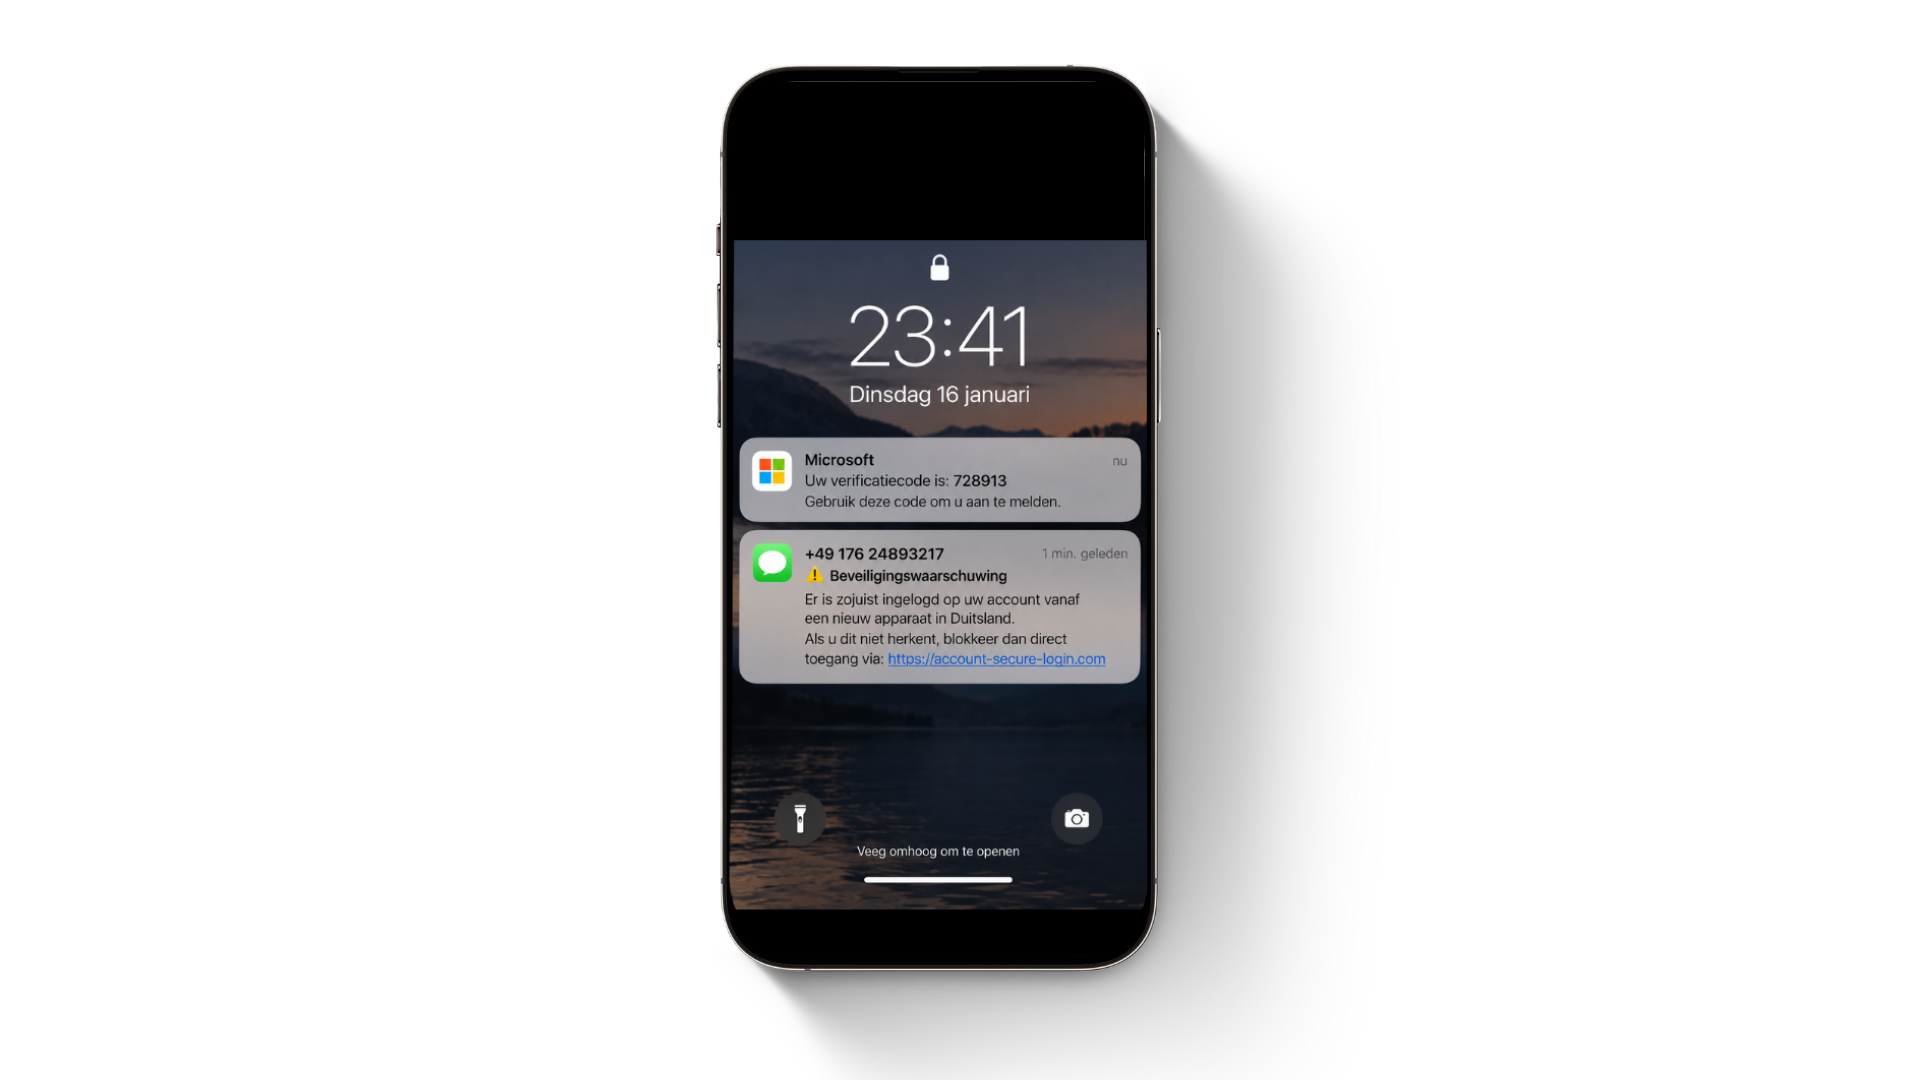
Het eerste bericht is echt: iemand heeft jouw wachtwoord en probeert in te loggen. Het tweede komt van diezelfde persoon, die hoopt dat je in paniek zijn link opent en de code invult. Een echt signaal plus een nep-oplossing, op een moment dat je half slaapt. Wie hier alleen naar de afzender kijkt, ziet twee berichten die allebei over hetzelfde lijken te gaan.
Herken het aan:
- Een code die je niet aanvroeg is geen klikmoment maar een teken dat iemand je wachtwoord al heeft. Wijzig het, in de app die je zelf opent.
- Een echte beveiligingswaarschuwing komt nooit per sms van een onbekend buitenlands nummer, en bevat nooit een blokkeerlink.
6. De klant die zomaar binnenkomt op LinkedIn
Deze wil je geloven, en dat maakt ‘m gevaarlijk. Een procurement manager stuurt een DM: mooi cybersecurityproject, budget al akkoord, deze week nog drie offertes nodig. De requirements staan in hun projectportaal, inloggen kan met je zakelijke e-mailadres. Het profiel oogt compleet, tot en met een recente vacature.
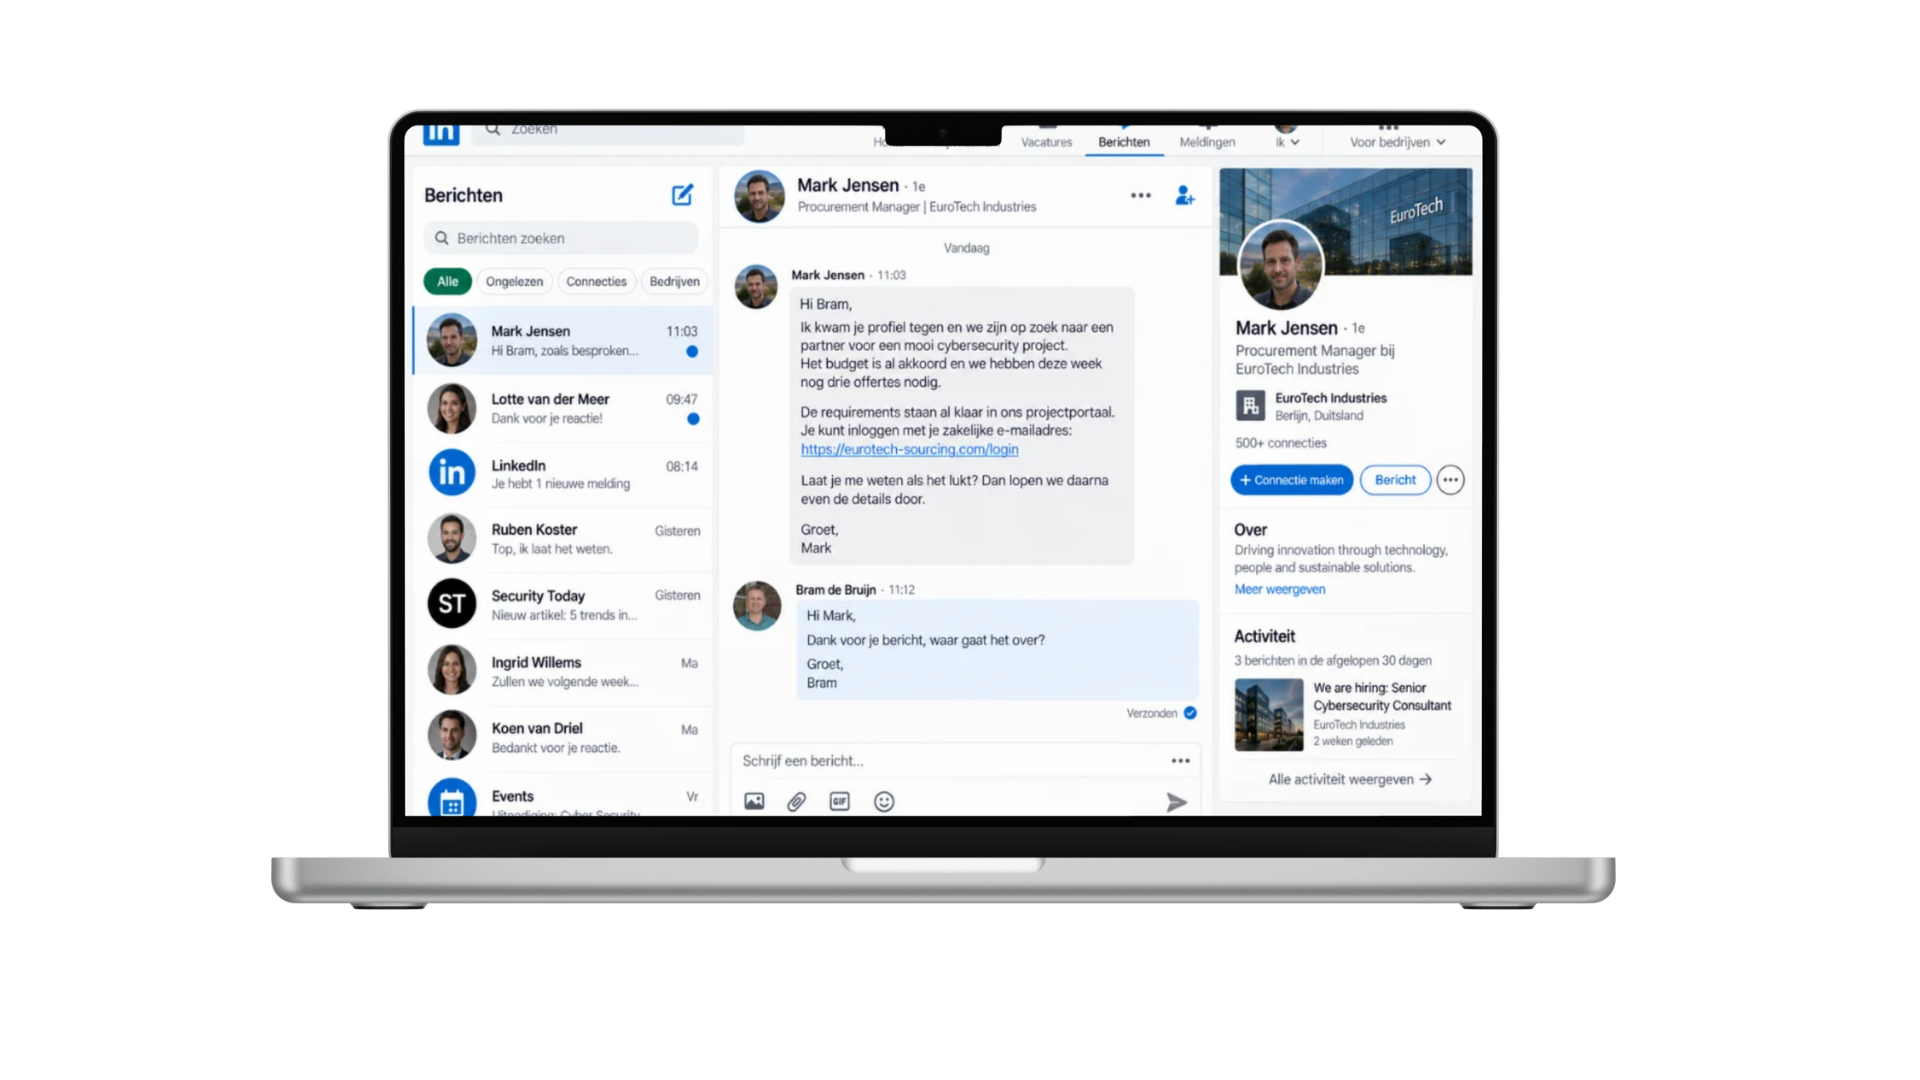
Voor een ondernemer of accountmanager is dit geen verdacht bericht, maar een kans. Precies daarom werkt het: de aanvaller hoeft geen angst op te wekken, alleen commerciële honger. En er valt weinig aan de afzender te controleren, want het profiel is echt genoeg gemaakt.
Herken het aan:
- Inloggen met je zakelijke e-mailadres om een document te downloaden. Geen enkel echt aanbestedingsportaal werkt zo.
- De omgekeerde volgorde: eerst een link, dan pas de details. Een echte inkoper stuurt eerst de opdracht.
7. Het contract dat echt van DocuSign komt
En dan de lastigste. Een ondertekenverzoek via DocuSign, namens iemand die je kent of denkt te kennen: de samenwerkingsovereenkomst die je besprak, graag vandaag tekenen. Deze mail komt écht van DocuSign. Maar: iedereen kan daar een account aanmaken en van daaruit documenten rondsturen. Afzenderadres, opmaak en logo zijn authentiek; alleen het document erachter niet.
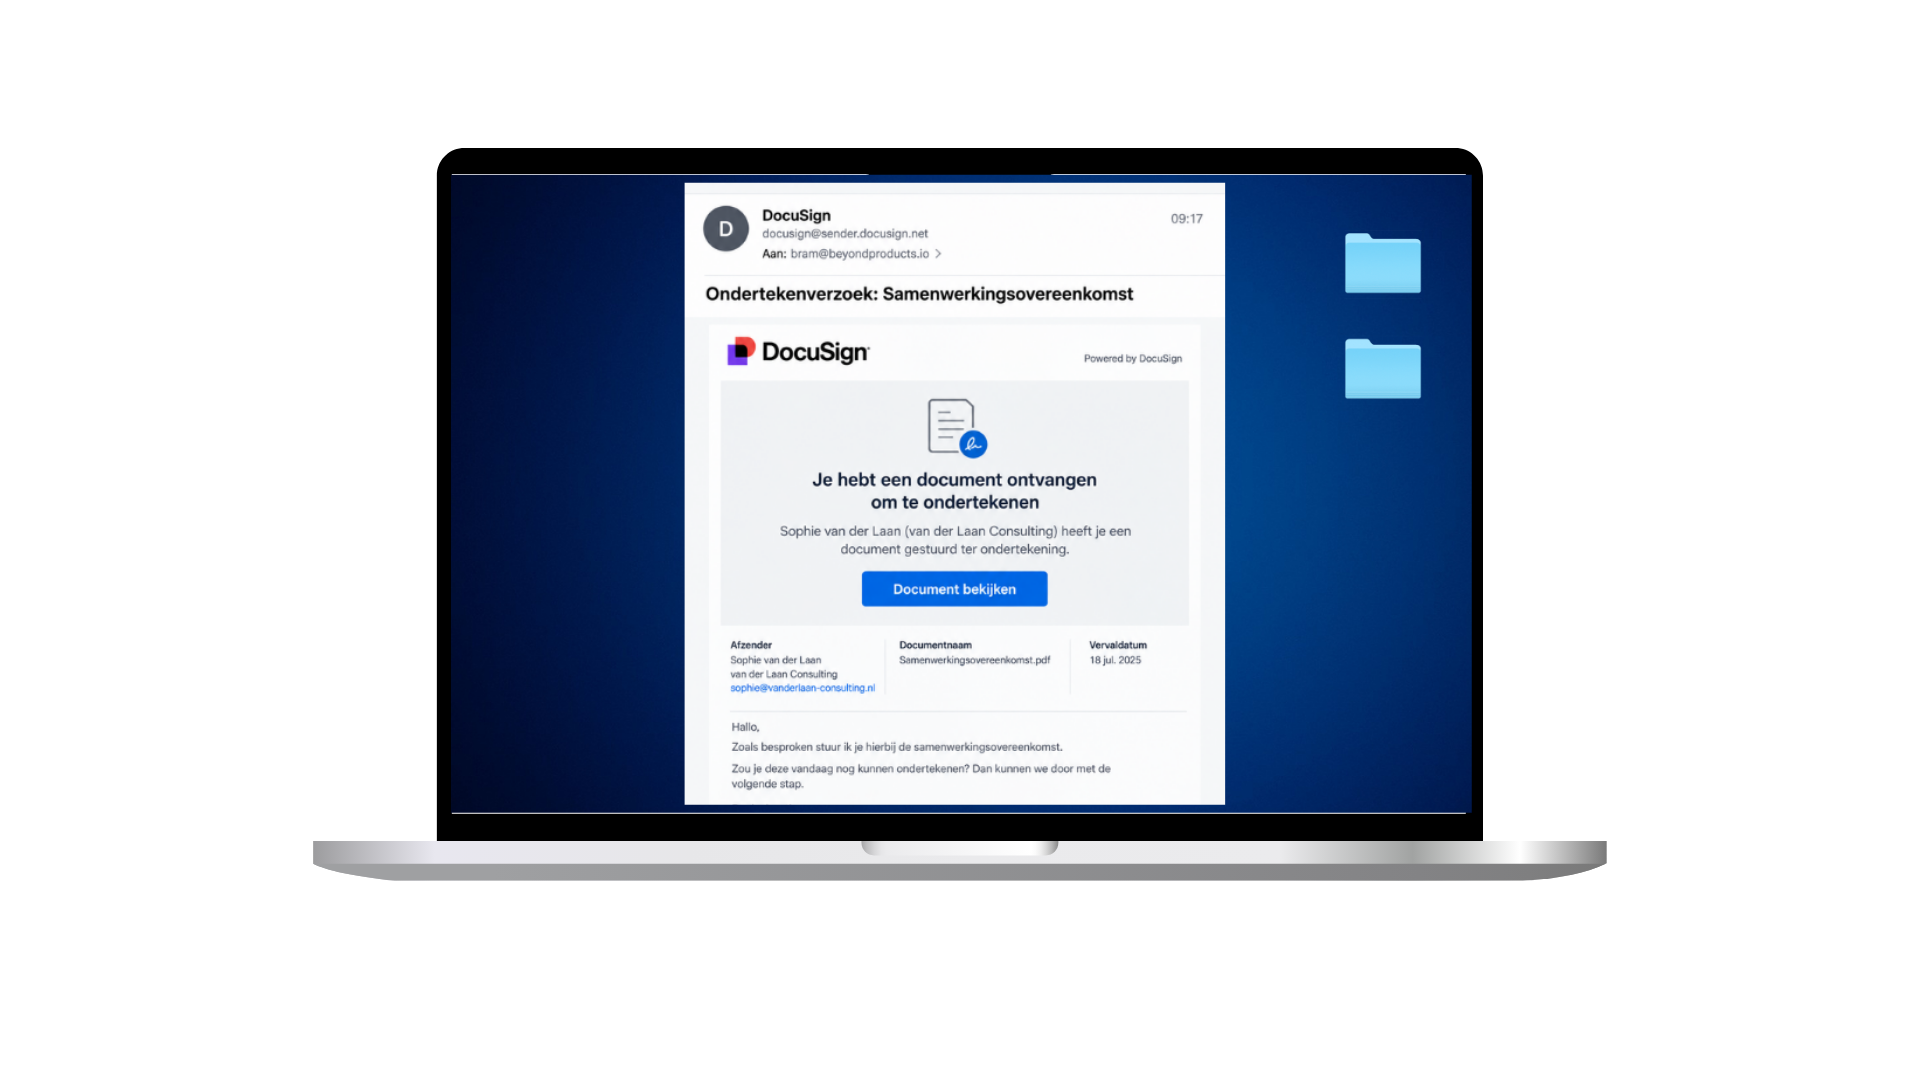
Controleren wie het stuurt levert niets op, want het antwoord is: DocuSign. De enige vraag die overblijft, is of je dit verwachtte. Een contract dat je niet hebt besproken, teken je niet omdat de mail er professioneel uitziet.
Herken het aan:
- Niet aan het afzenderdomein, want dat klopt. Dit is de uitzondering op de regel “controleer de afzender”.
- Het mailadres van de ondertekenaar in het blok eronder. Dat is het enige wat de aanvaller zelf invult, en één karakter verschil is genoeg.
- Bij twijfel: bel de ondertekenaar op het nummer dat je al had. Niet reageren op de mail.
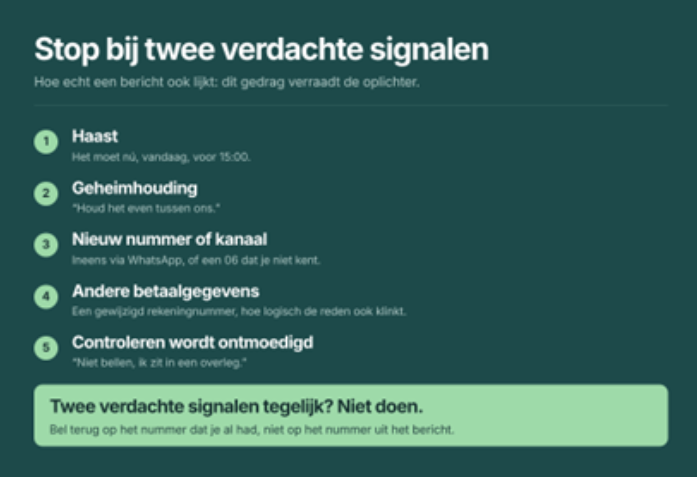
Stop bij deze twee signalen
Zeven berichten, zeven kanalen, steeds hetzelfde gedrag eronder. Eén vlag kan toeval zijn; twee tegelijk is het bijna nooit.
Hoe voorkom je dat je slachtoffer wordt?
Twijfel je of een bericht dat je ontvangt nu wel of niet betrouwbaar is? Het slimste wat je dan kan doen, is verifiëren via een ander kanaal. Liefst via een contactkanaal dat je al eerder hebt gebruikt: terugbellen op het nummer dat je al had, bijvoorbeeld.
Daar komt één vraag bij, en die is belangrijker dan wie de afzender is: had ik dit verwacht? Een contract dat niet besproken is, een boeking die je niet maakte, een code die je niet aanvroeg, een offerteaanvraag uit het niets. Dat is het moment om te stoppen, ook als alles er verder klopt.
Lees ook: