"Je baas" appt of je deze factuur vandaag nog wilt betalen. Zo herken je dat hij het niet is
Het klinkt misschien als een verzonnen scenario, maar dit gebeurt helaas echt. Om 09:12 kwam er een factuur binnen, om 16:03 was er 12.460 euro verdwenen, en niemand had volgens de interne processen iets verkeerd gedaan. Maar het geld, dat stond inmiddels op de rekening van een cybercrimineel, die een geslaagde poging tot CEO-fraude had gedaan.
Hieronder vier berichten van één werkdag bij het bewuste mkb-bedrijf, in de volgorde waarin ze binnenkwamen. Geen van die berichten is op zichzelf alarmerend, en juist daarom werkt CEO-fraude zo goed. Waar je vroeger phishing herkende aan de taalfouten, schrijft AI nu foutloos Nederlands, kent het de toon van jouw branche en kloont het desnoods de stem van je baas. Bij elk bericht staat waar je het wél aan had kunnen zien.
De screenshots in dit artikel zijn nagespeeld met fictieve namen en bedragen. Het scenario is dat niet: dit is hoe factuurfraude in het Nederlandse mkb verloopt.
09:12 De factuur komt binnen
Op de financiële afdeling arriveert een factuur van TechSolutions, een leverancier waarmee al jaren wordt gewerkt. Factuurnummer INV-4487, 12.460 euro, veertien dagen betaaltermijn. Keurige pdf in de bijlage, netjes ondertekend door de financiële administratie.
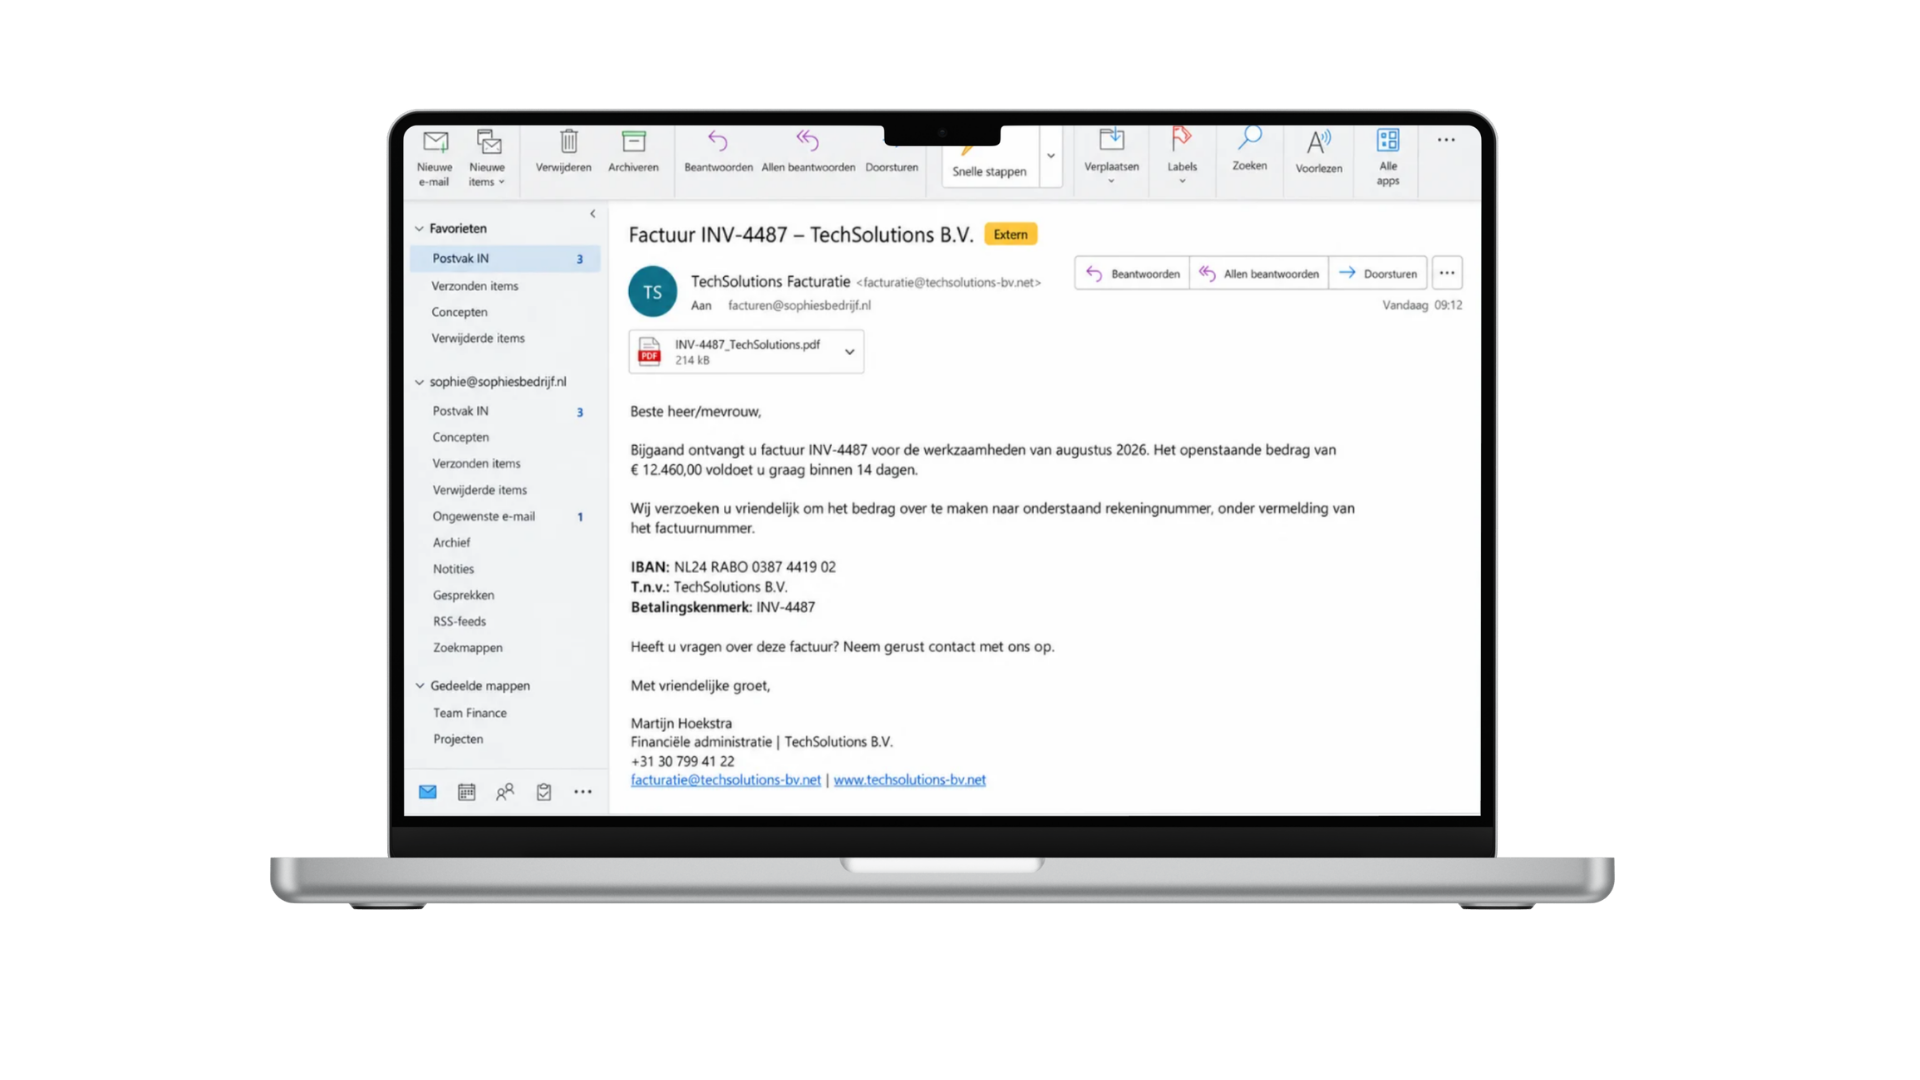
Wat niemand opmerkt: de mail komt van techsolutions-bv punt net. De echte leverancier gebruikt punt nl. In een gedeelde facturenmailbox leest niemand het volledige afzenderadres, want er komen tientallen van deze mails per week binnen. Je had het kunnen zien, maar niemand merkt het op, dus de factuur wekt geen argwaan.
14:22 Het appje
's Middags volgt er een bericht op WhatsApp van Bas, de leidinggevende van het bedrijf. Of die factuur van TechSolutions vandaag nog betaald kan worden. Het bedrag klopt met de mail, het factuurnummer ook.
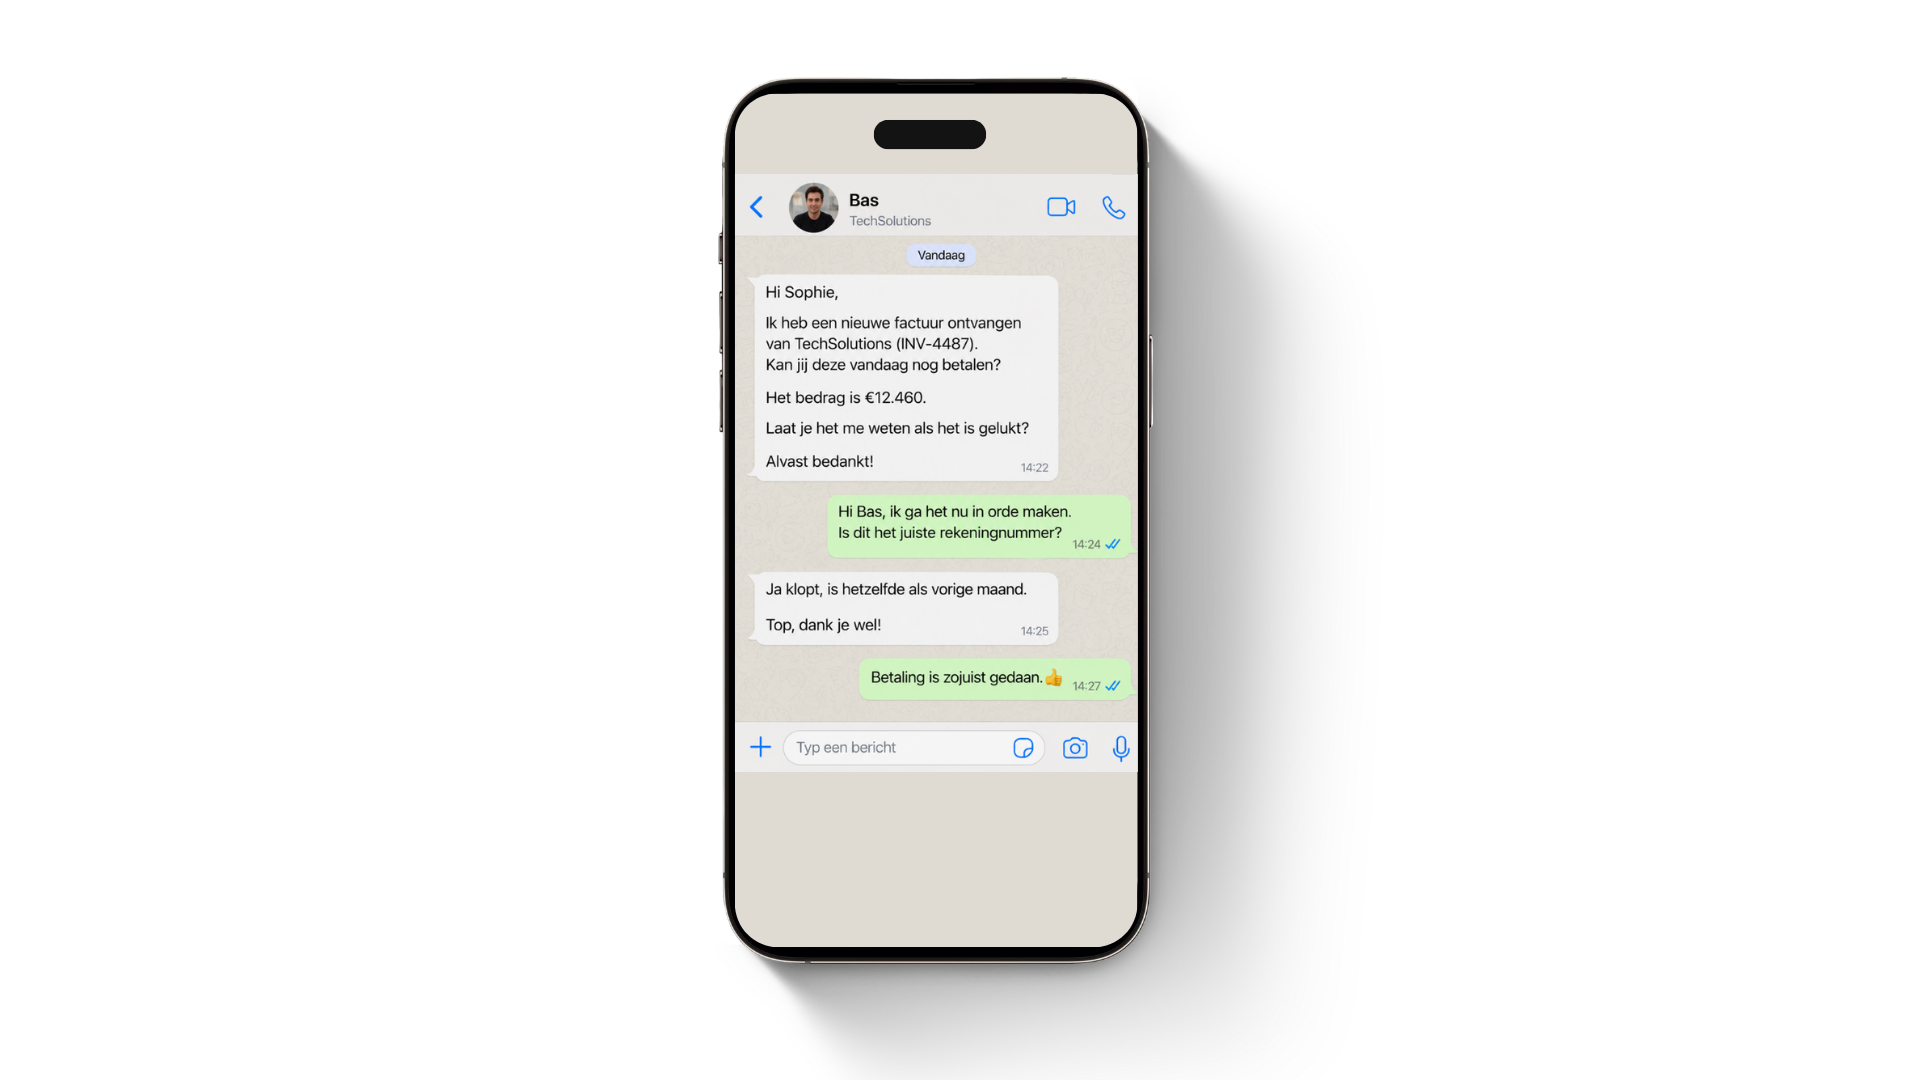
En dan gebeurt er iets wat je zou toejuichen: Sophie controleert. "Is dit het juiste rekeningnummer?" Ze krijgt binnen een minuut antwoord: ja hoor, hetzelfde als vorige maand. Om 14:27 staat de betaling klaar.
15:58 De twijfel
Anderhalf uur later valt haar oog toch op dat rekeningnummer. Het wás niet hetzelfde als vorige maand. Ze appt Bas opnieuw.
16:01 Het voicebericht
Er komt geen berichtje terug, maar een spraakmemo van veertien seconden. Ze hoort Bas. Zijn stem, zijn manier van praten, zijn "ja joh, nieuwe bank". Daarna nog een berichtje: hij zit in de auto, typen lukt even niet.
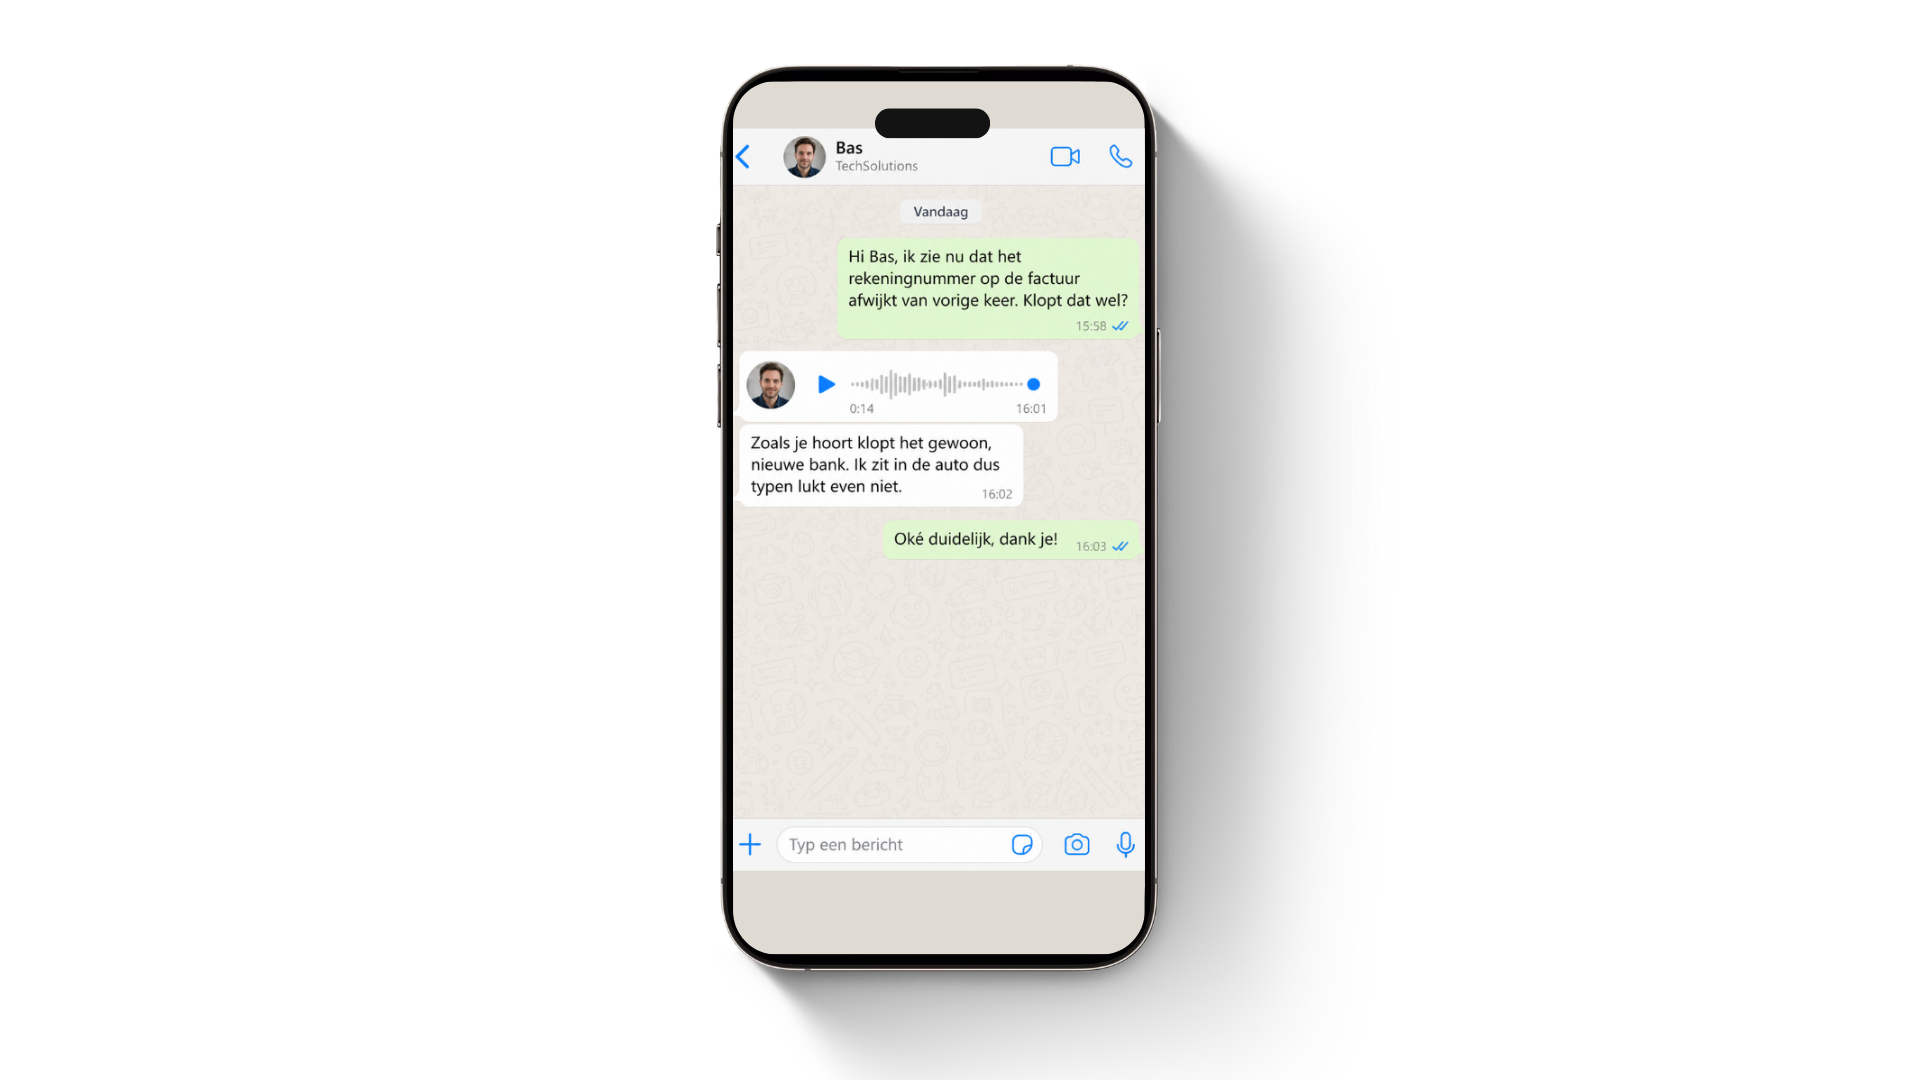
Bas' stem is voor Sophie het einde van de twijfel: je hoort iemand, dus je weet dat hij het is. Toch?
Toch niet. Met een paar seconden audio uit een podcast, webinar of eerdere voicemail kunnen cybercriminelen, gewapend met AI, tegenwoordig voice notes creëren die je niet zomaar meer van echt onderscheidt.
De aanvaller doet het in dit voorbeeld slim: hij stuurt een voicebericht, waardoor Sophie niet kan terugpraten en niet kan doorvragen. Zo is er geen risico dat Sophie hoort dat er iemand aarzelt bij een vraag die hij niet verwachtte. Je hoort alleen wat de aanvaller je wil laten horen.
Om 16:03 typt Sophie: "Oké duidelijk, dank je!"
De echte Bas? Die hoort er de volgende ochtend pas van.
Wat er op vier momenten misging
Terugkijkend zitten er vier momenten in deze dag waar het anders had kunnen lopen en waar de fraude vroegtijdig ontmaskerd had kunnen worden.
- Bij de factuur. Een gewijzigd rekeningnummer is het enige detail dat er echt toe doet, en juist dat detail staat in een mail die niemand regel voor regel leest. Wie één keer per jaar afspreekt dat elke IBAN-wijziging telefonisch wordt geverifieerd, sluit deze hele route af.
- Bij het appje. Betaalverzoeken horen niet thuis in WhatsApp, ook niet van iemand die je kent. Niet omdat het bericht verdacht is, maar omdat je er geen enkele controle op hebt. Het betaalverzoek had telefonisch of per mail geverifieerd kunnen worden.
- Bij de controlevraag. Sophie deed precies het goede: ze vroeg het na. Alleen deed ze dat in hetzelfde kanaal als waar het verzoek vandaan kwam. Dat is geen goede controle, want het is dezelfde bron, die zichzelf gelijk geeft. Sophie had Bas kunnen bellen.
- Bij het voicebericht. Een opname is geen gesprek. Als Sophie had geprobeerd om Bas te bellen, omdat hij toch in de auto zat, was ze er binnen tien seconden achter geweest.
Hetzelfde patroon, ander kanaal
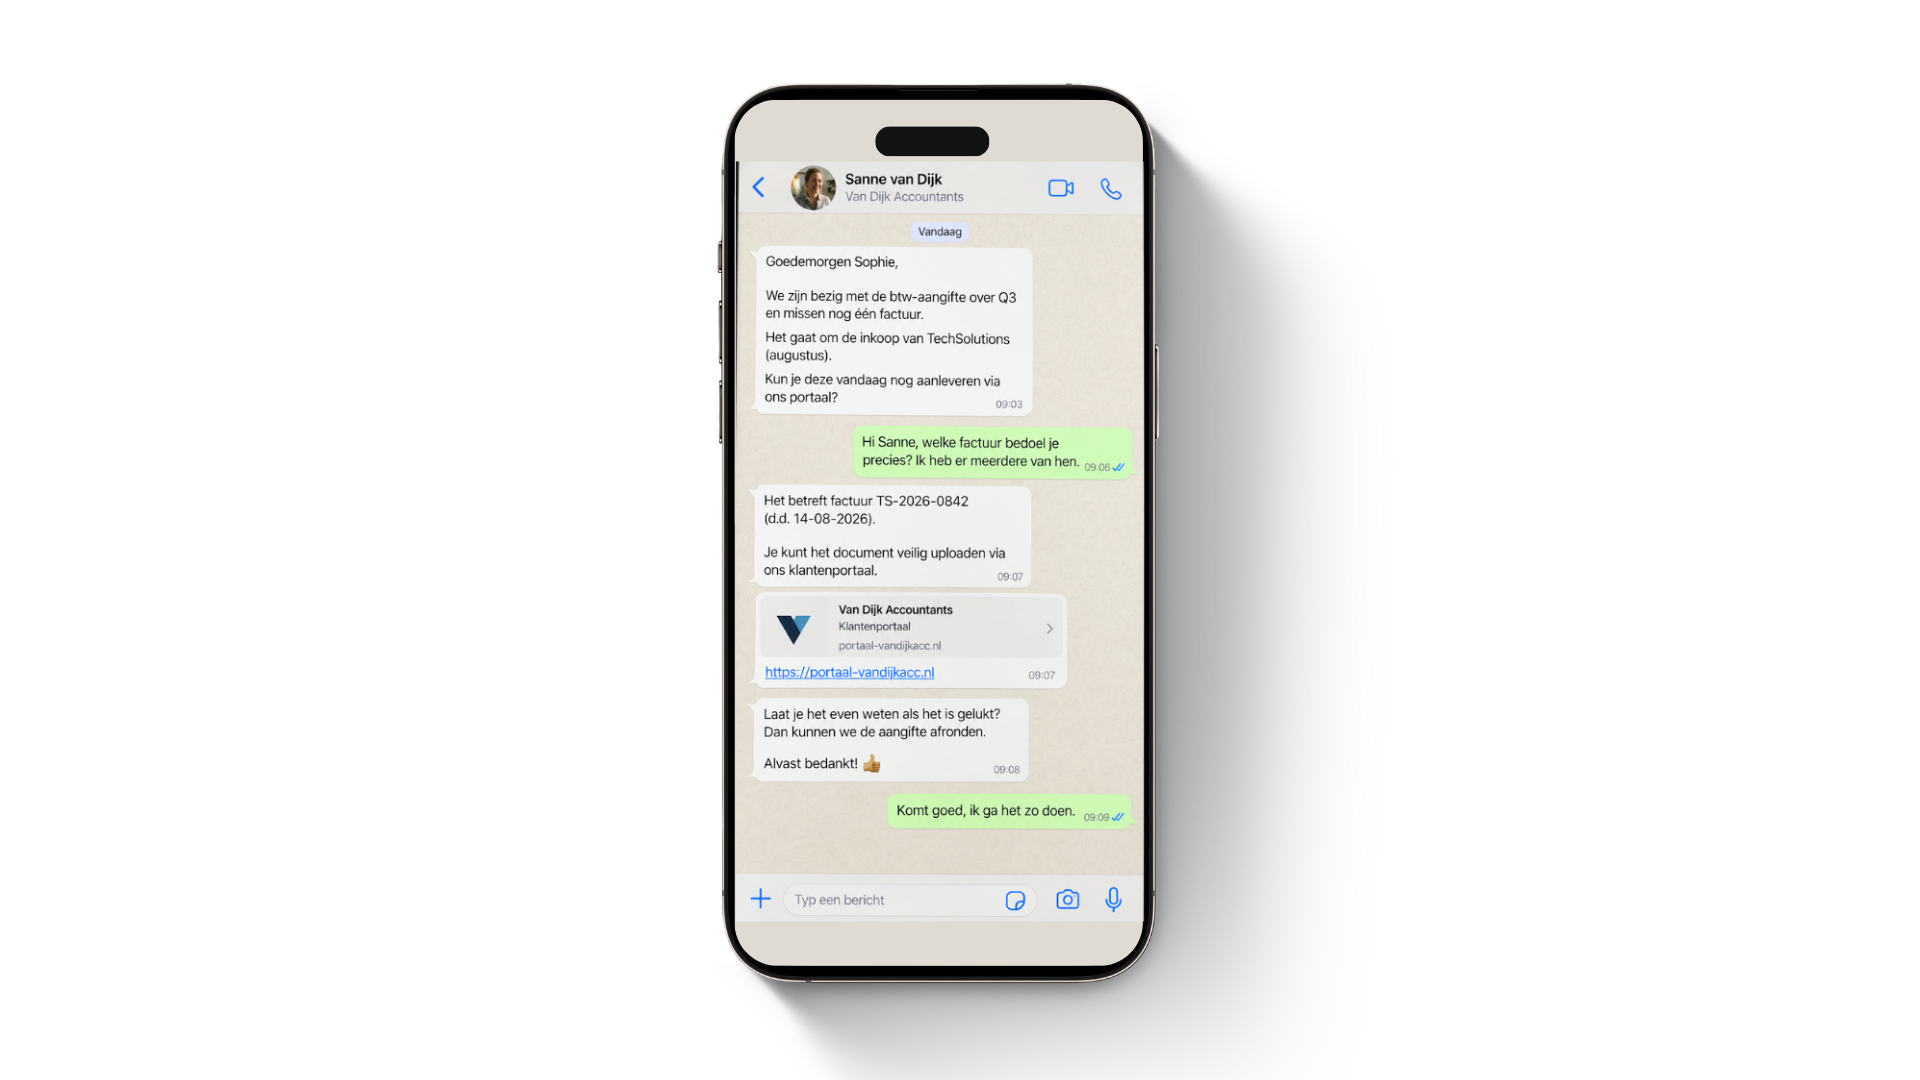
Dit specifieke voorbeeld gaat over een factuur, maar ook in allerlei andere contexten kan je bovenstaande tips en rode vlaggen toepassen. Stel je voor: vlak voor de btw-deadline appt "je accountant" dat er nog één inkoopfactuur mist, met factuurnummer, datum en een keurige linkpreview naar het klantenportaal. Alles klopt met het proces dat je elk kwartaal doorloopt, behalve het webadres achter die preview.
Verdachte signalen
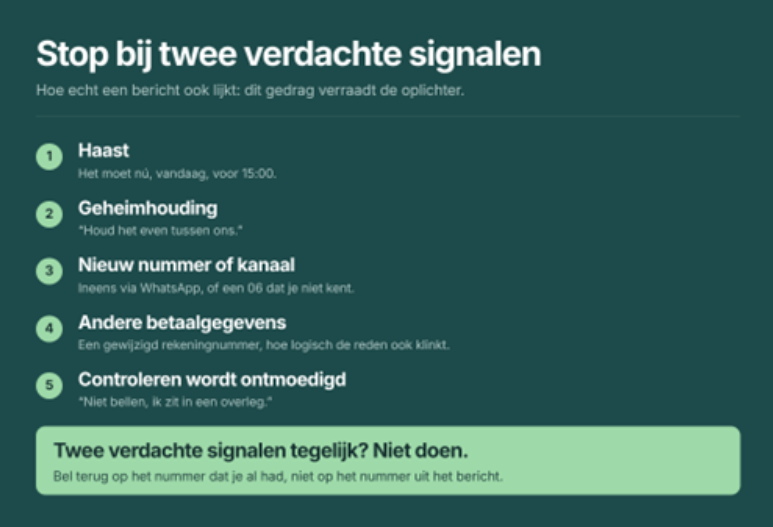
Niet iedere poging tot CEO-fraude – of een poging tot oplichting die daarop lijkt – volgt echter het exacte stramien zoals in het eerste voorbeeld. Je krijgt niet altijd tot vier keer toe de kans om de fraude te doorzien. Houd je daarom aan de vuistregel: stop bij twee rode vlaggen.
Belangrijk inzicht: het bedrijf uit het voorbeeld had geen speciale software nodig om de fraude te voorkomen, alleen de afspraak dat een gewijzigd rekeningnummer altijd telefonisch wordt gecheckt. Of de afspraak dat een dringend betaalverzoek altijd per mail of telefoon wordt geverifieerd.
De fraudepoging herkennen is 90% van het werk. Dat valt of staat met de juiste afspraken, oplettendheid en slimme controles die je altijd uitvoert. Heb jij de juiste afspraken en controles ingeregeld om je bedrijf weerbaar te hebben tegen dit soort aanvallen?
Lees ook: