De melding belandt in de gezamenlijke mailbox van de IT-afdeling. Maandagochtend ziet de IT-manager ‘m pas, tussen tientallen andere meldingen. De waarschuwing was er vrijdag al. Alleen was er niemand om ‘m te beoordelen, laat staan om in te grijpen.
De monitoring was op orde. Maar er gebeurde vervolgens niets om het gevaar uit te schakelen. Daarom is 24/7 monitoring niet hetzelfde als 24/7 beveiliging.
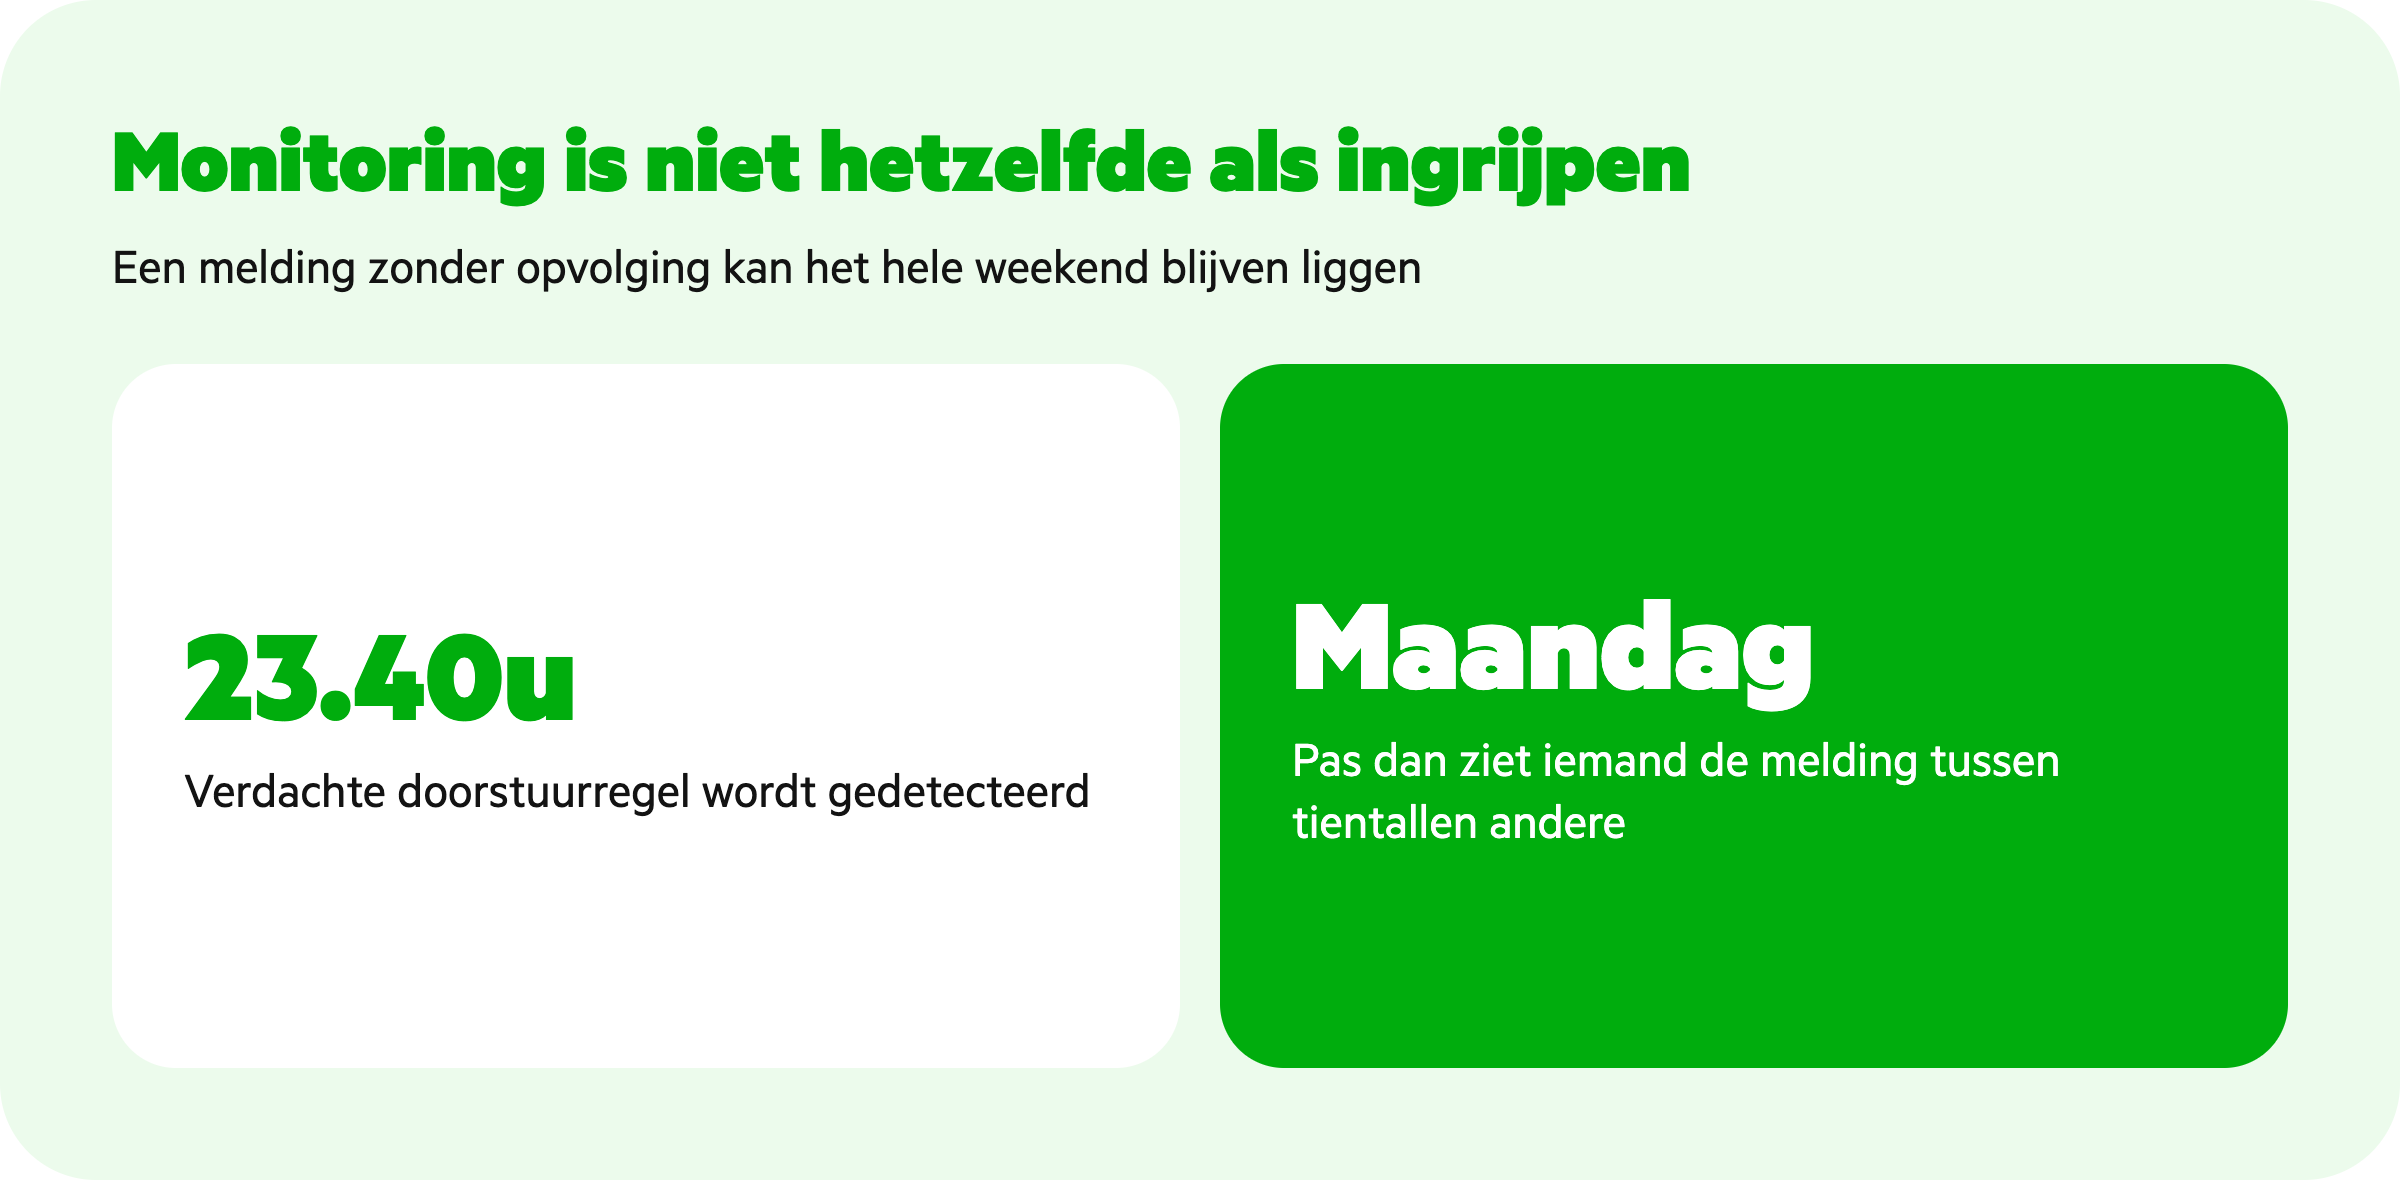
Monitoring is niet hetzelfde als ingrijpen
Er zijn verschillende manieren om je IT-omgeving dag en nacht te bewaken. Je kan het zelf organiseren of afspraken maken met je IT-partner. Je kan ook een Security Operations Center (SOC) inschakelen. Of je kiest voor KPN Managed Detection and Response (
Maar wat krijg je dan precies?
Aanpak
Wat moet je vooral controleren?
Zelf monitoren
Is er daadwerkelijk iemand beschikbaar om buiten kantooruren meldingen te beoordelen?
Je IT-partner
Biedt de storingsdienst ook beveiligingsonderzoek en incidentrespons?
SOC-dienst
Worden alleen meldingen doorgestuurd, of voert het SOC zelf ook acties uit?
MDR
Welke dreigingen worden onderzocht en welke maatregelen mag de dienst zelfstandig nemen?
Wat je krijgt bij zulke diensten, verschilt per aanbieder. Het ene SOC zal bijvoorbeeld actief ingrijpen, maar het andere niet. En niet iedere MDR-dienst heeft dezelfde bevoegdheden.
De naam van de dienst zegt dus minder dan de daadwerkelijke afspraken erachter. Hoe weet je of de dienst die je afneemt ook doet wat je verwacht? Door vier vragen te stellen, ontdek je wat je daadwerkelijk uitbesteedt.
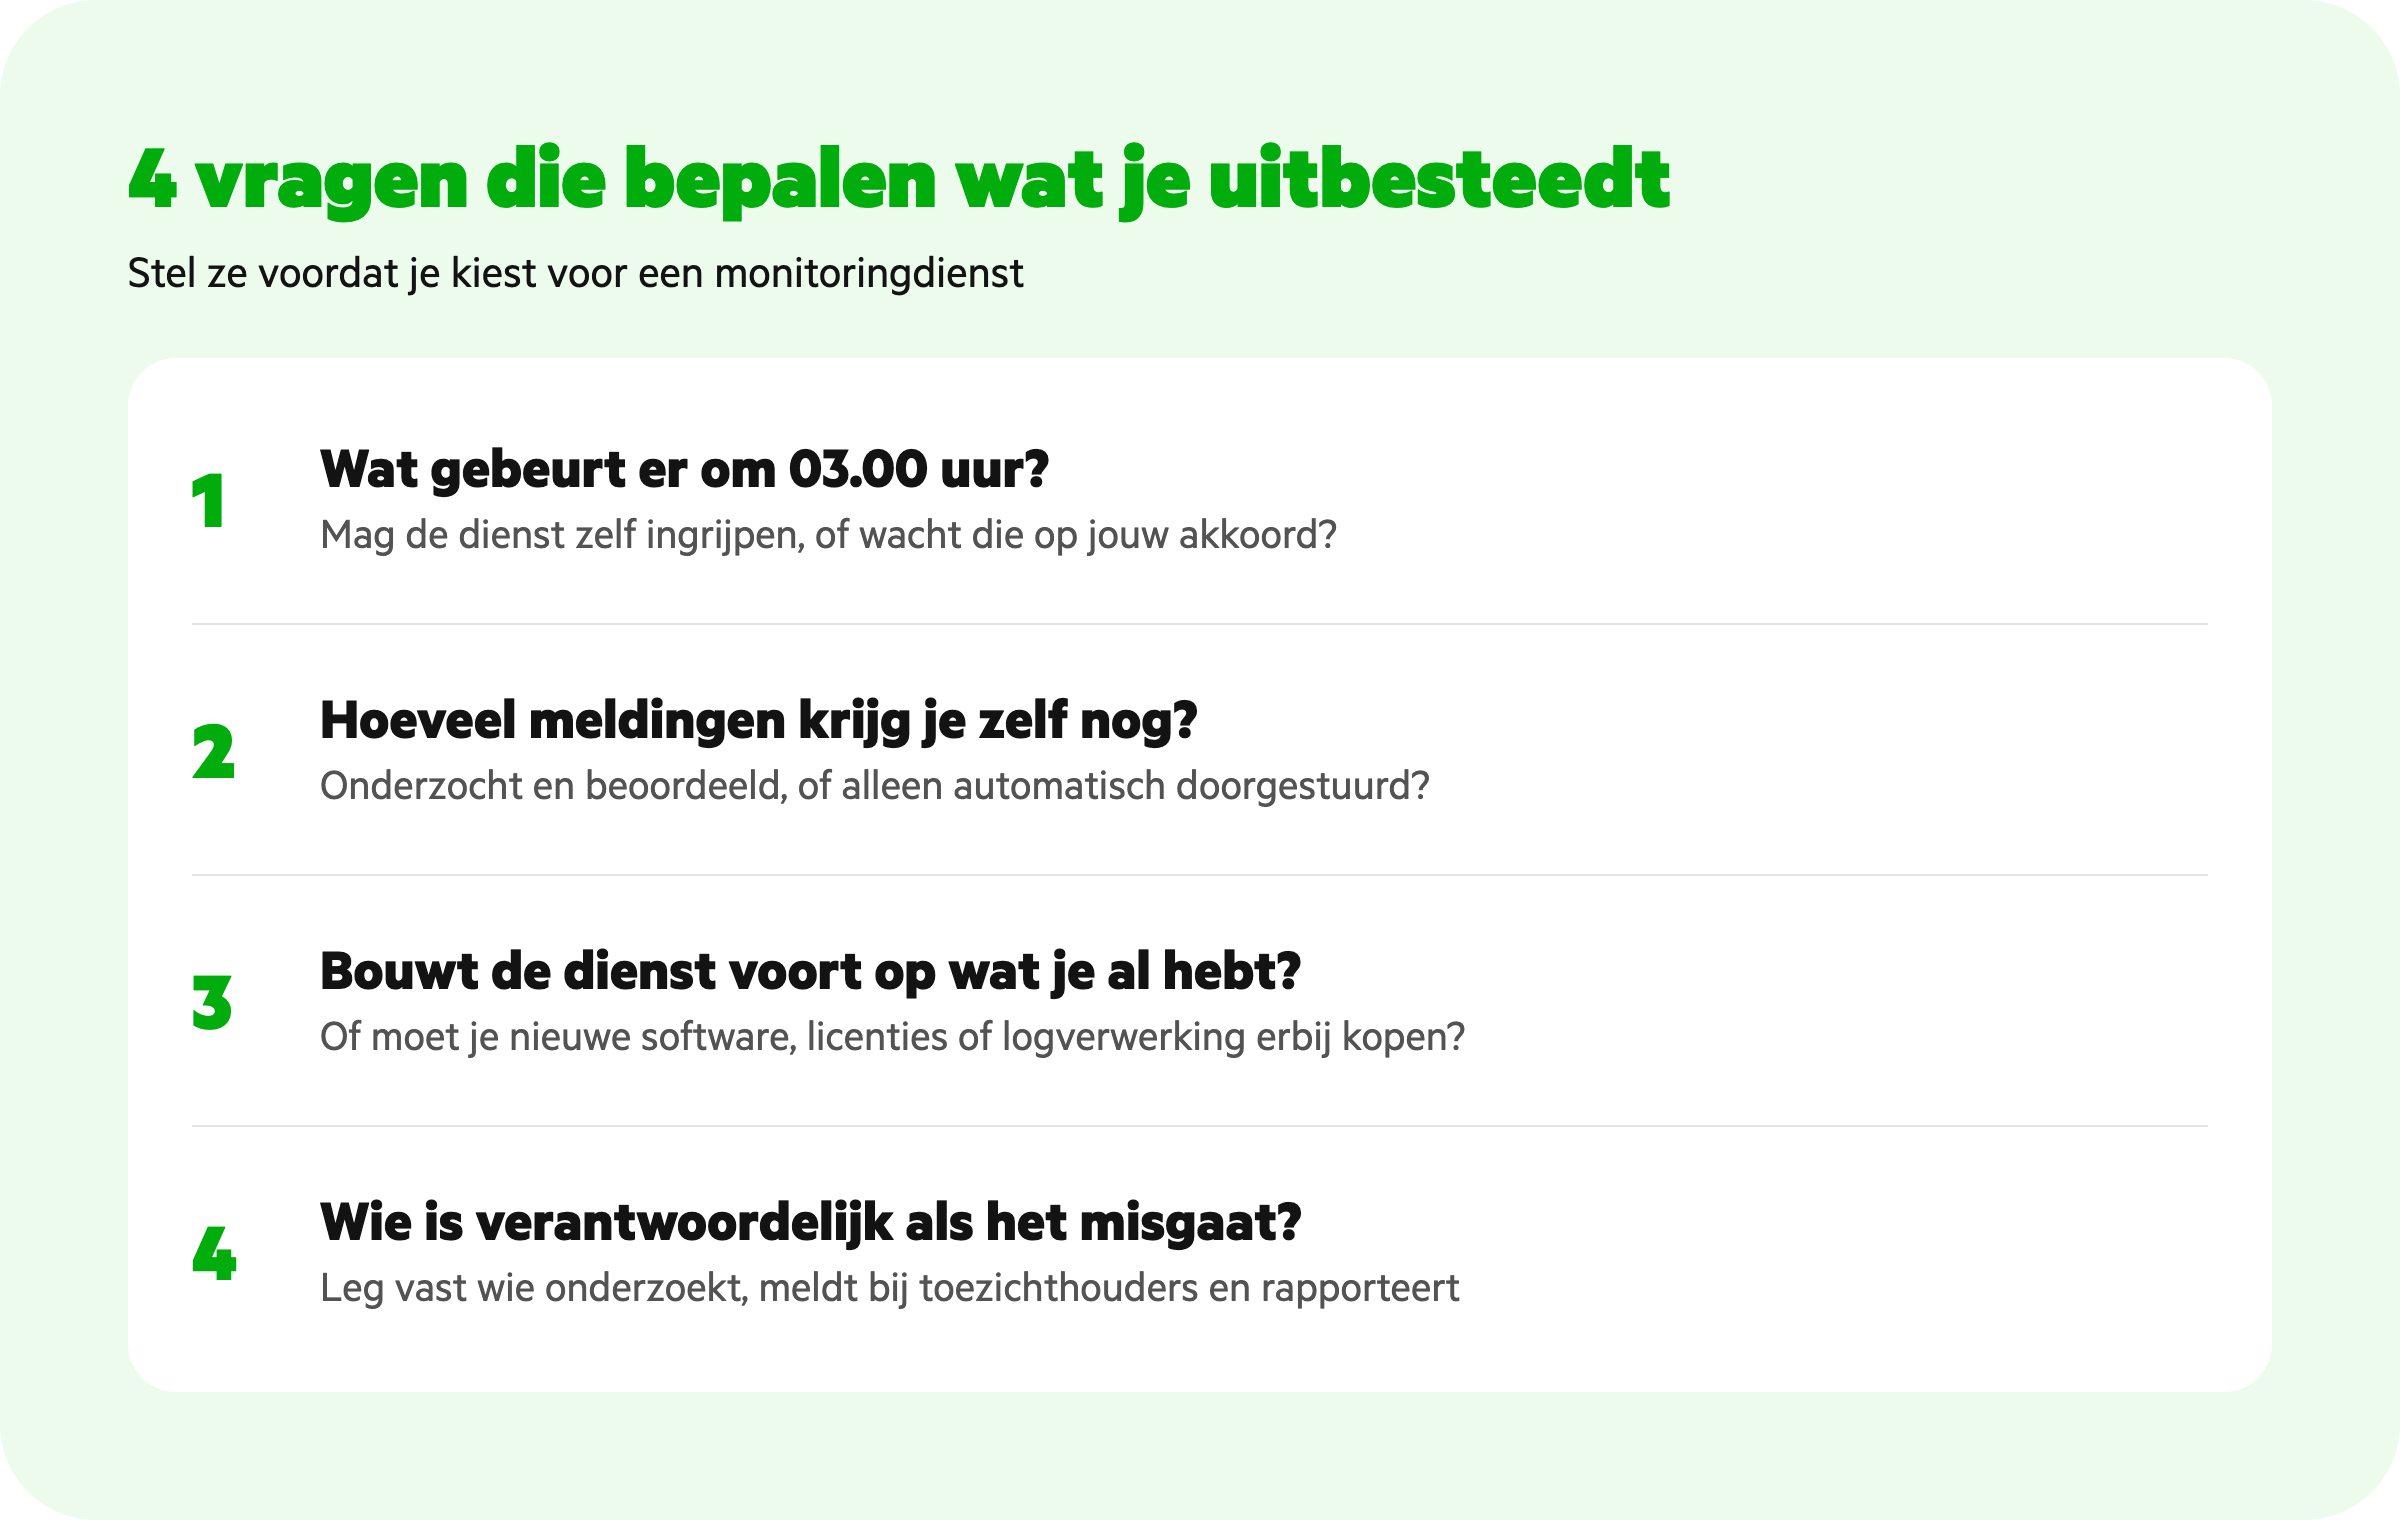
1. Wat gebeurt er om 03.00 uur?
Kwaadwillenden beperken zich niet tot jouw kantooruren. Volgens het
Stel dat om 03.00 uur verdacht gedrag wordt gedetecteerd. Krijg jij dan een melding op je telefoon? Belt een analist je wakker? Of wordt een verdacht account direct geblokkeerd?
Vraag vooral wat de dienst mag doen zonder jouw akkoord af te moeten wachten.
Bijvoorbeeld een apparaat isoleren van het bedrijfsnetwerk, actieve sessies intrekken of een account tijdelijk blokkeren.
Vraag vervolgens hoe snel die maatregelen volgens de afspraken worden uitgevoerd. Een melding om 03.00 uur heeft weinig waarde. Zeker als de eerste mogelijke actie pas om 08.30 uur volgt.
2. Hoeveel meldingen krijg je zelf nog?
Een IT-manager die elke ochtend tientallen beveiligingsmeldingen moet beoordelen, heeft er een dagtaak bij. En tussen alle onschuldige waarschuwingen kan juist die ene belangrijke zitten. Goede monitoring draait daarom niet alleen om het herkennen van afwijkingen. Het gaat ook om het beoordelen ervan.
Vraag een mogelijke leverancier om een voorbeeld van een incidentmelding. Staat daarin alleen dat een gebruiker ongebruikelijk gedrag vertoonde? Of lees je ook wat er is onderzocht en waarom de situatie verdacht is? Staat er ook welke actie al is genomen en wat jouw team nog moet doen?
Vraag daarnaast hoeveel meldingen gemiddeld bij jouw IT-team terechtkomen.
En wie bepaalt welke meldingen belangrijk genoeg zijn om voor wakker gebeld te worden. Het verschil tussen een automatisch doorgestuurde waarschuwing en een onderzochte dreiging is groot. Zeker wanneer je IT-team overdag al genoeg te doen heeft.
3. Bouwt de dienst voort op wat je al hebt?
Misschien gebruik je Microsoft 365 Business Premium. Dan beschik je al over Microsoft Defender for Business. Daarmee kan je verdachte activiteiten op apparaten detecteren en onderzoeken. Maar wie beoordeelt die signalen? En moet je voor een aanvullende monitoringdienst eerst nieuwe software installeren? Of naar duurdere Microsoft-licenties overstappen? Dat hoeft niet altijd. Sommige diensten bouwen voort op de beveiligingsmogelijkheden die je al hebt. Andere vragen aanvullende software, licenties of logverwerking. Vraag daarom:
- Welke bestaande beveiligingsfuncties gebruiken jullie?
- Welke aanvullende licenties, software en kosten komen erbij?
- Hoe werkt de dienst samen met onze huidige IT-partner?
Misschien kent je IT-partner de organisatie al jaren. Dan wil je weten wie de regie houdt. Wie mag instellingen veranderen? En hoe werken jullie samen bij een incident? Het doel is niet om zoveel mogelijk beveiligingsproducten te verzamelen. Het gaat erom dat je bestaande en nieuwe middelen goed benut.
Lees ook:
4. Wie is verantwoordelijk als het misgaat?
Stel dat er daadwerkelijk iets ernstigs gebeurt. Wie onderzoekt het incident? Wie informeert de directie? En wie bepaalt of klanten of toezichthouders moeten worden ingelicht? Leg zulke verantwoordelijkheden vooraf vast. Sinds 15 augustus 2026 geldt in Nederland de Cyberbeveiligingswet. Voor organisaties die daaronder vallen, geldt sindsdien een gefaseerde meldplicht bij cyberincidenten.Maar ook organisaties die niet rechtstreeks onder de wet vallen, kunnen via ketenverplichtingen te maken krijgen met contractuele eisen rond incidentmeldingen. Een monitoringdienst kan helpen bij onderzoek en verslaglegging. Maar uitbesteden betekent niet automatisch dat je ook je wettelijke verantwoordelijkheid overdraagt.
Laat daarom vastleggen wie welke stappen zet, wie de officiële meldingen verzorgt en welk incidentrapport je achteraf ontvangt. Zo kan je niet alleen uitleggen dat er is ingegrepen, maar ook aantonen wat er is gebeurd.
De belangrijkste vraag is wat er ná de melding gebeurt
Terug naar de verdachte doorstuurregel op vrijdagavond. Met alleen een waarschuwing in een mailbox kan een aanvaller het hele weekend blijven meelezen. Maar gebruik je een dienst die ook incidentrespons verzorgt, dan kan die melding direct worden onderzocht. En als de bevoegdheden vooraf goed zijn geregeld, kunnen passende maatregelen direct volgen. Dan hoeft niemand te wachten tot maandagochtend.
Dat is de meerwaarde waar je naar zoekt. Je ziet niet alleen dat iets misgaat. Er is ook iemand die ingrijpt.
KPN MDR is zodanig ingericht dat het voortbouwt op bestaande Microsoft-beveiliging. Microsoft Defender en Sentinel vormen daarbij de technische basis. Monitoring, beoordeling en opvolging worden gecombineerd, in samenwerking met je IT-partner. Welke acties en responstijden precies gelden, leg je vooraf vast.
Kies dus niet alleen voor een dienst die 24/7 monitort. Kies voor duidelijke afspraken over wie handelt wanneer het erop aankomt.