Cyberveilig 2027 in? Deze 5 beslissingen wil je nú nemen

Aanvallers proberen niet alleen wachtwoorden te kraken, maar misbruiken ook bestaande inlogsessies en kwetsbaarheden in beveiligingsapparatuur. En bij ransomware kan juist de back-up het doelwit zijn.
Daarom is het verstandig om je beveiliging voor 2027 opnieuw tegen het licht te houden. Met deze 5 besluiten kan je in het eerste kwartaal de belangrijkste stappen zetten.
Waarom juist het eerste kwartaal?
Daarnaast
Bovendien: sinds 15 augustus 2026 geldt de Cyberbeveiligingswet. Misschien val je er zelf niet rechtstreeks onder. Maar klanten die dat wel doen, kunnen vragen gaan stellen over je beveiliging.
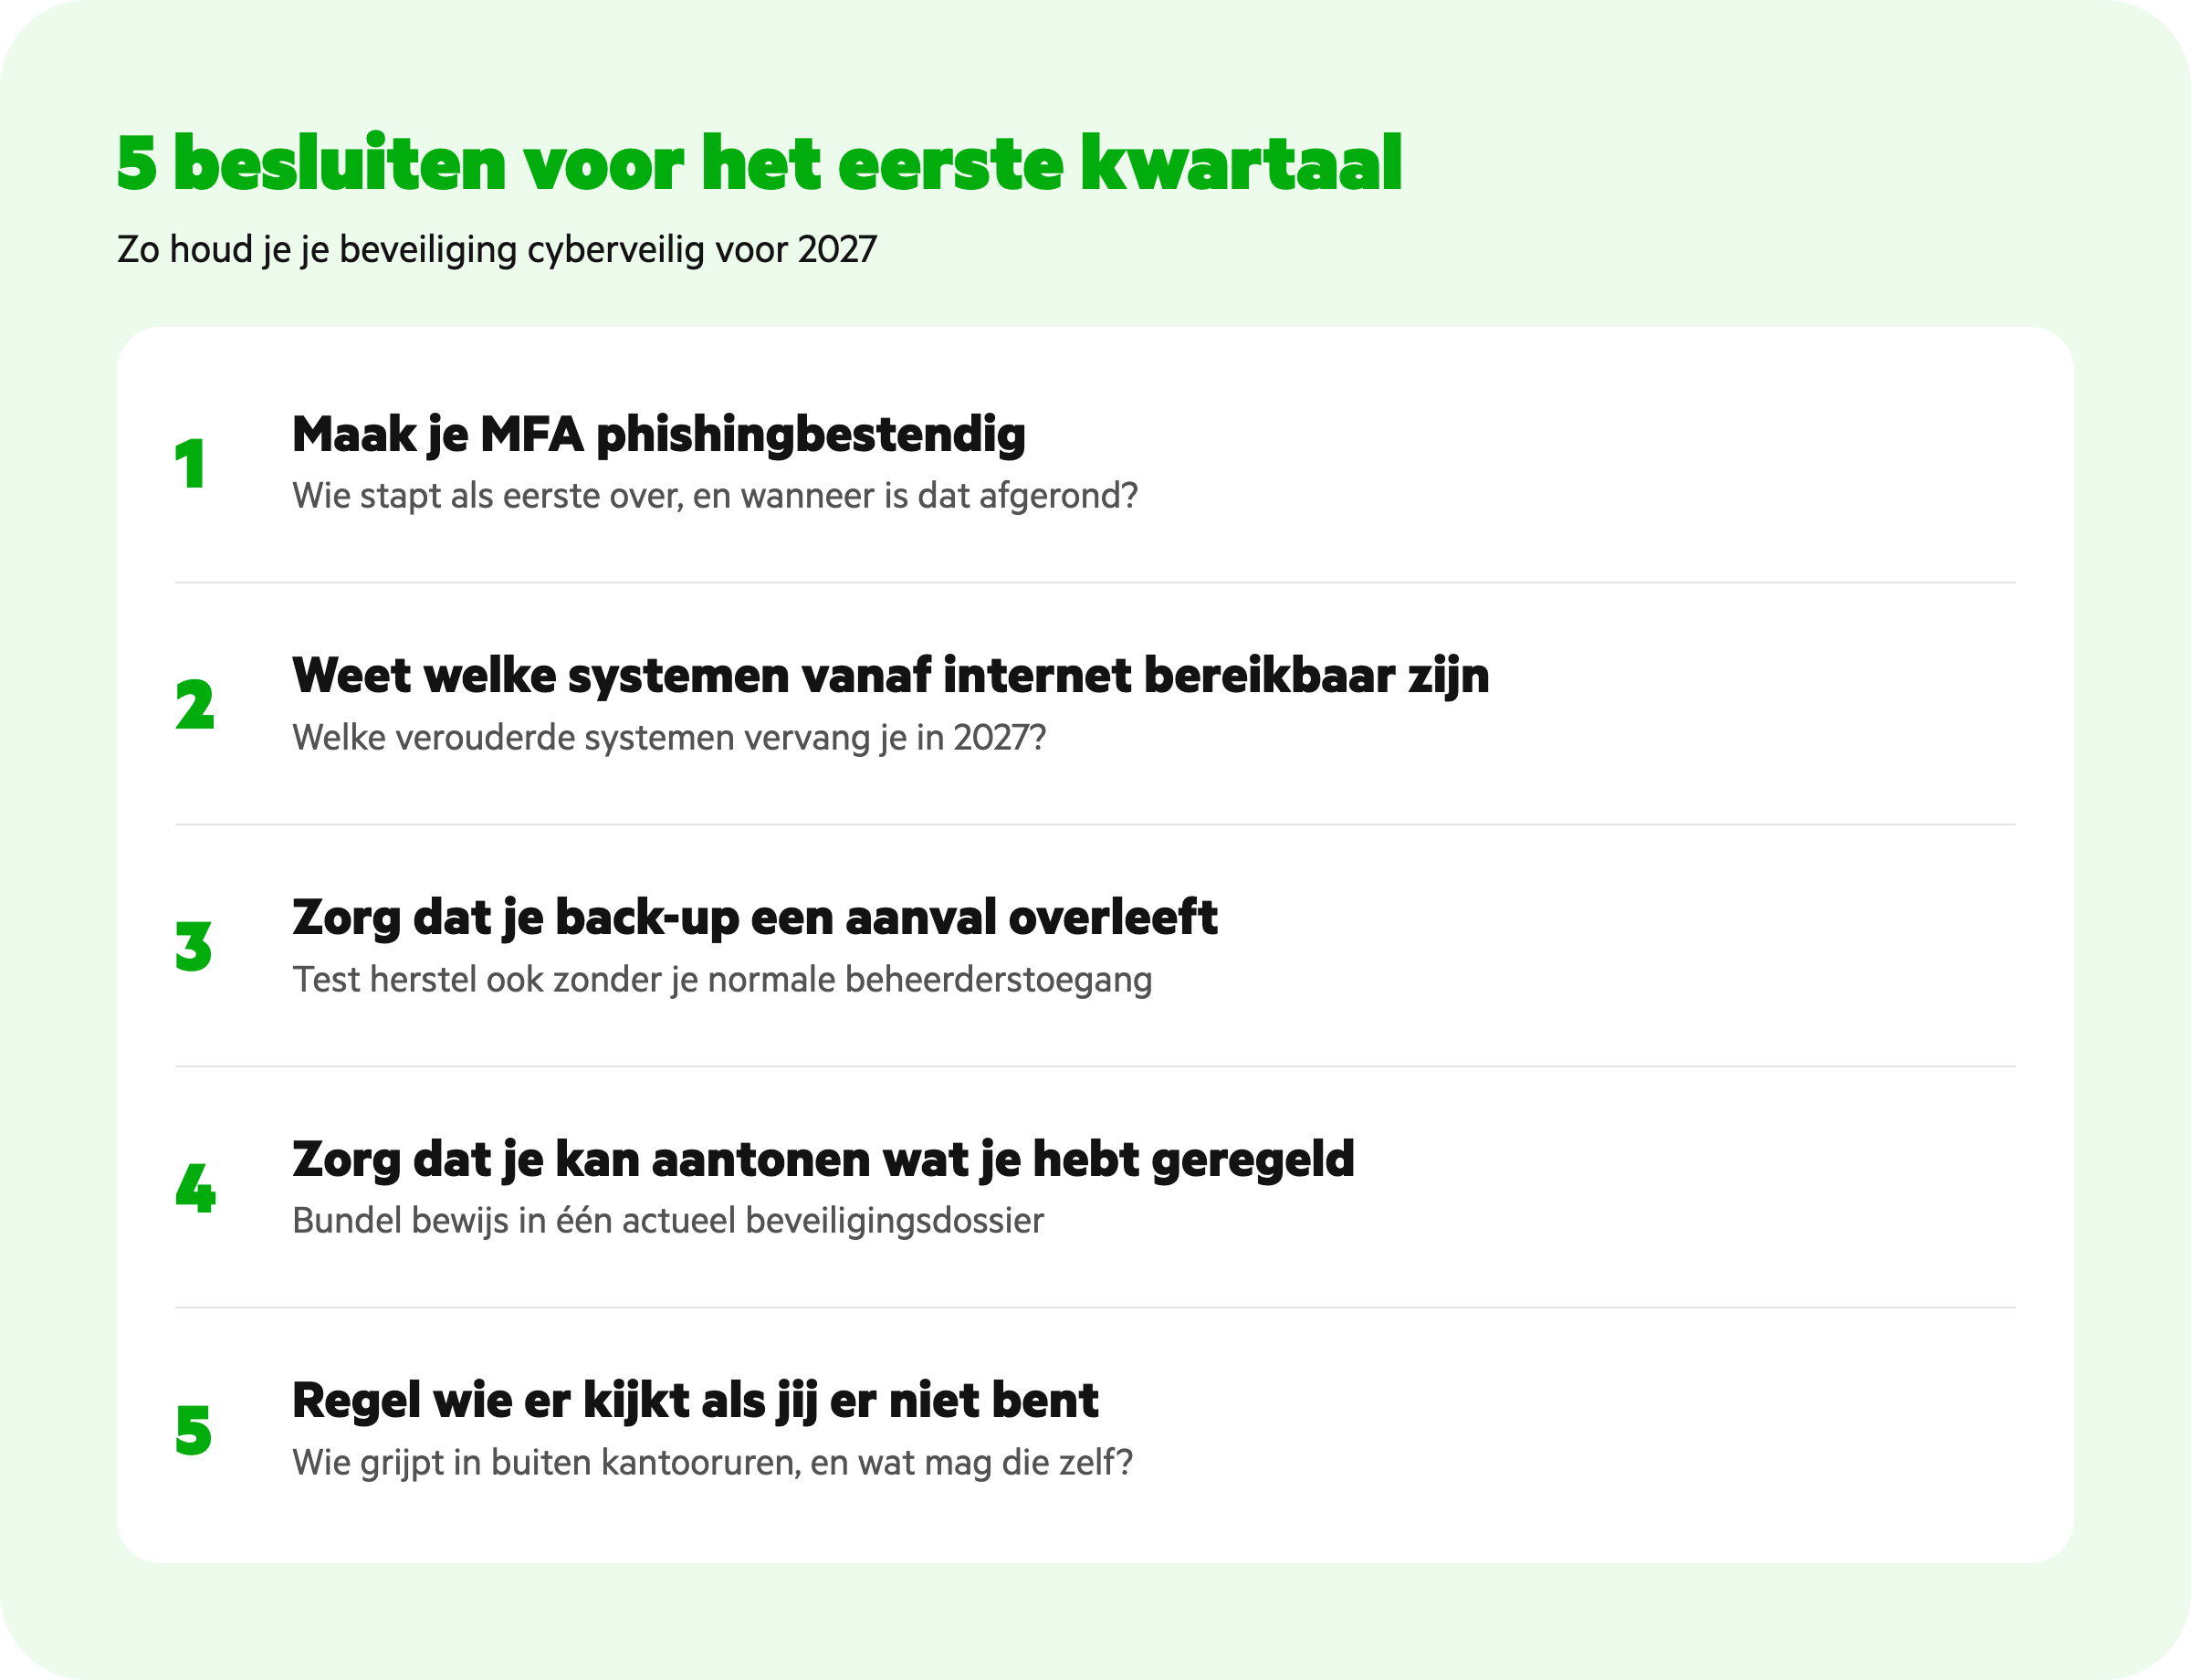
1. Maak je MFA phishingbestendig
MFA is inmiddels voor veel bedrijven vanzelfsprekend. Toch biedt niet iedere vorm van MFA dezelfde bescherming. Een sms-code of een verzoek om een inlogpoging goed te keuren, kan nog steeds door aanvallers worden misbruikt.
Phishingbestendige MFA, bijvoorbeeld met passkeys, biedt betere bescherming tegen nagemaakte inlogpagina's. Vooral medewerkers met veel toegangsrechten, zoals beheerders en collega's van financiën, zouden deze vorm van beveiliging moeten gebruiken.
Laat daarom controleren welke inlogmethoden binnen je organisatie worden gebruikt en waar verbetering nodig is. Houd daarbij rekening met de wijziging die Microsoft op 1 februari 2027 doorvoert in de eigen sms- en spraakverificatie.
Het besluit: welke medewerkers stappen als eerste over op phishingbestendige MFA, wie wordt verantwoordelijk voor die overstap en wanneer moet die zijn afgerond?
2. Weet welke systemen vanaf internet bereikbaar zijn
Je firewall, VPN en andere apparatuur geven toegang tot je bedrijfsnetwerk. Ze zijn bedoeld om indringers buiten te houden. Maar juist in die systemen kunnen kwetsbaarheden zitten.
Volgens het
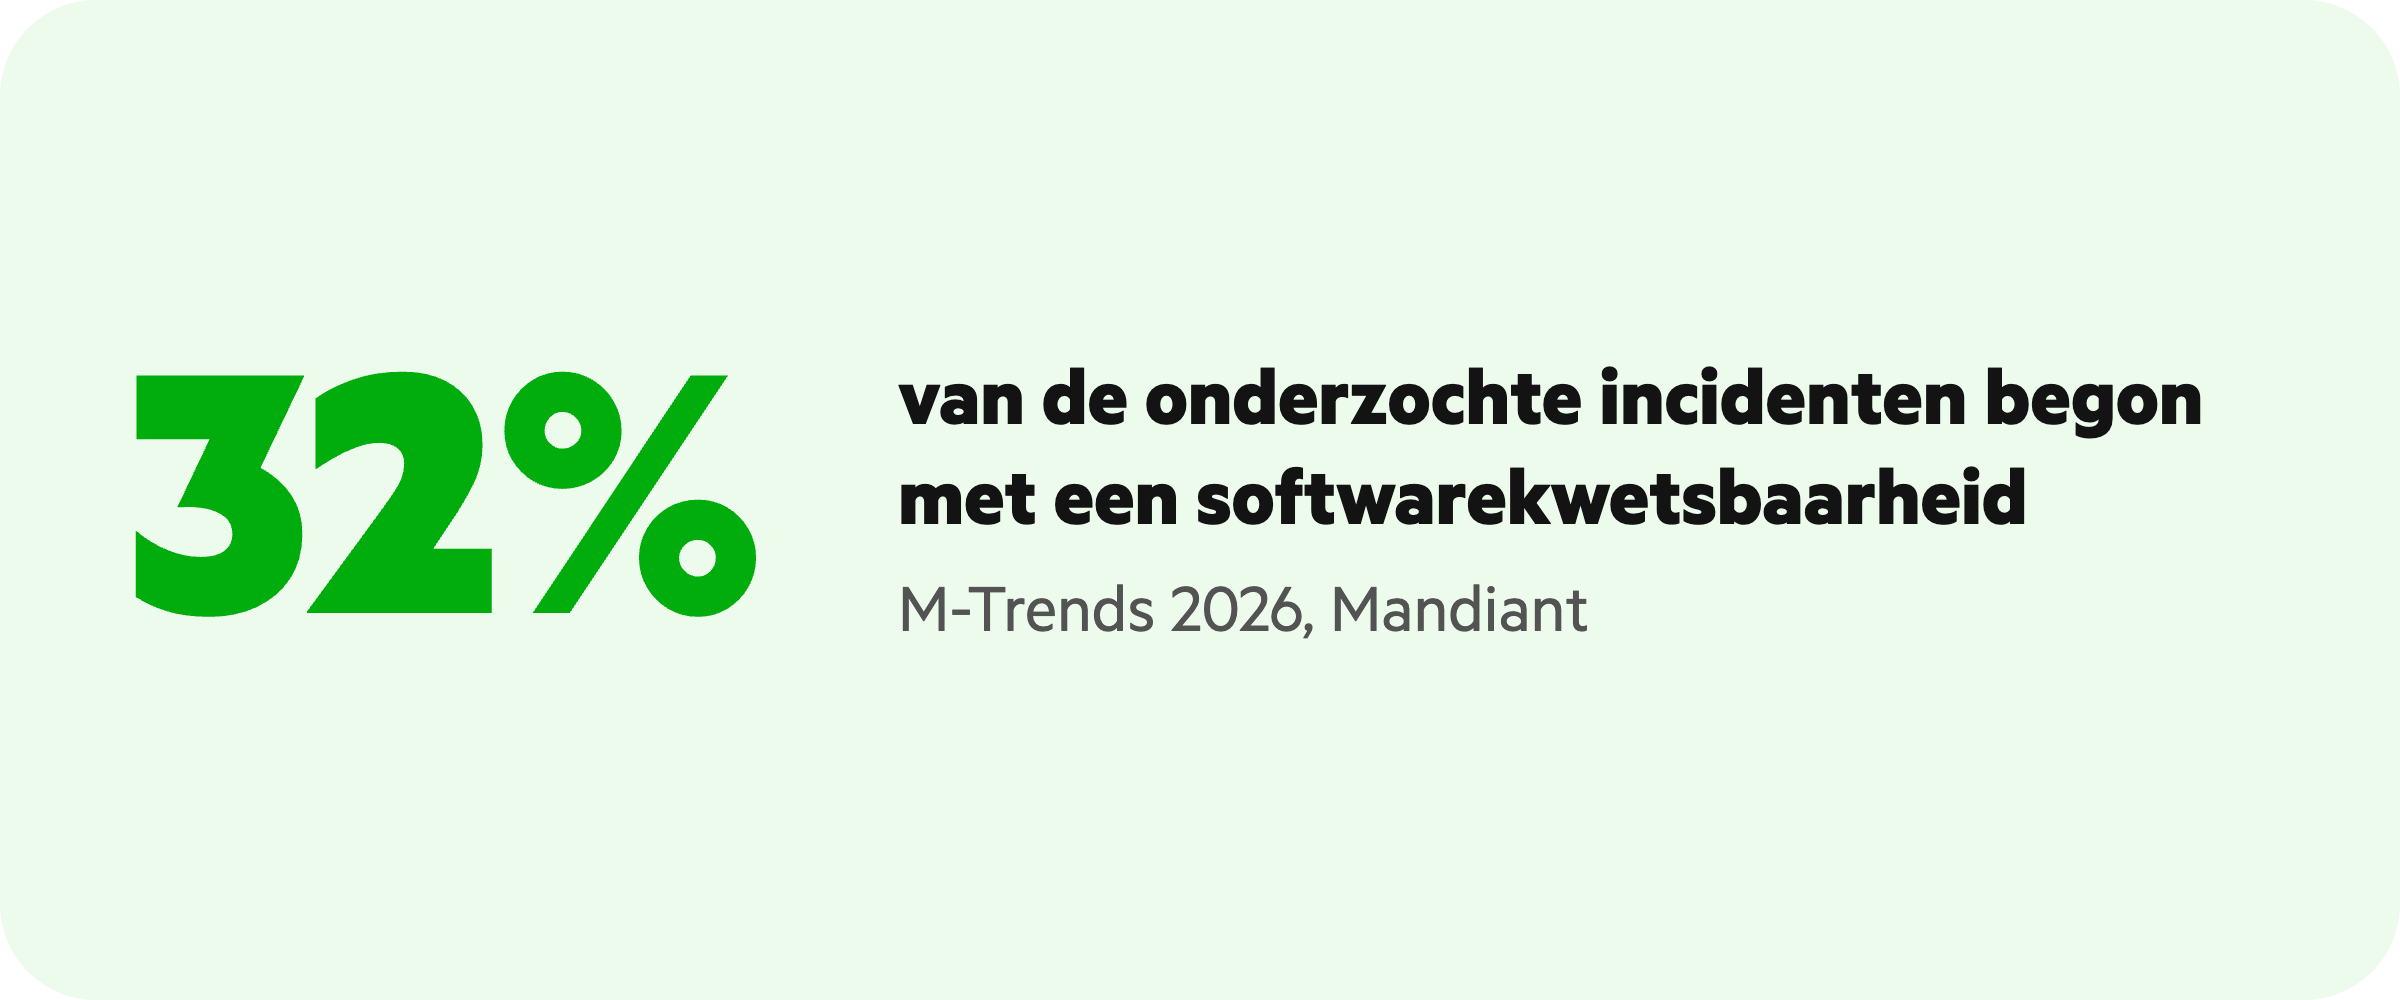
Laat in kaart brengen welke systemen van buitenaf bereikbaar zijn, wie daarvoor verantwoordelijk is en hoe snel kritieke kwetsbaarheden worden verholpen. Maak ook afspraken met leveranciers over het installeren van beveiligingsupdates.
Leg per systeem vast wie verantwoordelijk is en wanneer het voor het laatst is bijgewerkt. Spreek af hoe snel kritieke beveiligingsupdates moeten worden geïnstalleerd. Controleer ook welke Windows 10-apparaten nog in gebruik zijn. Vallen ze onder het programma voor verlengde beveiligingsupdates?
Het besluit: welke verouderde systemen moeten in 2027 worden vervangen, wie is daarvoor verantwoordelijk en welke termijnen gelden voor kritieke beveiligingsupdates?
3. Zorg dat je back-up een aanval overleeft
Een geslaagde back-upmelding geeft een prettig gevoel. Maar wat als de aanvaller ook bij je back-ups kan?
Ransomwaregroepen proberen steeds vaker niet alleen bestanden te versleutelen, maar ook herstel onmogelijk te maken. Mandiant beschrijft hoe aanvallers daarvoor back-upsystemen, identiteitsbeheer en de omgeving waarop virtuele servers draaien aanvallen.
Controleer daarom of je een back-up hebt die niet zomaar kan worden gewijzigd of verwijderd. Zorg dat het beheer ervan gescheiden is van gewone gebruikers- en beheerdersaccounts.
En test niet alleen het terugzetten van bestanden. Kan je ook herstellen wanneer Active Directory of je belangrijkste beheerdersaccounts niet meer beschikbaar zijn? Is de bescherming en het herstel van je Microsoft 365-gegevens geregeld? En weet je hoeveel tijd het kost voordat medewerkers weer kunnen werken?
Regel ook een veilige noodtoegang voor beheerders, voor het geval de normale inlogmethode uitvalt.
Het besluit: hoe maak je de back-up onafhankelijker van je gewone systemen, en wanneer voer je een volledige hersteltest uit?
Lees ook:
4. Zorg dat je kan aantonen wat je hebt geregeld
Een grote klant vraagt welke beveiligingsmaatregelen je hebt getroffen. Je stuurt het securitybeleid door, maar krijgt een vervolgvraag: kan je ook laten zien dat die maatregelen werken?
Die vraag wordt steeds relevanter. Organisaties die onder de Cyberbeveiligingswet vallen, moeten ook rekening houden met risico's in hun toeleveringsketen. Daardoor kunnen ze beveiligingseisen stellen aan leveranciers.
Een beleidsdocument is dan niet altijd voldoende. Denk bijvoorbeeld aan een actueel overzicht van je MFA-instellingen, de patchstatus van kritieke systemen en het verslag van je laatste hersteltest.
Bundel deze gegevens in één beveiligingsdossier. Noteer wie verantwoordelijk is en op welke datum het bewijs voor het laatst is bijgewerkt. Dan hoef je bij iedere nieuwe klantvragenlijst niet opnieuw te beginnen.
Het besluit: welke beveiligingsmaatregelen moet je richting klanten kunnen aantonen, welk bewijs is daarvoor nodig en wie zorgt dat dit actueel blijft?

5. Regel wie er kijkt als jij er niet bent
Met de eerste 4 stappen maak je de kans op een incident kleiner. Ook ben je beter voorbereid op herstel. Maar wat gebeurt er wanneer er toch iets verdachts wordt gesignaleerd? Aanvallers beperken zich niet tot jouw kantooruren. Volgens het
- Wie beoordeelt kritieke beveiligingsmeldingen buiten kantooruren?
- Wie mag direct ingrijpen, bijvoorbeeld door een account te blokkeren of een apparaat te isoleren?
- Wie informeert jouw IT-team en legt vast wat er is gebeurd?
Je kan die bewaking zelf organiseren of uitbesteden. KPN Managed Detection and Response (
Het besluit: wie bewaakt jouw omgeving buiten kantooruren, en welke maatregelen mag die partij zelfstandig uitvoeren?
5 besluiten, één planning
Je hoeft niet alles in januari af te ronden. Maar maak wel duidelijk wat prioriteit heeft.
Wanneer?
Wat moet geregeld zijn?
Januari
Gebruikers identificeren die nog afhankelijk zijn van sms- of spraakverificatie; overstap vóór 1 februari regelen
Januari
Internetbereikbare systemen inventariseren en afspraken maken over kritieke patches
Februari
Back-ups en herstelmogelijkheden testen, inclusief identiteitsbeheer
Februari
Actueel beveiligingsbewijs verzamelen in één dossier
Maart
Afspraken vastleggen over monitoring en ingrijpen buiten kantooruren
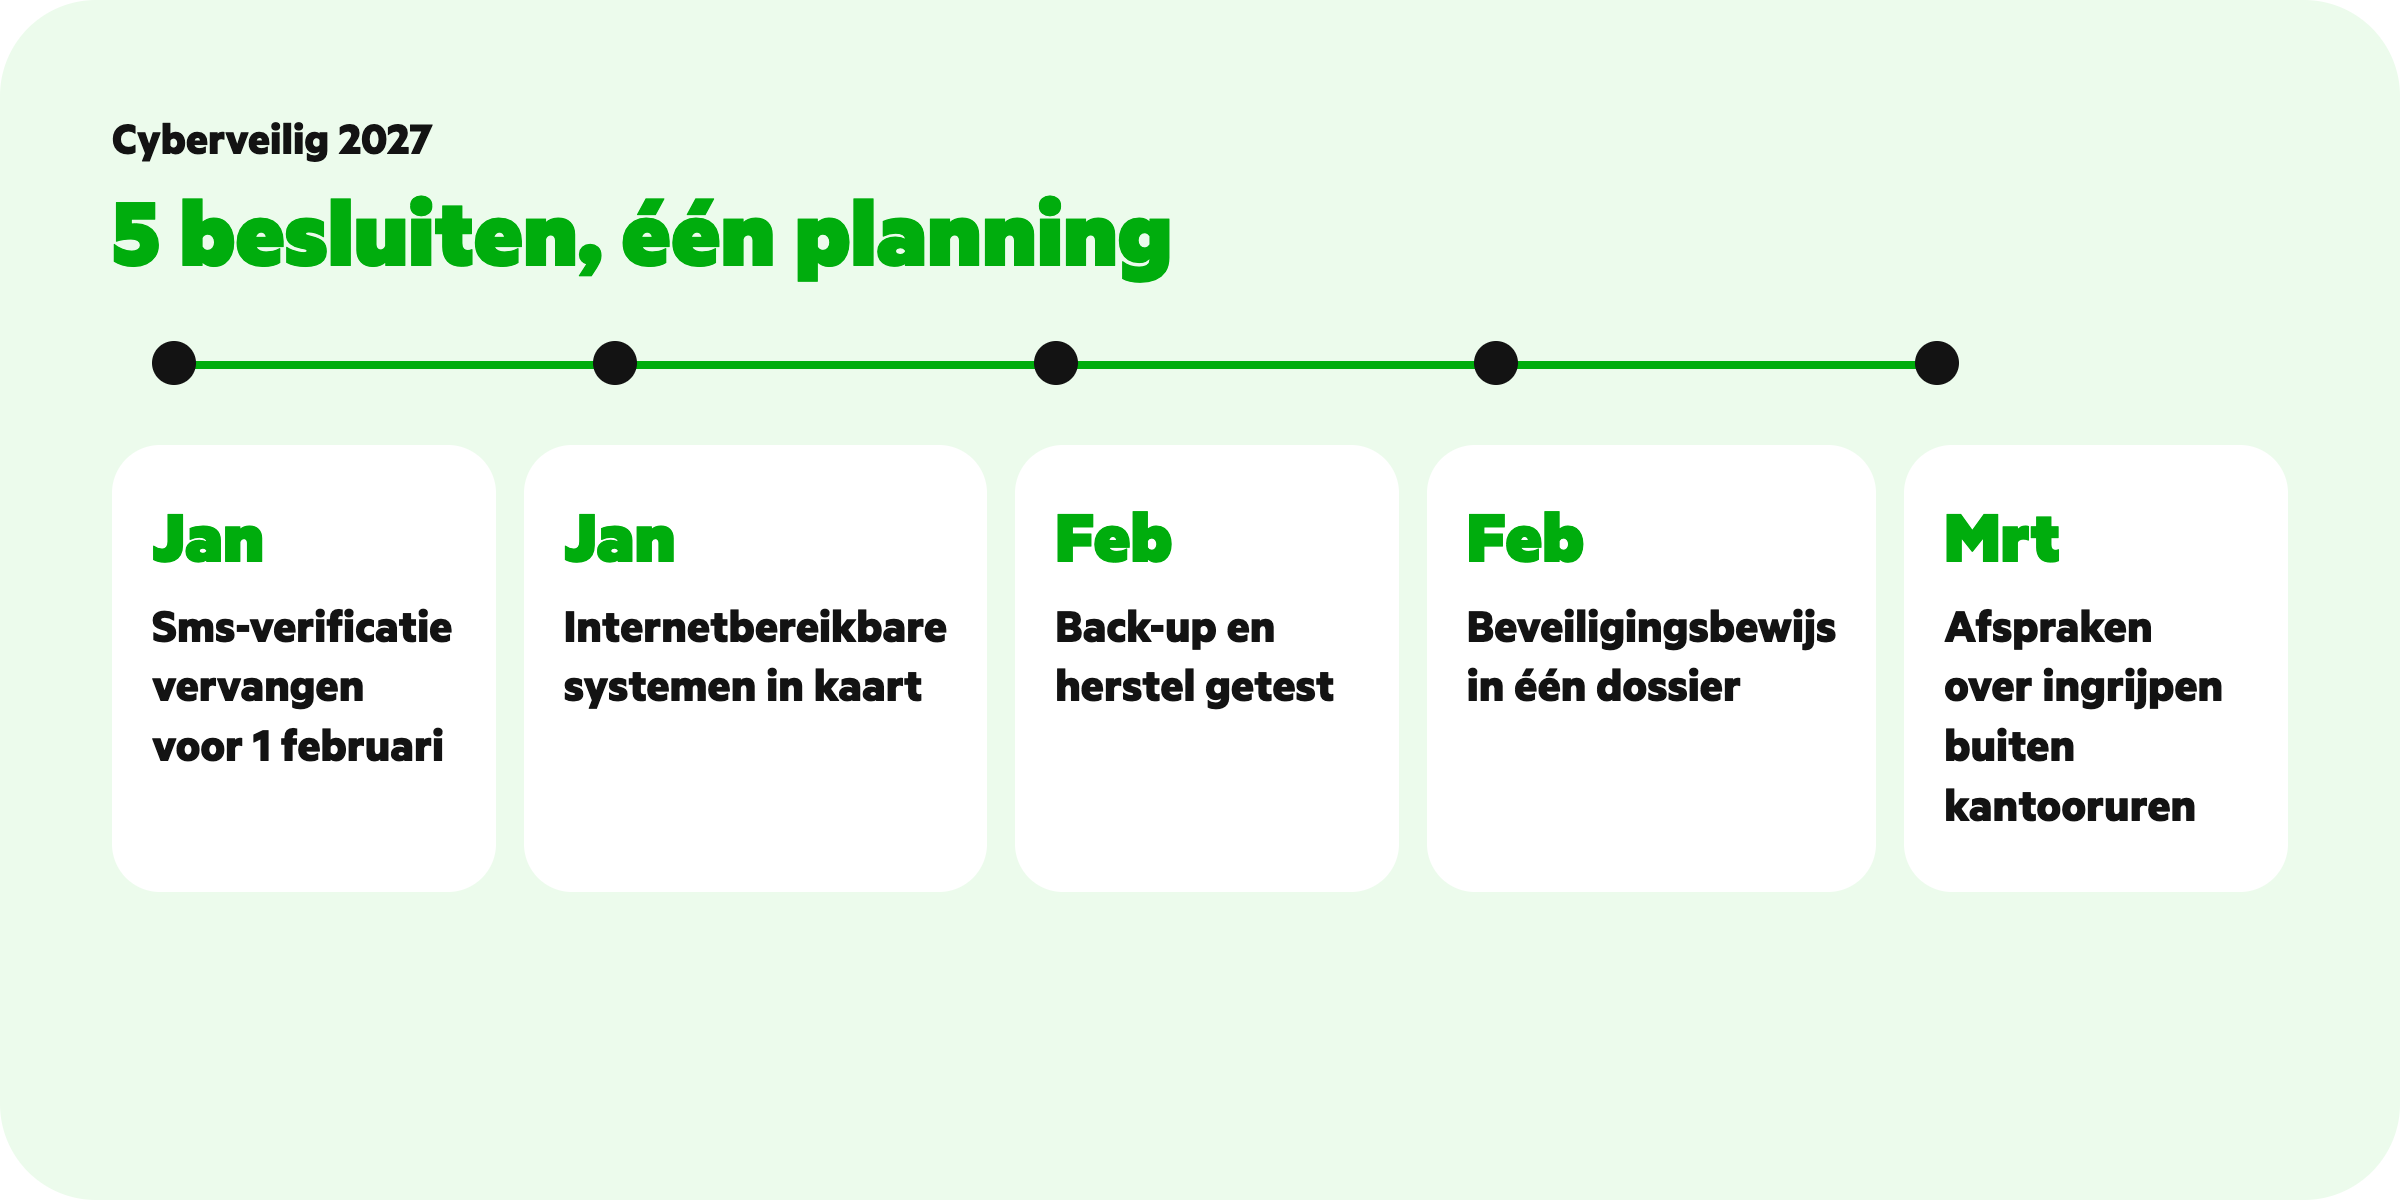
De eerste 4 besluiten kan je grotendeels met je eigen team en IT-partner voorbereiden. Bij het vijfde moet je vooral bepalen wie de bewaking en opvolging op zich neemt.
Beveiliging vraagt in 2027 niet automatisch om meer tools. Bekijk opnieuw wat je al hebt en wat daarvan nog werkt. Bepaal ook wie in actie komt als het misgaat.