Even iets in ChatGPT plakken? Deze 5 dingen horen daar nooit thuis

Het is vrijdagmiddag. Je krijgt een lange, complexe e-mail van een klant en plakt 'm zonder nadenken in ChatGPT: “vat samen en maak er een nette reactie van.” Twee minuten later heb je een keurig antwoord. Handig toch?
Zeker, maar wat je niet hebt gezien: het taalmodel heeft ook de naam, adresgegevens, het klantnummer, contactgegevens en de contractvoorwaarden van die klant voorbij zien komen. Die data staan nu ergens op een Amerikaanse server.
Wenselijk? Nee, maar dit is wel hoe de meeste mkb-medewerkers ChatGPT of Claude gebruiken: snel en met goede bedoelingen. Bij wat er daarna met die ingevoerde data gebeurt, staat bijna niemand stil.
AI-datalekken die tot incidenten leidden
De gemeente Eindhoven voerde in oktober 2025 een interne steekproef uit rondom AI-inzet. Daarbij kwam aan het licht dat medewerkers bestanden met gevoelige persoonsgegevens van inwoners, over jeugdzorg, mentale gezondheid en financiële problemen, hadden geüpload naar ChatGPT en Copilot. Die persoonsgegevens waren daarmee uitgelekt: nogal een probleem.
Er kwam geen hacker of cyberaanval aan te pas, maar toch was er sprake van een incident. Het uploaden zélf was het datalek, want de gegevens stonden vanaf dat moment op servers buiten het toezicht van de gemeente. Daarop blokkeerde de gemeente alle publieke AI-tools, meldde men het incident bij de Autoriteit Persoonsgegevens, en mocht gemeentepersoneel intern voorlopig alleen nog Copilot gebruiken binnen een beveiligde omgeving.
Niet alleen overheden, maar ook grote bedrijven maken deze fout. Zo verschenen er in 2023 ineens namen van nog onbekende Samsung-producten in ChatGPT-chats van willekeurige gebruikers. Wat bleek? Medewerkers van de marketingafdeling van Samsung hadden vertrouwelijke informatie in ChatGPT geplakt, waaronder aantekeningen van een interne vergadering. ChatGPT had die informatie opgeslagen en als output teruggegeven aan andere gebruikers: vertrouwelijke informatie over producten die nog in ontwikkeling waren, waren daarmee uitgelekt. Het bedrijf verbood daarna generatieve AI-tools op alle bedrijfsapparatuur.
In geen van beide gevallen wilde iemand iets lekken. Medewerkers wilden gewoon efficiënt werken, en dat is precies waarom dit risico zo hardnekkig is.
Je bent zelf het lek, geen hacker nodig
Geen van beide voorbeelden vereiste een aanvaller. Zodra gegevens je organisatie verlaten naar een systeem waar je zelf geen controle meer over hebt, ligt de informatie buiten je eigen beveiliging. Je hebt dan geen grip meer op wie er ook toegang toe heeft.
Betekent dit dat alles wat je ooit in ChatGPT doet, op straat belandt? Niet helemaal. Wat er met een geplakte tekst gebeurt, hangt af van het type account. Een gratis of privéaccount gebruikt die tekst om het model verder te trainen, of bewaart data langer dan de meeste mensen denken. Zakelijke varianten zoals ChatGPT Team, ChatGPT Enterprise of Claude Team en Enterprise werken meestal anders: daar is invoer standaard uitgesloten van training. Weinig medewerkers kennen dat onderscheid, en nog minder weten welk type account ze zelf gebruiken.
Veel mkb-bedrijven hebben geen enkele afspraak over AI-gebruik, terwijl medewerkers de tools allang gebruiken: vaak meerdere naast elkaar, zonder overleg. Dat is geen kwestie van onwil of kwade opzet, maar is vanzelf zo gegroeid. Er is gewoon nooit iemand geweest die er een regel voor heeft opgesteld.
Vijf dingen die nooit in een AI-chatbot horen
Wil je binnen jouw organisatie de risico’s op een datalek door AI-gebruik minimaliseren? Dan is het aan te raden om vijf typen informatie sowieso nooit in AI-tools in te voeren, en je personeel daarop te trainen.
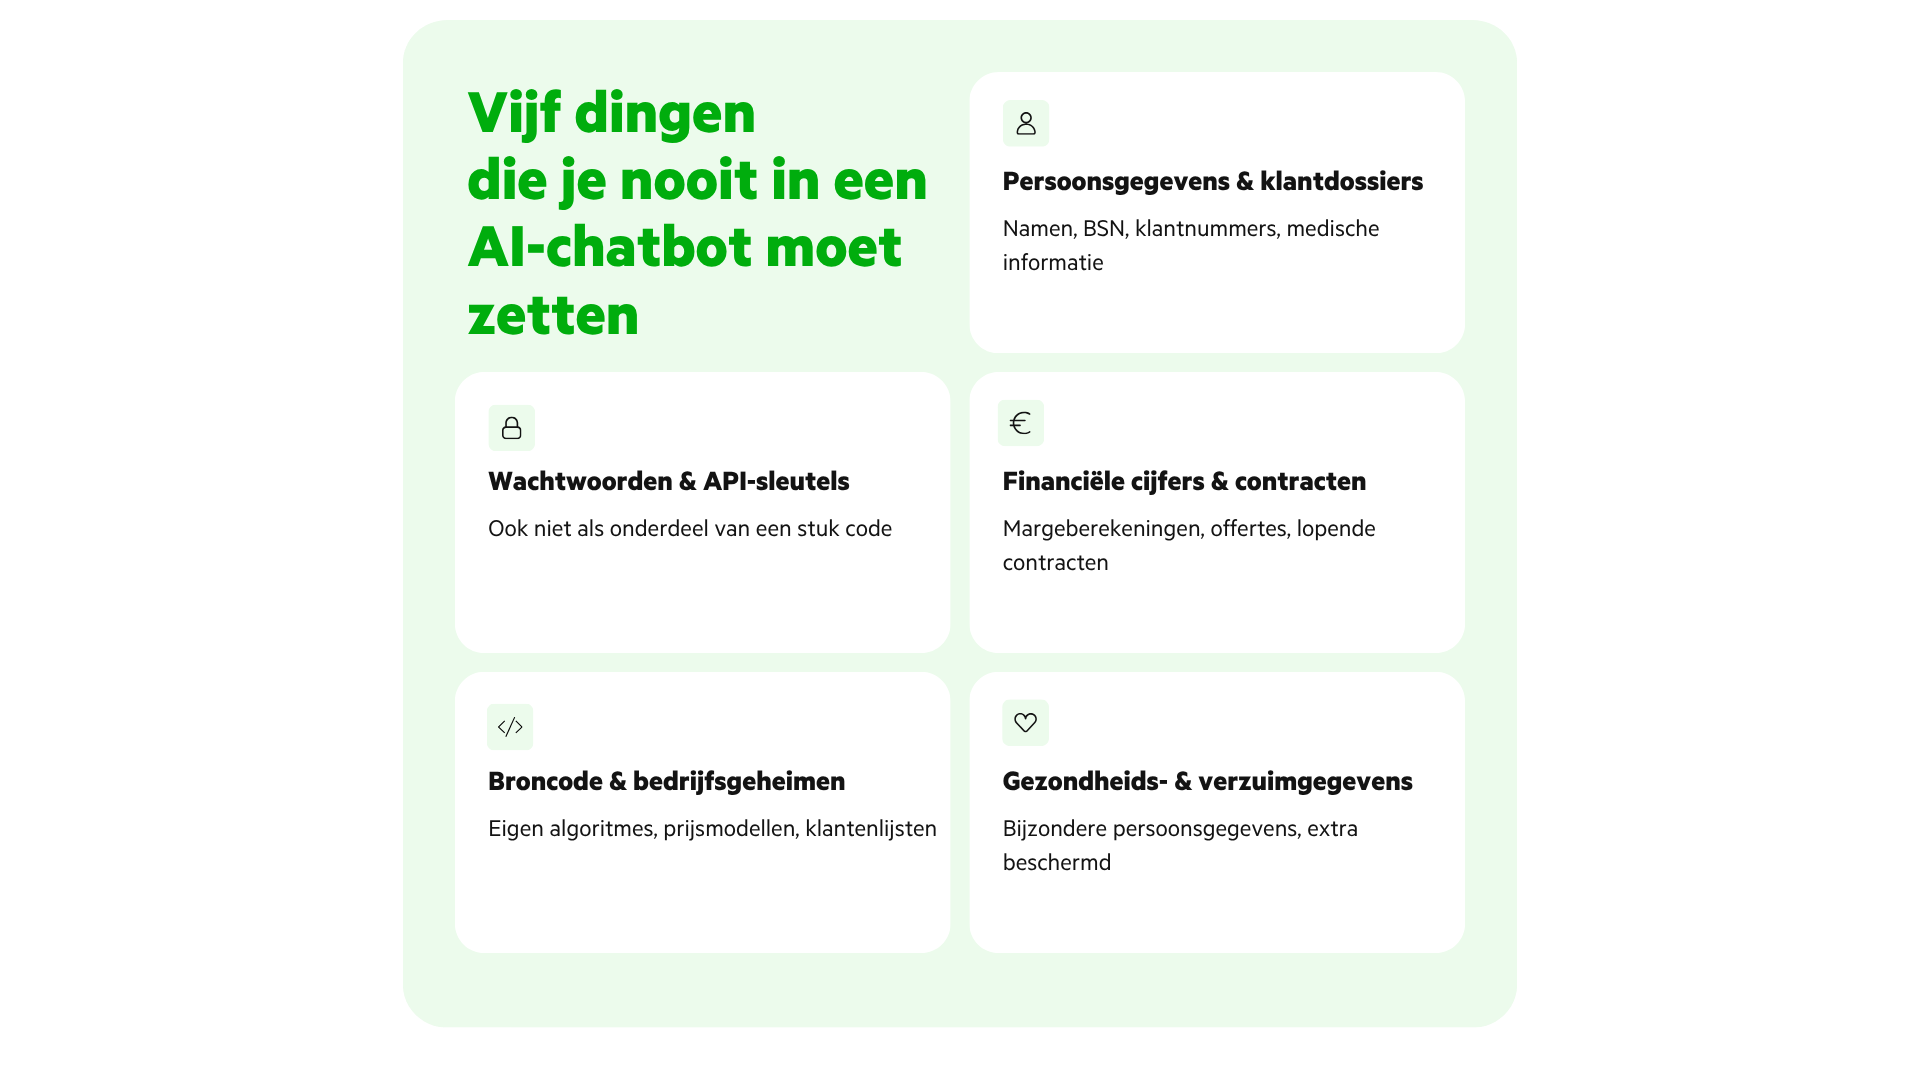
1. Persoonsgegevens en klantdossiers. Namen, e-mailadressen, BSN-nummers, klantnummers of medische informatie van klanten. Zodra je dit deelt met een AI-chatbot, geef je persoonsgegevens door aan een derde partij zonder dat daar een verwerkersovereenkomst aan ten grondslag ligt; een overtreding van de AVG. Haal persoonsgegevens eruit voordat je iets in een AI-tool opvoert, of gebruik alleen een tool waarmee je organisatie zo'n overeenkomst heeft afgesloten.
2. Wachtwoorden, API-sleutels en inloggegevens. Bijvoorbeeld een stuk code met een vergeten sleutel erin, geplakt bij de vraag “waarom werkt dit niet?” Als die sleutel ergens anders belandt, heeft een onbekende partij toegang tot systemen die eigenlijk afgeschermd horen te zijn. Verwijder wachtwoorden en sleutels altijd voordat je iets deelt, of vervang ze door een placeholder.
3. Interne financiële cijfers en contractvoorwaarden. Een margeberekening, een conceptofferte, een lopend contract. Dit soort informatie is concurrentiegevoelig, en zodra die de organisatie verlaat, heb je geen controle meer over waar het terechtkomt. Werk met neutrale voorbeeldcijfers als je alleen een format of berekening wilt laten checken.
4. Broncode en bedrijfsgeheimen. Precies wat Samsung overkwam: geheime interne stukken, een unieke werkwijze, een strategisch plan. Als dit soort data uitlekken, is dat vaak onomkeerbaar. Gebruik voor dit soort werk een zakelijke tool met een expliciete garantie dat invoer niet voor training wordt gebruikt.
5. Gezondheids- of verzuimgegevens van medewerkers. Een casus over ziekteverzuim of een re-integratietraject die je “even” wilt laten herschrijven. Het zijn bijzondere persoonsgegevens, extra zwaar beschermd onder de AVG, en ze horen niet in een publieke AI-tool. Gebruik hiervoor je HR-systeem of een verwerker waarmee een overeenkomst is afgesloten.
Twijfel je? Stel jezelf deze ene vraag
Zet je deze informatie ook zomaar in een openbare WhatsApp-groep, met mensen die je niet kent? Nee? Dan hoort het ook niet in ChatGPT of Claude. Twijfel je nog steeds, stel jezelf dan ook deze vragen: gaat het om persoonsgegevens, is de informatie vertrouwelijk, en kan ik hetzelfde ook anoniem vragen?
Zo zet je ChatGPT, Claude of Copilot zo veilig mogelijk in
Je hoeft AI-gebruik in jouw bedrijf niet helemaal te verbieden om het veiliger te maken. Een paar aanpassingen schelen al veel.
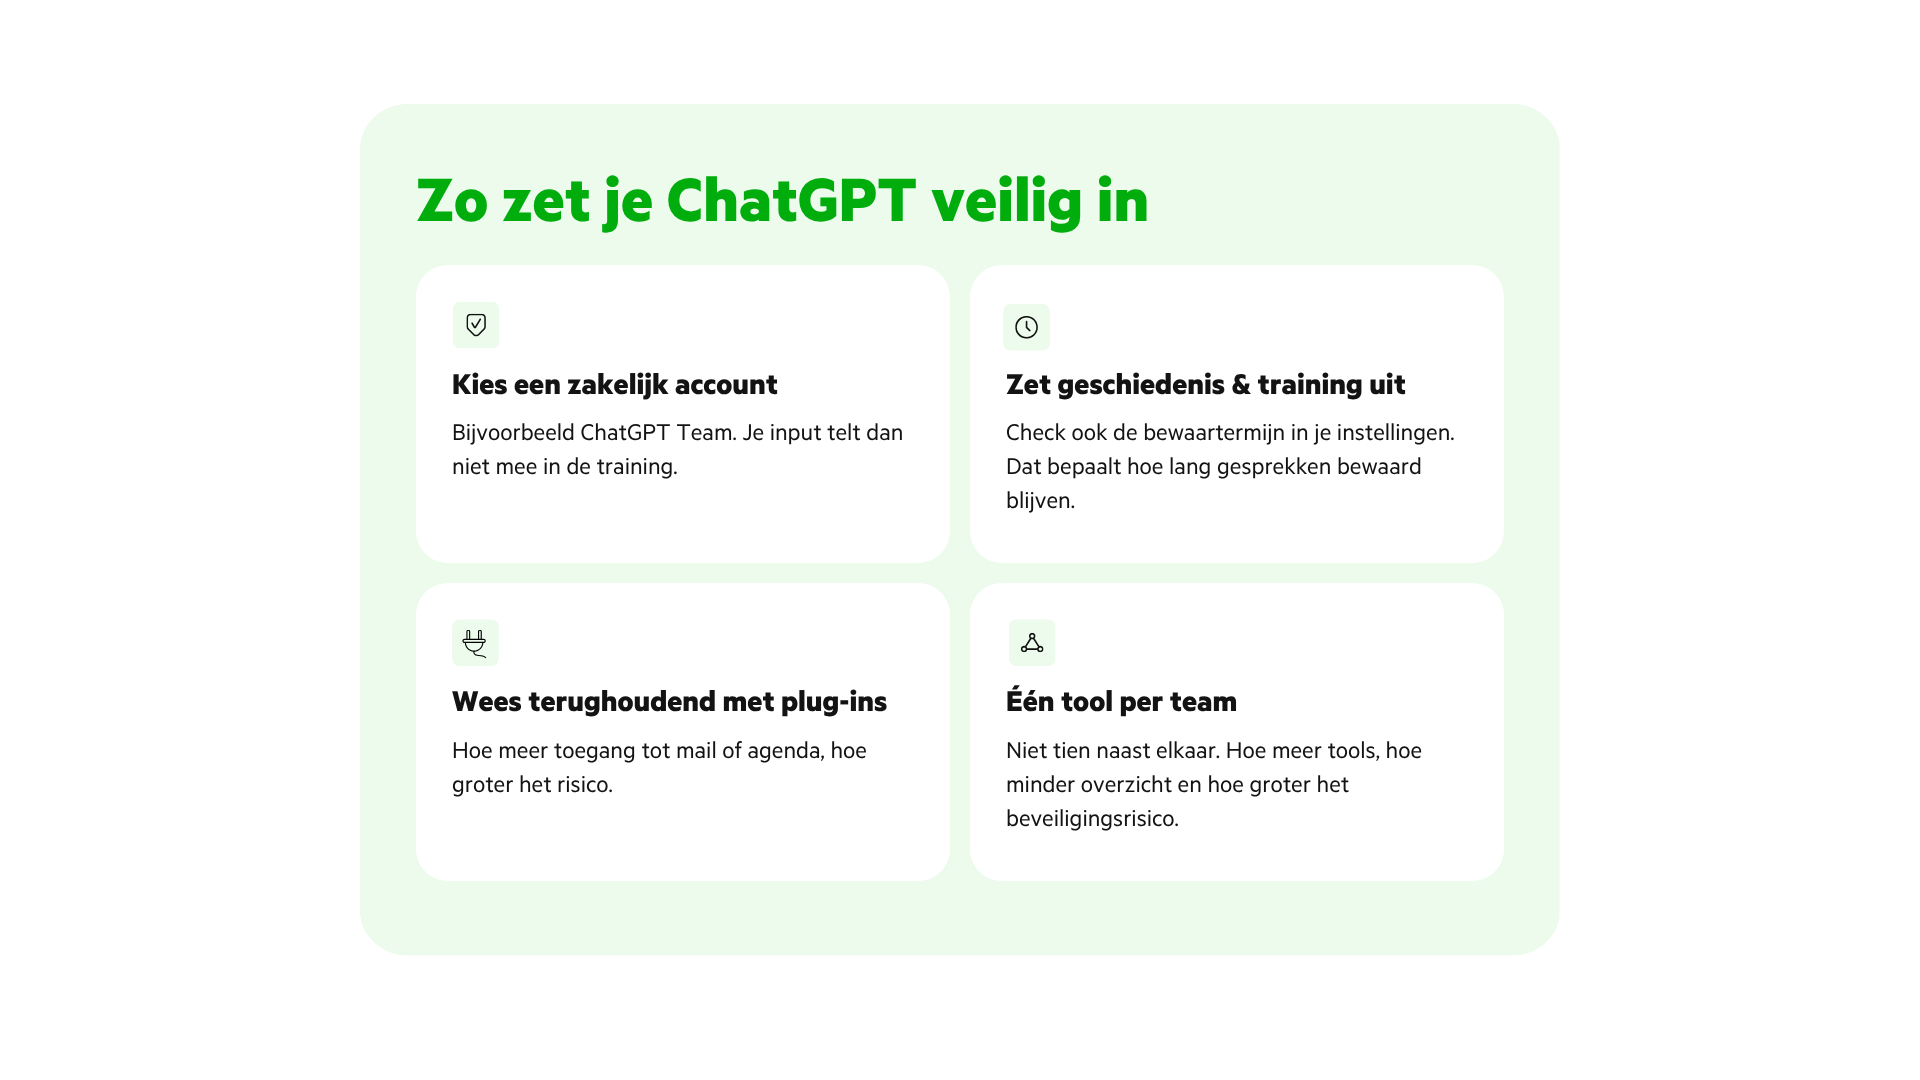
Gebruik waar mogelijk een zakelijk account (ChatGPT Business of Enterprise, Claude Team of Enterprise) in plaats van een gratis accountje. Bij zakelijke abonnementen is invoer standaard uitgesloten van modeltraining, en dat scheelt nogal met een gratis account waar dat vaak niet zo is.
Werk je met Microsoft 365? Laat medewerkers dan Copilot gebruiken met hun werkaccount, niet met een privé-Microsoft-account. Alleen met het werkaccount valt Copilot onder de zakelijke databescherming van Microsoft en worden je vragen niet gebruikt om de modellen te trainen. Je ziet het aan het schildje bovenin de chat.
Zet chatgeschiedenis en training uit in de instellingen, en controleer meteen de bewaartermijn: hoe lang blijft een gesprek eigenlijk staan, en past dat bij het privacybeleid van je organisatie?
Wees terughoudend met browserextensies en plug-ins die een AI-tool koppelen aan je mail, agenda of bestanden. Hoe meer toegang, hoe groter het gevolg van één verkeerde instructie. Dat geldt ook voor Microsoft 365 Copilot: die leest alles waar een medewerker toegang toe heeft. Staan de rechten op SharePoint en Teams te ruim, dan vindt Copilot dat sneller dan je lief is.
Eén tool per team, niet tien naast elkaar. Dat maakt afspraken maken makkelijker en beheer realistisch.
Als je vermoedt dat er al informatie gelekt is
Geen paniek, en zeker geen reden om een account weg te gooien. Anders dan bij een gehackt account zit hier geen actieve aanvaller achter de knoppen. Meld het wel bij je IT-partner of security-verantwoordelijke. Niet om iemand als schuldige aan te wijzen, maar om te bepalen of de informatie ook elders aandacht nodig heeft, bijvoorbeeld een melding bij de Autoriteit Persoonsgegevens (als het om persoonsgegevens gaat). Check daarna alsnog de instellingen uit de vorige sectie, en verwijder waar mogelijk de chatgeschiedenis.
Regels, geen verbod
De gemeente Eindhoven en Samsung lieten zien wat er gebeurt zonder heldere afspraken over AI-inzet. Maar de oplossing zit niet geheel in stoppen met ChatGPT of Claude, want mensen gebruiken dit soort tools met een reden: ze werken er beter, sneller en/of efficiënter mee. De oplossing zit in een paar vaste regels die iedereen kent, en een IT-partner of security-verantwoordelijke die eigenaar blijft van dat beleid.